

Deepfakes·
Fraude au président : la voix ne prouve plus rien.
La fraude au président passe désormais par des voix clonées. Reconnaître son dirigeant ne prouve plus rien. Trois vérifications tiennent, décidées en haut.
Fraude au président·
Faux fournisseur, faux président : une fraude sans malware.
Faux RIB, faux président : sans logiciel malveillant, vos outils ne la voient pas, et le droit européen vous laisse la perte. Cinq règles l’arrêtent.
Attaque chaîne d'approvisionnement·
Chaîne d’approvisionnement 2026 : le fournisseur non choisi
En 2026, deux des trois voies d’attaque par la chaîne d’approvisionnement échappent largement à ce qu’un questionnaire peut trancher. Voici comment agir.
Gestion des risques·
Combien une PME doit-elle consacrer à la cybersécurité ? Les référentiels répondent en pourcentages. Il vous faut un chiffre.
Les référentiels annoncent 9 à 11 % du budget IT pour la sécurité. Ce qu'une entreprise de 50, 150 ou 500 salariés devrait budgéter, en euros.
RSSI Virtuel·
Le cerveau, les mains et le spécialiste : guide d'achat RSSI externalisé, MSSP ou consultant
Les PME de moins de 50 M€ choisissent entre trois choses : un dirigeant, un opérateur et un spécialiste. Distinguer RSSI externalisé, MSSP et consultant.
NIS2·
NIS2 et CRA : deux horloges dans une seule usine
NIS2 encadre l'usine que vous exploitez. Le CRA encadre ce qui en sort. Deux horloges de 24 heures, deux déclencheurs — et souvent aucun responsable.
ISO 42001·
ISO 42001 : vos clients la demanderont avant le régulateur
Les donneurs d'ordre intègrent la gouvernance de l'IA à leurs questionnaires fournisseurs. ISO 42001 est la réponse certifiable de référence. Ce qu'elle coûte.
Cyber Resilience Act·
Le CRA notifie depuis le 11 septembre : êtes-vous fabricant ?
Depuis le 11 septembre, 24 heures pour notifier une vulnérabilité exploitée dans ce que vous avez vendu. Fabricant est un rôle, pas un secteur.
Réponse à incident·
Un incident, trois régulateurs : votre vrai délai est de quatre heures, pas de 72
Tout le monde a retenu 72 heures avec le RGPD. Mais DORA impose quatre heures et NIS2 une alerte à 24. Un incident, trois horloges, trois moments de départ.
AI Act·
Le 2 août, votre chatbot devra dire qu'il est un robot. L'échéance IA que l'omnibus n'a pas déplacée.
Tout le monde a retenu que l'AI Act était reporté de seize mois. Pas l'article 50. Dès le 2 août 2026, votre chatbot devra dire qu'il est une IA.
RSSI Virtuel·
Ce qu'un RSSI externalisé fait vraiment au mois 1, au mois 3 et au mois 12 — un calendrier que votre conseil peut suivre
Ce qu'un RSSI externalisé livre concrètement au mois 1, au mois 3 et au mois 12 — un calendrier de jalons que les dirigeants de PME et d'ETI peuvent opposer à tout prestataire.
RSSI Virtuel·
10 questions à poser avant de recruter un RSSI externalisé — et les réponses qui doivent mettre fin à l'entretien
Dix questions qui distinguent un vrai RSSI externalisé d'une simple facture récurrente — et les signaux d'alerte à écouter. Un guide d'achat neutre pour dirigeants de PME et d'ETI.
AI Act·
AI Omnibus : le sursis de 16 mois sur le règlement IA — et pourquoi votre vraie échéance vient de se rapprocher
L'AI Omnibus est un texte de droit. Il a repoussé l'échéance haut risque à décembre 2027 — et en a créé une nouvelle au 2 décembre 2026, dans la tranche à 35 M€ / 7 %.
DORA·
Vous n'êtes pas une banque. DORA s'applique quand même. Et les premières inspections ont commencé.
DORA est pleinement applicable depuis le 17 janvier 2025. La majorité des entités hors banque l'ont lu comme un sujet qui ne les concernait pas. En 2026, ce malentendu devient un problème de supervision.
NIS2·
NIS2 en France : 8 questions que votre conseil d'administration doit pouvoir trancher en 30 jours
NIS2 n'est pas encore transposée en France, mais l'article 20 engagera personnellement les dirigeants. Huit questions à trancher en 30 jours.
Formation & sensibilisation·
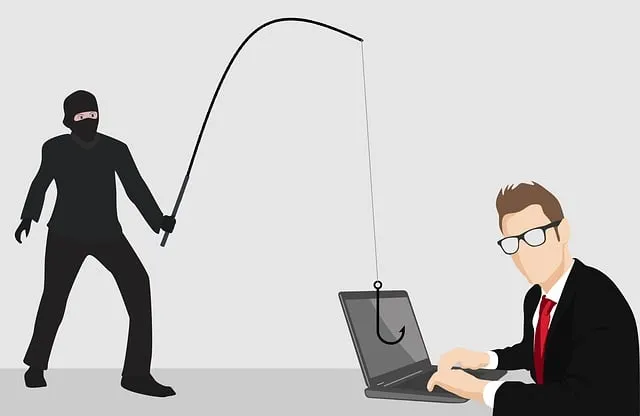
Le pare-feu humain : transformer vos collaborateurs de maillon le plus faible en première ligne de défense
Plus de 90 % des violations commencent par une erreur humaine. Traitez vos collaborateurs comme un contrôle de sécurité dans lequel investir, pas comme un problème à atténuer.
RGPD·
Conformité n’est pas Sécurité.
RGPD, NIS2, PCI DSS et ISO 27001 demandent désormais si vos mesures fonctionnent. Après une violation, une mesure qui n’existe que sur papier échoue deux fois.
Assurance cyber·
La cyber-assurance ne suffit pas : ce que les assureurs ne vous diront pas sur votre couverture
Un contrat cyber paie sur ce que vous avez déclaré, pas sur ce que vous croyez avoir acheté. Ses exclusions, la plainte sous 72 h et un contrôle en 30 minutes.