Réponse à incident
Un incident, trois régulateurs : votre vrai délai est de quatre heures, pas de 72
Tout le monde a retenu 72 heures avec le RGPD. Mais DORA impose quatre heures et NIS2 une alerte à 24. Un incident, trois horloges, trois moments de départ.
Demandez à une équipe conformité de combien de temps elle dispose pour notifier un incident grave : la réponse sera presque toujours la même. 72 heures. C’est le délai que tout le monde a retenu, parce que le RGPD l’a appris à toute une génération de délégués à la protection des données.
Pour un nombre croissant d’entreprises européennes, c’est désormais l’horloge la moins urgente. Si vous êtes une entité financière soumise à DORA, votre première notification est due dans les quatre heures — non pas après l’incident, mais après le moment où vous le classez comme majeur. Si vous êtes une entité essentielle ou importante au sens de NIS2, une alerte précoce est due à 24 heures. Les 72 heures du RGPD, le chiffre que tout le monde connaît, sont les dernières à expirer.
Un incident. Trois régulateurs. Trois horloges qui démarrent à des moments différents et s’arrêtent à des dates différentes. La quasi-totalité des plans de réponse à incident que nous auditons n’en prévoit qu’une seule.
Les trois horloges ne démarrent pas ensemble
C’est l’erreur de conception qui précède tous les retards. Les équipes supposent que « l’horloge démarre quand on découvre ». Chaque régime définit ce moment différemment.
NIS2 démarre à la prise de connaissance d’un incident important — deux conditions, pas une : savoir qu’il y a incident, et avoir conclu qu’il franchit le seuil d’importance. Le RGPD démarre à la prise de connaissance d’une violation de données à caractère personnel, ce qui peut être un tout autre moment, voire ne jamais survenir si aucune donnée personnelle n’est concernée. DORA démarre à la classification — le moment où vous déterminez que l’incident est majeur au sens du règlement délégué (UE) 2024/1772.
Prenons un vendredi soir. Le chiffrement est repéré à 21h14 ; à minuit, la propagation est confirmée ; le samedi après-midi, vous savez que des fichiers clients ont été préparés pour exfiltration. Trois horloges ont démarré à trois moments distincts, et une seule quand votre astreinte a décroché. Si votre plan consigne une unique « heure de détection » et compte 72 heures à rebours, il est déjà faux.
L’horloge de quatre heures que personne ne répète
DORA est celle qui surprend. En vertu de l’article 5 du règlement délégué (UE) 2025/301, une entité financière doit transmettre sa notification initiale dans les quatre heures suivant la classification de l’incident comme majeur, et au plus tard 24 heures après en avoir eu connaissance. La plupart des commentaires citent les 24 heures et s’arrêtent là. C’est la branche des quatre heures qui constitue l’obligation dure : les 24 heures ne bornent que les incidents classés dans la première journée. Si la classification intervient plus tard, le délai reste de quatre heures à compter de celle-ci.
Deux détails rendent la contrainte plus sévère qu’elle n’en a l’air.
D’abord, une intrusion confirmée se classe elle-même. Selon les critères de classification, un accès non autorisé, malveillant et réussi à vos systèmes — dès lors qu’il est susceptible d’entraîner une perte de données — satisfait à lui seul le critère de criticité et un seuil de matérialité. Pas besoin d’un second critère, d’un nombre de victimes ou d’un montant en euros. Dès que vos équipes confirment qu’un intrus était à l’intérieur, l’incident est majeur et les quatre heures courent — précisément au moment où votre équipe est la moins disponible pour rédiger.
Ensuite, l’aménagement du week-end ne vous concerne probablement pas. DORA permet de transmettre avant midi le jour ouvré suivant lorsqu’une échéance tombe un week-end ou un jour férié. L’article 5(5) retire ensuite cet aménagement aux établissements de crédit, aux contreparties centrales, aux opérateurs de plateformes de négociation — et à toute entité également identifiée comme essentielle ou importante au titre de NIS2. Si vous relevez des deux régimes, vous perdez la souplesse que conservent les entreprises soumises à un seul. Être doublement régulé n’est pas la somme de deux corpus : sur ce point précis, c’est strictement pire que l’un ou l’autre.
C’est la raison pour laquelle notre accompagnement DORA commence par les critères de classification et l’attribution nominative des décisions, plutôt que par les modèles de notification. Le modèle est la partie facile.
Les 24 heures de NIS2 sont un appel téléphonique, pas un rapport
L’alerte précoce de l’article 23(4)(a) est largement interprétée comme un premier rapport, et les équipes la retardent en rassemblant des éléments qu’elles ne sont pas encore tenues de fournir. La directive demande très peu : indiquer si l’incident est soupçonné de résulter d’actes malveillants ou illicites, et s’il peut avoir un impact transfrontalier. Le considérant 102 est explicite — l’alerte existe pour que le CSIRT soit informé et que vous puissiez demander de l’aide, et l’obligation de notification ne doit pas détourner les ressources du traitement de l’incident.
Le fond arrive à 72 heures : une mise à jour, une évaluation initiale de la gravité et de l’impact, et les indicateurs de compromission dont vous disposez. Puis un rapport final dans le mois suivant la notification à 72 heures — notez le point de départ, car le rapport final DORA court, lui, un mois après le dernier rapport intermédiaire actualisé. Deux régimes, deux dates de fin différentes, un seul incident. Nos travaux de mise en conformité NIS2 traitent l’alerte des 24 heures comme une obligation de deux phrases avec un émetteur nommé — la seule manière qu’elle parte à l’heure.
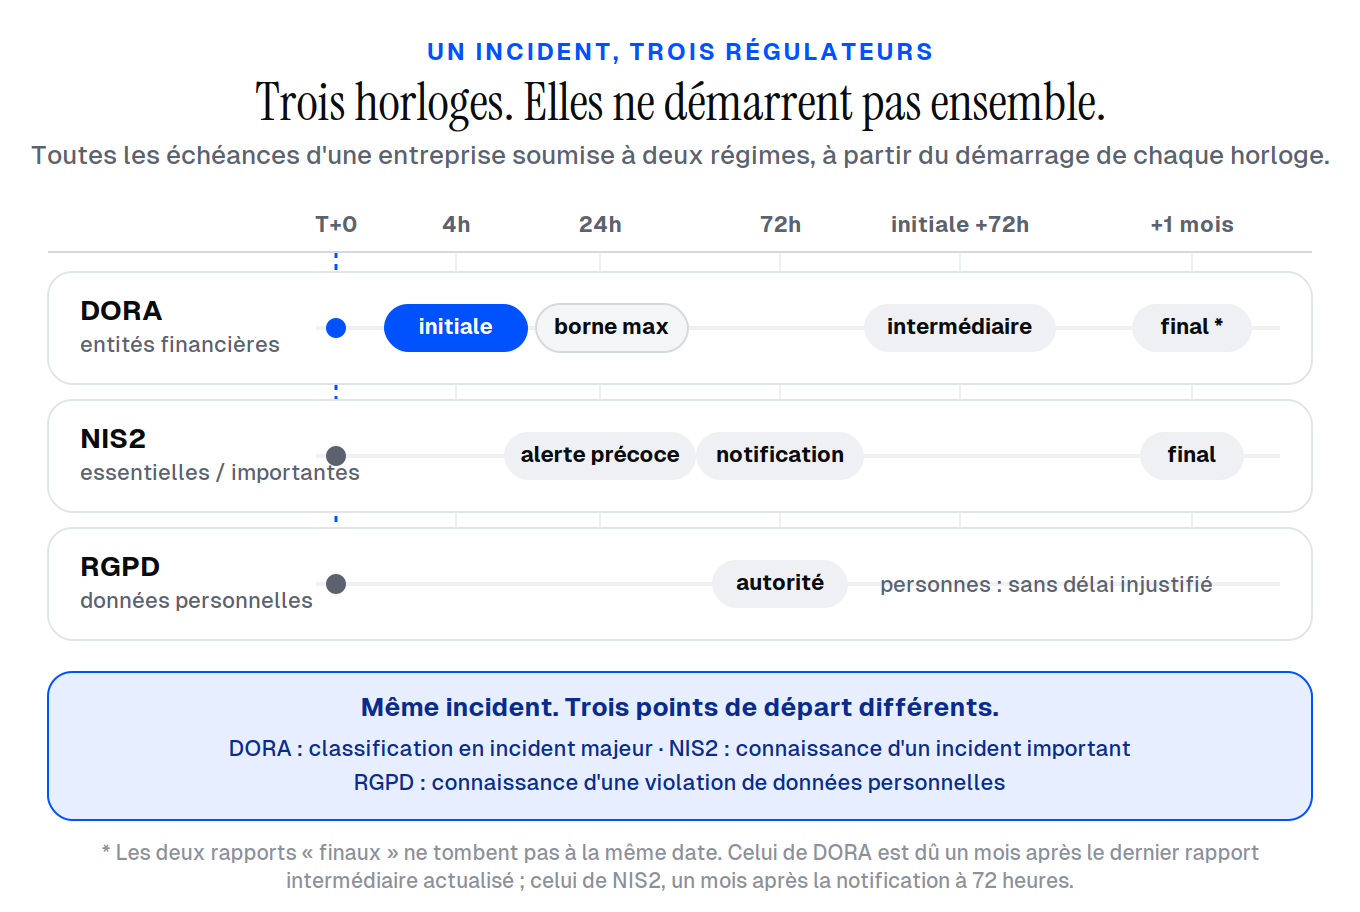 Un incident, trois régulateurs — toutes les échéances d’une entreprise soumise à deux régimes, à partir du démarrage de chaque horloge.
L’horloge qui est réellement sanctionnée
Voici l’asymétrie inconfortable. À ce jour, aucune amende administrative NIS2 n’a été publiquement confirmée par une autorité compétente de l’Union européenne, et l’application de DORA reste pratiquement nulle. Le régime qui dispose d’un historique de sanctions est l’ancien : en janvier 2026, la CNIL a prononcé une amende de 42 millions d’euros contre Free à la suite d’une violation exposant 24 millions d’abonnés, en retenant notamment l’information tardive des personnes concernées et l’insuffisance des dispositifs de détection d’intrusion.
N’y voyez pas un classement des risques. NIS2 fixe des plafonds de 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités essentielles, et de 7 millions ou 1,4 % pour les entités importantes — le montant le plus élevé étant retenu. Elle porte en outre un pouvoir que le RGPD n’a pas : pour les seules entités essentielles, et en dernier recours, l’autorité peut demander à une juridiction d’interdire au dirigeant d’exercer des fonctions de direction. L’absence de première sanction est un fait de calendrier, pas d’exposition.
En France, deux horloges sur trois tournent déjà
C’est le point que la plupart des dirigeants français n’ont pas en tête, et c’est pourquoi nos travaux RGPD et NIS2 sont si souvent cadrés ensemble.
La France n’a toujours pas transposé NIS2. Le projet de loi résilience a été adopté par le Sénat en mars 2025 et en commission spéciale à l’Assemblée nationale en septembre 2025, sans jamais être inscrit en séance publique. Le 8 juillet 2026, la Commission a saisi la Cour de justice de l’Union européenne, en demandant une somme forfaitaire et des astreintes journalières. Environ 15 000 entités attendent, selon le chiffre de l’ANSSI, et le pré-enregistrement sur MonEspaceNIS2 reste volontaire.
Autrement dit : une entité financière française a aujourd’hui ses horloges DORA et RGPD qui tournent en droit positif, et son horloge NIS2 au Parlement. À titre de comparaison, la Belgique applique NIS2 depuis octobre 2024 et a déjà dépassé la première échéance d’audit pour les entités essentielles ; le Luxembourg a transposé par la loi du 5 mai 2026 ; la Suisse, hors Union et non soumise à NIS2, impose sa propre obligation de signalement sous 24 heures à l’office fédéral de la cybersécurité (BACS/OFCS, ex-NCSC) depuis avril 2025. Un groupe présent dans les quatre pays obtient quatre réponses différentes.
La quatrième horloge : 72 heures, mais vers la police
Celle-ci ne figure dans presque aucun calendrier de conformité. Depuis la LOPMI, l’article L.12-10-1 du code des assurances subordonne l’indemnisation des pertes résultant d’une cyberattaque, pour un assuré professionnel, au dépôt d’une plainte pénale dans les 72 heures suivant la connaissance de l’infraction. Ce n’est pas un régulateur. Ce n’est pas la CNIL. Et le délai ressemble tellement à celui du RGPD que les praticiens français le surnomment le faux-ami du RGPD.
Ce qui doit exister avant l’incident
Rien de tout cela ne se règle la nuit venue. Chacune de ces horloges se joue sur six points que vous avez écrits à l’avance ou non : qui est habilité à classer un incident comme majeur à 3 heures du matin, qui signe et transmet chaque notification, vers quel portail part chaque rapport, qui informe le client ou la personne concernée, où est consignée l’heure de départ de chaque horloge, et qui est appelé en dehors des heures ouvrées. C’est exactement l’argument que nous défendions dans Réponse à incident sans SOC : le coût d’un incident est fixé par la préparation, pas par l’outillage.
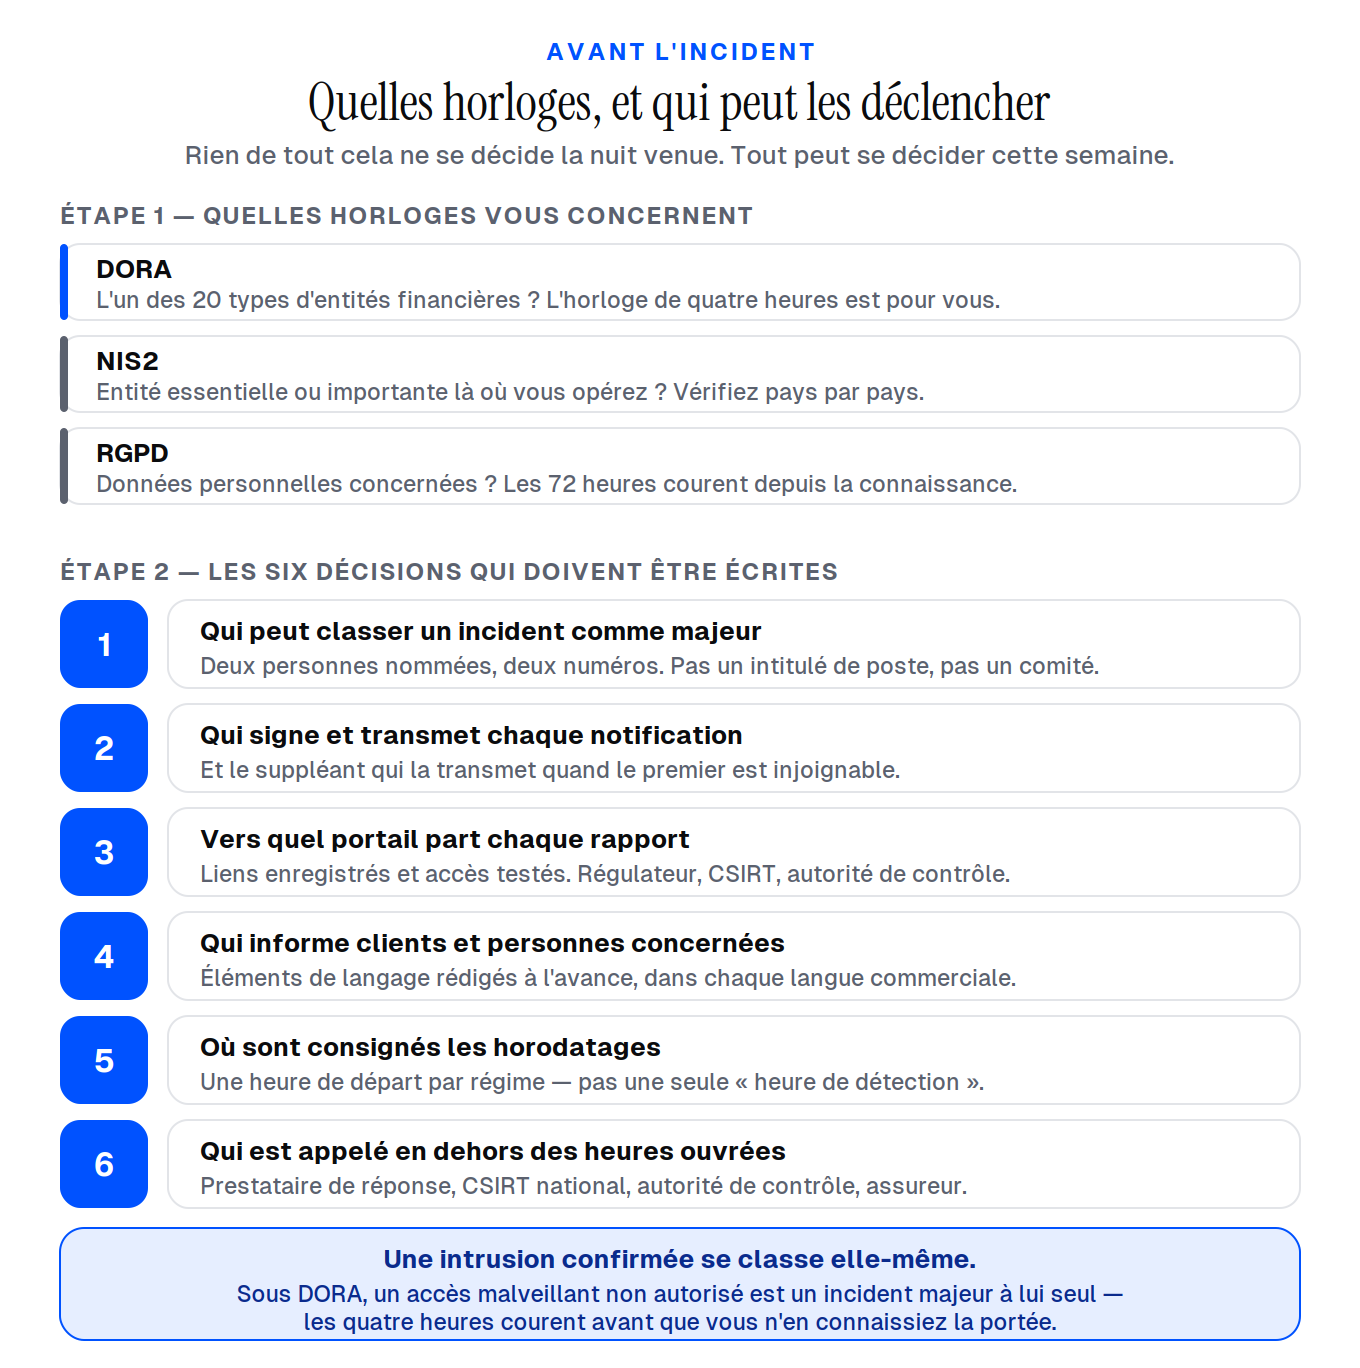 Quelles horloges vous concernent, et les six décisions qui doivent être écrites avant l’incident — pas pendant.
Une cinquième arrive. À compter du 11 septembre 2026, le règlement sur la cyberrésilience ajoute une alerte à 24 heures et une notification à 72 heures pour les vulnérabilités activement exploitées et les incidents graves affectant les produits comportant des éléments numériques. Si vous fabriquez ou distribuez des produits connectés, c’est une horloge de plus, dans six semaines.
Ce qu’il faut faire dans les 30 jours
Reprenez votre dernier exercice de crise et rejouez-le avec trois chronomètres au lieu d’un. Notez, pour chaque régime qui vous concerne, le moment exact où son horloge aurait démarré et qui avait autorité pour la déclencher. Si la réponse à « qui classifie » est un intitulé de poste plutôt que deux noms et deux numéros de portable, c’est là qu’est l’écart — et c’est le moins coûteux à combler de toute cette liste.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.