Rançongiciel
Vendredi 18h47 à lundi 08h00 : anatomie d'une attaque par rançongiciel dans une PME de 50 personnes
Comment un clic du vendredi soir devient une rançon du lundi matin dans une PME de 50 personnes : la chronologie heure par heure, et où l'issue se décide.
La demande de rançon est la dernière chose qui arrive, pas la première. Quand elle s’affiche sur un écran le lundi matin, les attaquants sont à l’intérieur depuis près de trois jours — à se déplacer, à copier, à supprimer — et les moments décisifs sont déjà passés. Une attaque par rançongiciel dans une petite entreprise n’est pas un événement : c’est un week-end.
Nous en reconstituons une ici, heure par heure, sur une PME de 50 personnes composite, bâtie à partir de schémas d’incidents réels. Aucun des chiffres n’est inventé : ils proviennent des rapports 2025 de l’ENISA, de Sophos et de CrowdStrike. Le sujet n’est pas la technologie. C’est le tempo — et le constat dérangeant que presque tout ce qui a décidé de l’issue s’est joué des semaines avant que quiconque ne clique sur quoi que ce soit.
L’entreprise
C’est un sous-traitant industriel de 50 personnes dans l’est de la France — une affaire rentable et sans éclat, qui usine des pièces pour de plus grands fabricants. Elle exploite un portail d’accès distant pour que les techniciens consultent les plans depuis l’atelier comme depuis chez eux. L’informatique, c’est une seule personne compétente qui gère aussi le téléphone et les imprimantes. Une sauvegarde existe ; personne ne l’a restaurée depuis deux ans. Il n’y a aucune supervision de sécurité après 18h, parce qu’il n’y a plus personne après 18h. Ce n’est pas de la négligence. C’est la forme ordinaire d’une entreprise de 50 personnes — et les attaquants connaissent cette forme mieux que la plupart des dirigeants.
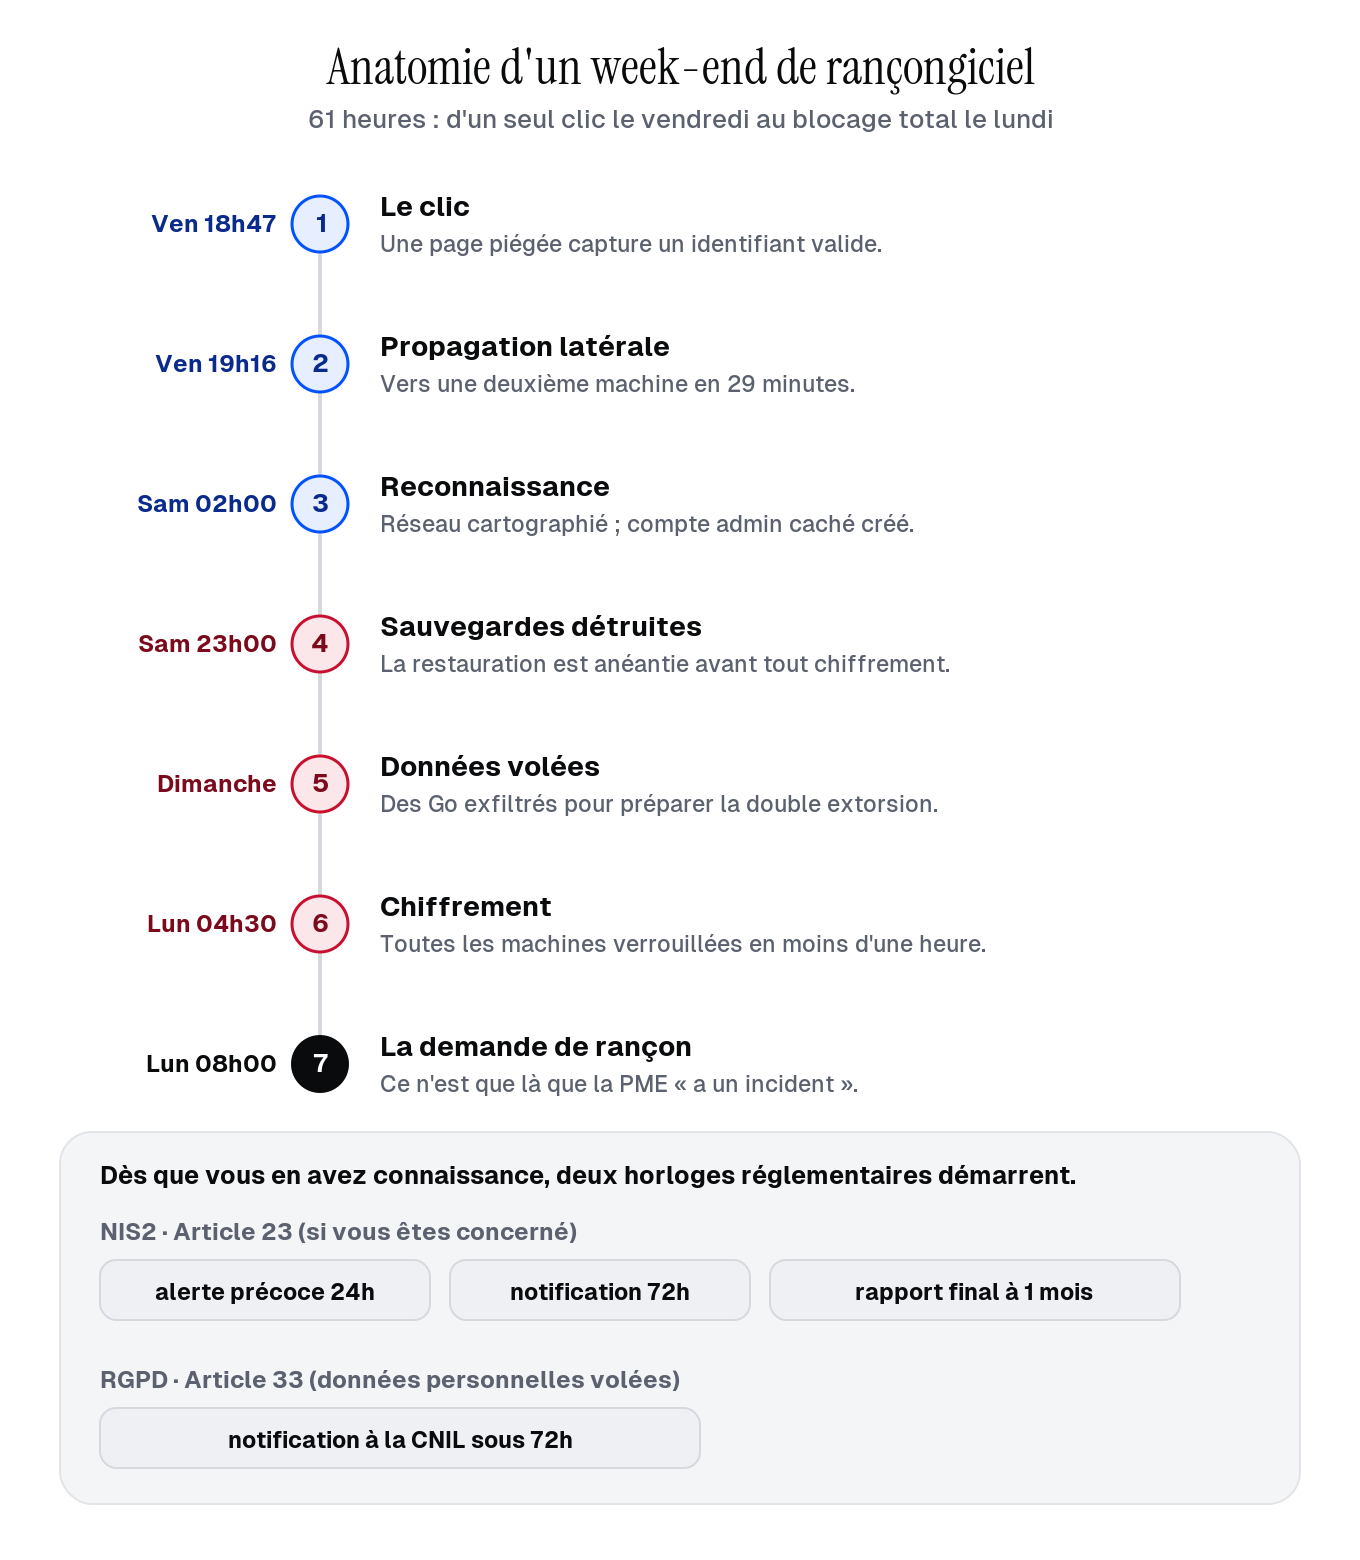 La chronologie de 61 heures — du clic du vendredi soir à la demande de rançon du lundi, avec les deux horloges réglementaires qui démarrent dès que vous avez connaissance de l’incident.
Vendredi 18h47 — le clic
L’assistante comptable vide sa boîte mail avant le week-end. Un courriel qui ressemble à une facture fournisseur lui demande de se connecter pour consulter un « échéancier révisé ». La page est un clone parfait. Elle saisit ses identifiants. Le phishing reste la porte d’entrée d’environ 60 % des intrusions dans l’UE, selon le Threat Landscape 2025 de l’ENISA, précisément parce qu’il fonctionne sur une personne fatiguée à 18h47 un vendredi. C’est le type de faille que nos programmes de formation et de sensibilisation sont conçus pour rendre survivable — car aucun pare-feu ne pardonne une connexion légitime.
Vendredi 19h16 — la propagation
Vingt-neuf minutes. C’est le délai moyen, selon le Global Threat Report 2026 de CrowdStrike, entre le moment où un intrus s’introduit pour la première fois et son premier déplacement latéral vers une deuxième machine. Les identifiants volés sont revendus et confiés à un groupe de rançongiciel en 22 secondes médianes. Le temps que l’assistante rentre chez elle, quelqu’un d’autre est connecté à sa place, cartographie le réseau et crée discrètement un nouveau compte administrateur qui n’appartient à personne.
Samedi 02h00 — la reconnaissance
Pendant que l’atelier dort, l’intrus lit l’entreprise. Où sont les serveurs de fichiers. Qui dispose des droits d’administration du domaine. Où vit la comptabilité. Où sont les sauvegardes — et, surtout, si elles sont accessibles depuis l’intérieur du réseau. Elles le sont. La décision la plus coûteuse que cette entreprise n’a jamais prise, c’est d’avoir gardé ses sauvegardes en ligne, dans le même domaine, derrière le même mot de passe que tout le reste.
Samedi 23h00 — les sauvegardes d’abord
Les groupes modernes détruisent votre capacité de restauration avant de toucher à vos données — c’est ce qui transforme un incident en rançon. Ils suppriment les volumes de sauvegarde et les clichés instantanés. Le State of Ransomware 2025 de Sophos relève que la disponibilité des sauvegardes est tombée à son plus bas niveau en quatre ans : seules 53 % des victimes parviennent à restaurer à partir de leurs sauvegardes. L’entreprise vient de rejoindre les 47 % restants, et personne ne le saura avant lundi.
Dimanche — le vol silencieux
Pas encore de chiffrement. À la place, des giga-octets quittent les locaux : plans, contrats, dossier RH, fichier clients. Trois attaques par rançongiciel sur quatre exfiltrent désormais les données avant de chiffrer, parce que des données volées restent un levier même si vous restaurez parfaitement. C’est la double extorsion — payez pour déchiffrer, et payez encore pour nous empêcher de publier. Une sauvegarde propre n’achète plus votre silence.
Lundi 04h30 — le chiffrement
Dans les heures qui précèdent l’équipe du matin, la charge s’exécute sur chaque machine accessible. Le chiffrement lui-même prend bien moins d’une heure ; les groupes les plus rapides passent du premier accès au chiffrement complet en moins de quatre heures, même si celui-ci a pris son temps tout le week-end pour un butin plus large. Les fichiers deviennent illisibles. Le portail distant s’éteint. La téléphonie, qui passe par le même réseau, devient muette.
Lundi 08h00 — la demande de rançon
L’équipe du matin ne peut pas se connecter. Un fichier texte s’affiche sur chaque poste, avec un compte à rebours et une adresse de paiement. Ce n’est que maintenant — 61 heures après le clic — que l’entreprise « a un incident ». C’est l’instant où la plupart des dirigeants imaginent que l’histoire commence. C’est, en réalité, l’instant où elle se termine.
Les horloges que vous ne saviez pas lancées
Deux horloges réglementaires démarrent à l’instant où l’entreprise a connaissance de l’incident, pas à l’instant où elle est prête. Si elle relève de NIS2 — et comme fournisseur de plus grands fabricants, c’est fort possible — l’article 23 impose une alerte précoce à l’autorité nationale (l’ANSSI) sous 24 heures, une notification plus complète sous 72 heures, et un rapport final sous un mois. Parce que des données personnelles sont sorties, l’article 33 du RGPD ajoute sa propre notification à la CNIL sous 72 heures. Ces deux échéances retombent désormais sur une direction qui ne peut pas ouvrir sa propre messagerie, n’a aucun plan répété et n’a jamais parlé à un avocat spécialisé. Savoir comment ces obligations s’imbriquent est la moitié silencieuse de la conformité NIS2 — celle que personne ne répète avant le lundi où il est trop tard.
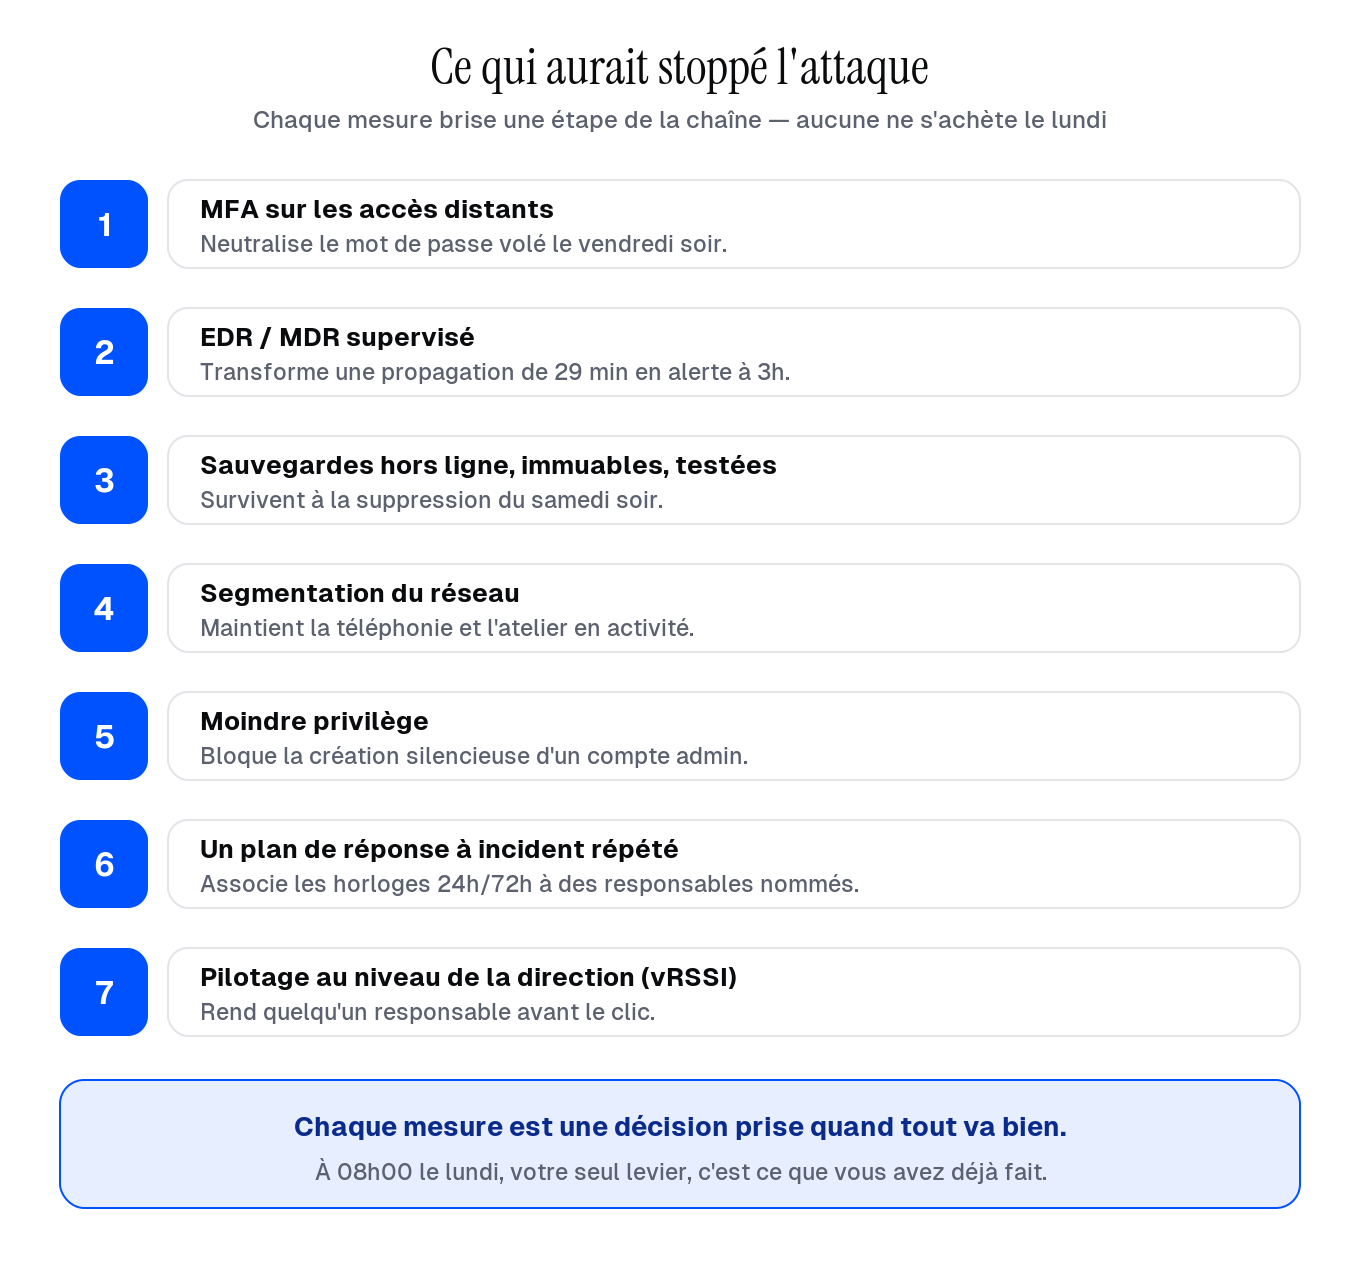 Chaque étape de l’attaque correspond à une mesure qui brise la chaîne. Aucune ne s’achète le lundi.
Ce qui a réellement décidé de l’issue
Remontez la chronologie : chaque étape a une mesure qui la brise — et aucune n’aurait pu s’acheter le lundi. L’authentification multifacteur (MFA) sur le portail distant rend un mot de passe volé inutilisable. Une détection des terminaux que quelqu’un surveille réellement transforme une propagation de 29 minutes en alerte à 3h du matin. Des sauvegardes maintenues hors ligne et immuables — et testées — survivent à la suppression du samedi. La segmentation du réseau garde la téléphonie en vie pendant que le serveur de fichiers brûle. Un plan de réponse à incident répété, avec les horloges 24h et 72h déjà attribuées à des responsables nommés, transforme le lundi de la panique en procédure. Comme nous l’avancions dans NIS2 en France : 8 questions que votre conseil d’administration doit pouvoir trancher en 30 jours, l’écart dangereux est rarement l’outillage — c’est que personne n’est responsable. Cette responsabilité est exactement ce qu’un RSSI externalisé a pour mission de porter : non pas assurer l’équipe de nuit, mais veiller à ce que les décisions qui décident d’un week-end comme celui-ci soient prises dans les mois calmes qui le précèdent.
La victoire ou la défaite peut être acquise des semaines avant que le clic ne se produise. La seule façon pour une PME de 50 personnes de faire face à un groupe de rançongiciel est de prendre toutes les décisions qui s’imposent quand tout est en ordre.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.