Cyber Resilience Act
Le CRA notifie depuis le 11 septembre : êtes-vous fabricant ?
Depuis le 11 septembre, 24 heures pour notifier une vulnérabilité exploitée dans ce que vous avez vendu. Fabricant est un rôle, pas un secteur.
Le 11 septembre 2026, le règlement sur la cyberrésilience — le Cyber Resilience Act — a activé sa première obligation ferme pour les fabricants, et l’ENISA a ouvert le même jour la plateforme qui reçoit les notifications. Les fabricants de produits comportant des éléments numériques disposent désormais de 24 heures pour notifier une vulnérabilité activement exploitée ou un incident grave. La plupart des dirigeants ont classé le sujet sous « éditeurs et équipementiers » et sont passés à autre chose. Le CRA ne définit pas le fabricant par son secteur, mais par ce qu’il fait à un produit — et quatre montages commerciaux parfaitement ordinaires font entrer une entreprise dans cette définition sans que personne, chez elle, ne se soit jamais appelé fabricant.
Une différence de nature avec NIS2
Un point mérite d’être posé d’emblée pour le lecteur français. La directive NIS2 attend toujours sa transposition : la loi résilience n’a pas été adoptée, la session extraordinaire de juillet s’est close sans que le texte parvienne à l’ordre du jour, et la Commission a saisi la Cour de justice le 8 juillet 2026 pour défaut de notification. Beaucoup en concluent, à tort, que l’ensemble du calendrier cyber européen est suspendu.
Le CRA est un règlement, pas une directive. Il s’applique directement, dans les 27 États membres, sans qu’aucun véhicule législatif national ne soit nécessaire. Le 11 septembre n’a dépendu ni du Parlement, ni d’un décret, ni d’un arrêté : l’obligation est entrée en vigueur pendant que la loi résilience attend toujours son passage en séance publique. Il n’y avait rien à attendre, et il n’y a rien à attendre.
Ce qui s’est activé réellement
L’article 14 organise l’obligation en trois temps, et le compte à rebours démarre au moment où vous prenez connaissance des faits.
Une alerte précoce dans les 24 heures. Une notification complète dans les 72 heures — informations générales sur la vulnérabilité et mesures correctives prises, ou, pour un incident, une première appréciation. Puis un rapport final : au plus tard 14 jours après la mise à disposition d’une mesure corrective ou d’atténuation pour une vulnérabilité activement exploitée, ou dans le mois suivant la notification à 72 heures pour un incident grave.
Deux objets sont notifiables. La vulnérabilité activement exploitée — celle pour laquelle il existe des preuves fiables qu’un acteur malveillant l’a exploitée dans un système sans l’autorisation de son propriétaire. Et l’incident grave ayant une incidence sur la sécurité du produit, au regard des critères de l’article 14(5).
Vous ne déclarez qu’une fois. En application de l’article 16, l’ENISA exploite une plateforme de signalement unique qui achemine simultanément votre notification vers le CSIRT désigné comme coordinateur dans l’État membre de votre établissement principal — l’article 14(7) permet de l’identifier, et un État membre peut exploiter plusieurs CSIRT dont un seul est désigné — et vers l’ENISA. Ce CSIRT la diffuse ensuite aux CSIRT des États membres que vous avez indiqués comme ceux où le produit est disponible, ainsi qu’aux autorités de surveillance du marché. Dans des cas étroits et justifiés, il peut différer cette diffusion : le règlement délégué (UE) 2026/881, adopté le 11 décembre 2025, en fixe les conditions.
Fabricant est un rôle, pas un secteur
C’est ici que la plupart des entreprises se trompent. Le pivot de l’article 3(13) n’est pas l’usine : c’est la marque. Vous êtes fabricant si vous développez le produit et le mettez sur le marché sous votre propre nom ou votre marque — et tout autant si vous l’avez fait concevoir et fabriquer par un tiers et que vous le mettez sur le marché sous votre propre nom ou votre marque. Notez le et : développer un produit qu’un tiers commercialisera sous sa marque ne fait pas de vous le fabricant, car l’obligation suit la marque. Deux autres chemins. Au titre de l’article 21, l’importateur ou le distributeur qui met un produit sur le marché sous son propre nom ou sa marque est traité comme le fabricant ; au titre de l’article 22, il en va de même de quiconque apporte une modification substantielle à un produit déjà sur le marché. Dans les deux cas, les articles 13 et 14 sont les vôtres.
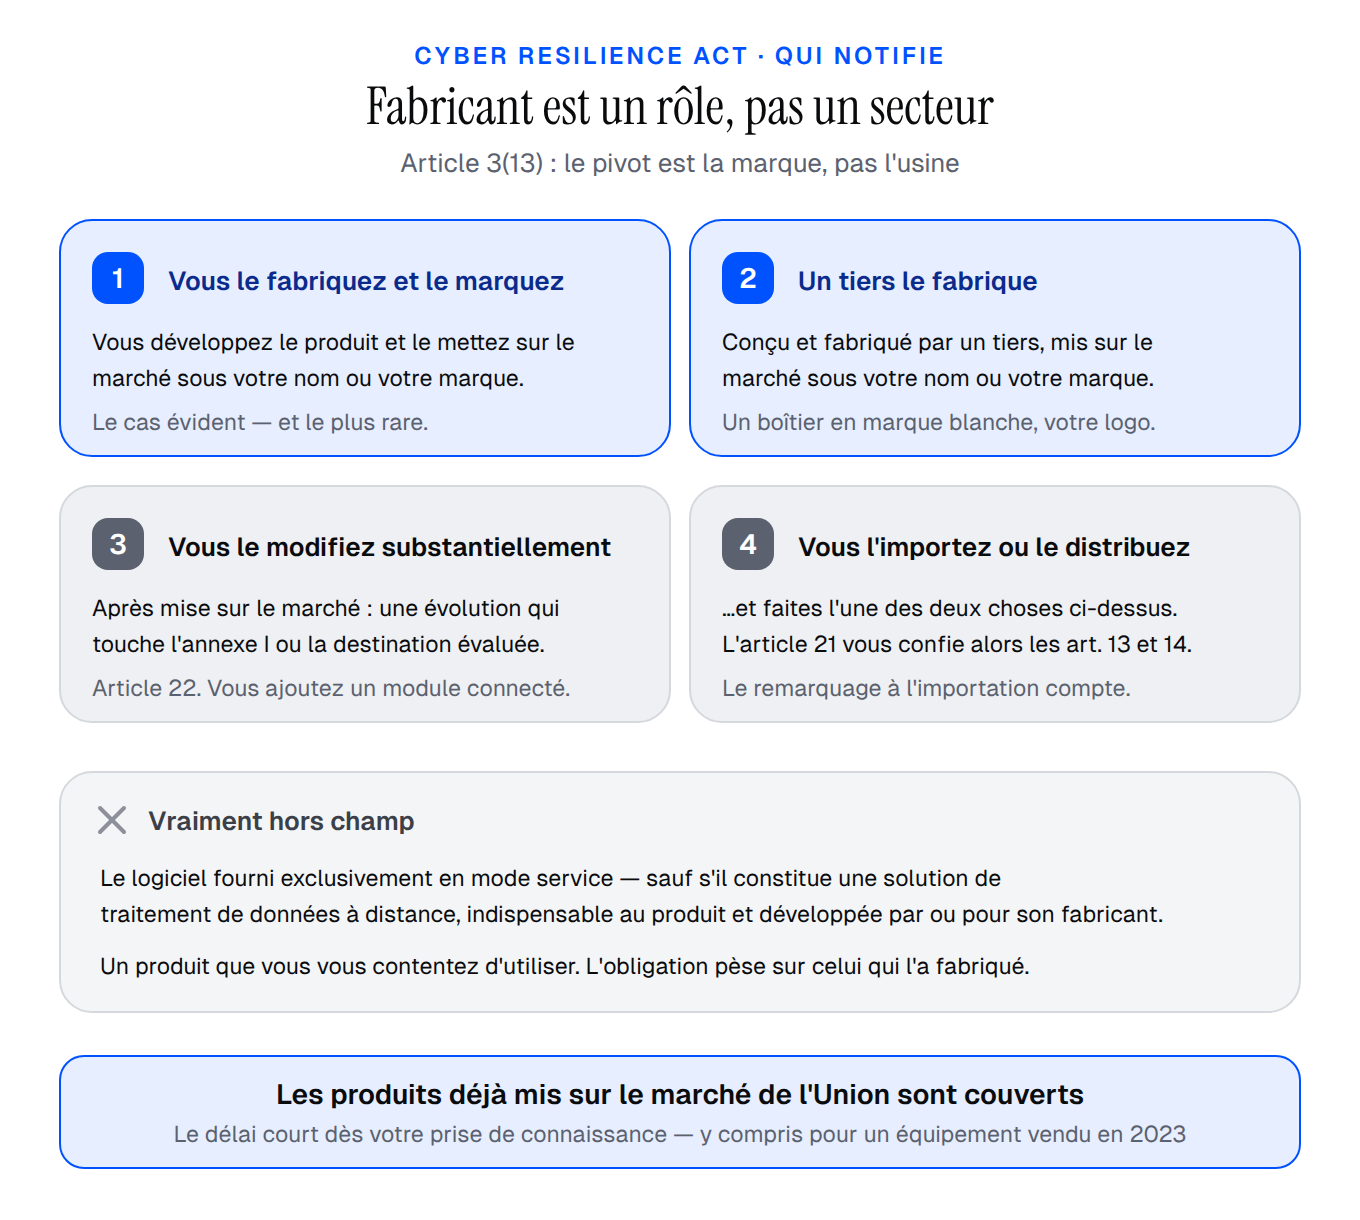 Quatre chemins vers la définition de fabricant au sens du CRA — et ce qui reste vraiment hors champ.
Concrètement : l’industriel qui fait produire un boîtier en marque blanche et le vend sous son propre logo. L’équipementier qui ajoute un module de connectivité à une gamme existante. Le distributeur qui remarque. Aucun ne se pense éditeur de logiciels. Tous sont fabricants au sens du CRA.
Deux limites, dites clairement. Le logiciel fourni exclusivement en mode service reste hors champ, sauf s’il constitue une solution de traitement de données à distance — un traitement effectué hors du produit mais indispensable à son fonctionnement, réalisé par un logiciel développé par le fabricant ou pour son compte. Et un produit que vous vous contentez d’utiliser ne crée aucune obligation pour vous : elle pèse sur celui qui l’a fabriqué.
Un dernier point surprend souvent : l’obligation atteint les produits déjà mis sur le marché de l’Union. Si vous apprenez, après cette date, qu’une vulnérabilité d’un équipement vendu en 2023 est exploitée, le délai court.
Ce n’est pas le compte à rebours que vous suivez déjà
Si votre organisation a travaillé NIS2, DORA ou le RGPD, elle dispose d’un processus de notification. Il ne suffira pas ici, et la raison tient au déclencheur.
Les 24 heures de NIS2, les quatre heures de DORA — qui courent à compter de la classification de l’incident comme majeur, dans une limite de 24 heures après la prise de connaissance — et les 72 heures du RGPD partent toutes du moment où quelque chose vous arrive : votre réseau, vos systèmes, vos personnes concernées. Le compte à rebours du CRA démarre quand une vulnérabilité présente dans ce que vous avez vendu est exploitée ailleurs, chez un client à qui vous ne parlerez peut-être jamais. Déclencheur différent, preuves différentes, canal d’information différent. Et propriétaire différent en interne : il s’agit d’une obligation produit et ingénierie avant d’être une affaire de DSI ou de juridique. Si votre processus d’incident passe par la même astreinte que le RGPD, il ne détectera pas celui-ci.
Nous faisions un constat voisin dans Un incident, trois régulateurs : le délai qui compte n’est pas le plus long que l’on sache réciter, mais le plus court dont on sache observer le déclencheur. Là où ces régimes se recoupent, notre travail de préparation à NIS2 commence par établir quelle obligation se déclenche en premier, pas par rédiger une politique de plus.
L’allègement qui s’arrête à 50 salariés
L’article 64 fixe le plafond : le manquement aux exigences essentielles de l’annexe I et aux obligations des articles 13 et 14 est passible d’amendes administratives pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial annuel total, le montant le plus élevé étant retenu.
Une dérogation existe, plus étroite qu’il n’y paraît. L’article 64(10)(a) écarte l’amende pour les micro et petites entreprises qui manquent l’échéance de l’article 14(2)(a) ou 14(4)(a) — c’est-à-dire l’alerte des 24 heures. Pas la notification à 72 heures. Pas le rapport final. Pas l’obligation de notifier elle-même. Une échéance, pour les plus petites structures. Au sens européen, une petite entreprise compte moins de 50 salariés et réalise un chiffre d’affaires ou un total de bilan inférieur ou égal à 10 millions d’euros.
Deux points sur la portée de cet allègement. D’abord, il atteint bien l’amende. Dans sa version d’origine, l’article 64(10) dérogeait aux « paragraphes 3 à 9 », alors que les amendes visant l’article 14 figurent au paragraphe 2 — ce qui laissait discuter de la question de savoir s’il les atteignait. Un rectificatif publié le 2 juillet 2025 (JO L, 2025/90555) a remplacé cette formulation par « paragraphes 2 à 9 » et refermé la brèche. Ce que ce rectificatif ne fait pas, c’est élargir l’allègement : il porte toujours sur une seule échéance, pour les plus petites structures, et pas sur l’obligation. Ensuite, l’article 71 avance l’article 14 à septembre 2026 mais laisse le reste du règlement, article 64 compris, applicable au 11 décembre 2027, et la plupart des États membres n’ont pas encore établi leur régime national de sanctions. Savoir si une amende est juridiquement mobilisable pour un manquement de septembre 2026 se discute donc. N’organisez rien autour de ce débat : l’obligation ne fait aucun doute, et les conséquences contractuelles et réputationnelles d’une déclaration manquée arrivent bien avant le régulateur.
Ce que la plateforme fait, et ne fait pas, pour vous
La plateforme de signalement unique est un portail, pas une intégration. L’ENISA l’a ouverte le 11 septembre dans ce qu’elle appelle une capacité opérationnelle initiale : une première version, appelée à s’enrichir à mesure que les fabricants l’utilisent. Le lien, le manuel du représentant désigné, les supports de prise en main et une assistance destinée en particulier aux petites structures figurent sur la page « Single Reporting Platform » de l’ENISA.
Quatre éléments décident du déroulé de votre première notification. Seul un représentant désigné peut déposer — un principal par fabricant, jusqu’à vingt secondaires — chacun avec un compte EU Login doté de l’authentification multifacteur, identifiant général de la Commission que vous pouvez créer dès aujourd’hui. Aucune API dans cette version : le dépôt est manuel, ce qui condamne tout dispositif reposant sur un envoi de système à système. La plateforme est pour l’instant en anglais uniquement. Et seules les notifications obligatoires peuvent être déposées : le signalement volontaire n’est pas encore ouvert.
Le mécanisme de vérification est celui qui change les comportements. Un représentant dont le rattachement au fabricant n’est pas encore vérifié peut tout de même déposer — jusqu’à vingt notifications avant que la vérification devienne obligatoire : la validation ne bloque donc jamais un dépôt. D’où le conseil de l’ENISA, contre-intuitif : s’inscrire uniquement lorsqu’on a une notification à déposer, et non par anticipation. « S’inscrire tôt » n’a jamais été le préparatif. Ce que l’on répète, c’est tout ce qui entoure le portail : qui décide, qui rédige, qui a autorité pour envoyer.
Les orientations d’application de la Commission, publiées le 27 juillet 2026 et expressément non contraignantes, traitent la notification en détail.
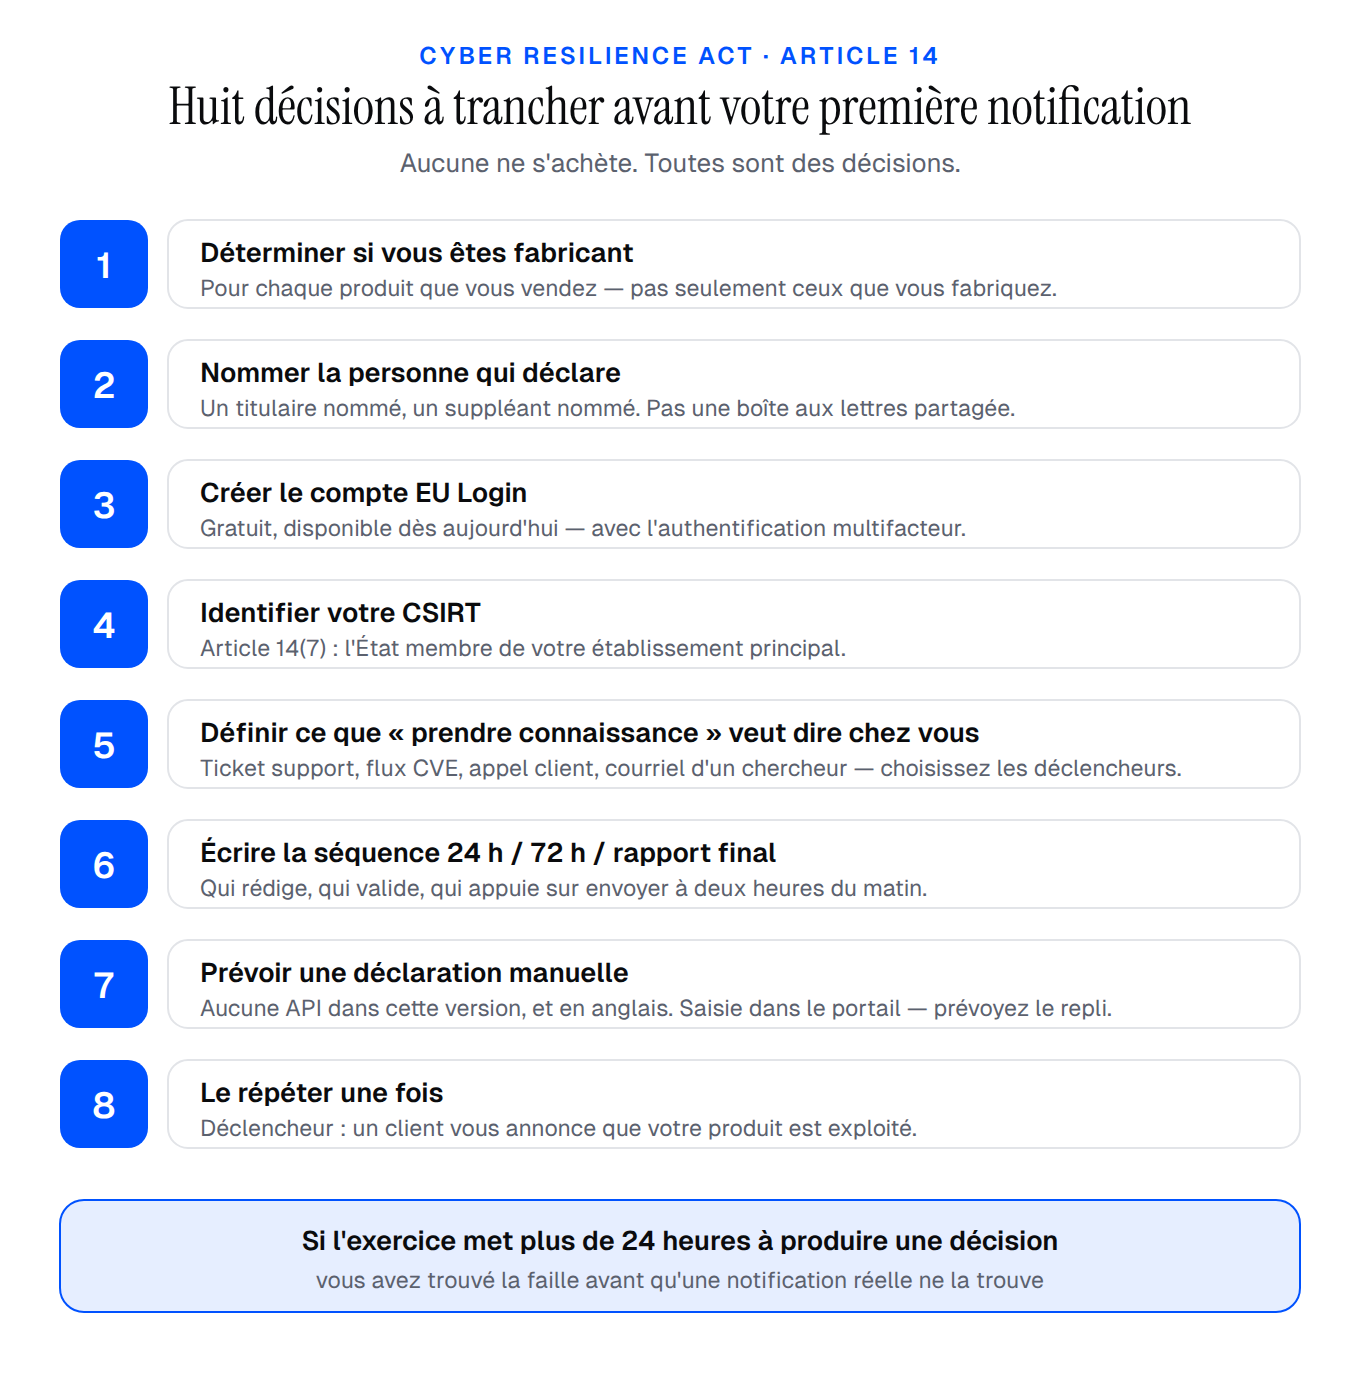 Huit décisions à trancher avant votre première notification — aucune ne s’achète.
Que faire avant votre première notification
L’obligation est en vigueur : ce n’est plus un compte à rebours, c’est l’état dans lequel vous êtes — ou non — le matin où un client appelle. Rien de ce qui précède ne s’achète. Ce sont quatre décisions et une répétition : déterminer si vous êtes fabricant pour chacun des produits que vous vendez, nommer la personne qui déclare, créer le compte EU Login et identifier votre CSIRT au titre de l’article 14(7), puis conduire un exercice sur table dont le déclencheur est un client vous annonçant que votre produit est exploité. Si cet exercice met plus de 24 heures à produire une décision, vous avez trouvé la faille avant qu’une notification réelle ne la trouve. Notre page Cyber Resilience Act détaille l’ensemble des obligations, la gouvernance française — ANFR, ANSSI, CERT-FR — et ce qui change encore en décembre 2027 ; une revue de préparation indépendante reste le moyen le plus rapide d’établir le périmètre lorsque la réponse n’est sincèrement pas évidente.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.