NIS2
NIS2 et CRA : deux horloges dans une seule usine
NIS2 encadre l'usine que vous exploitez. Le CRA encadre ce qui en sort. Deux horloges de 24 heures, deux déclencheurs — et souvent aucun responsable.
L’ENISA a ouvert la plateforme de déclaration du règlement sur la cyberrésilience le 11 septembre 2026, et tout ce qui s’est écrit ensuite portait sur le produit : 24 heures pour signaler une vulnérabilité exploitée dans ce que vous avez vendu. Pour un industriel européen déjà dans le champ d’application de NIS2, c’est le deuxième régulateur cyber qui arrive, pas le premier. NIS2 couvre depuis plus longtemps l’usine que vous exploitez, et les deux régimes partagent un délai, une forme, et à peu près rien d’autre. L’entreprise qui les traite comme une seule obligation n’en satisfera aucune.
Le régime qui couvre déjà votre site
NIS2 place l’industrie manufacturière à son annexe II : dispositifs médicaux et dispositifs de diagnostic in vitro, produits informatiques, électroniques et optiques, équipements électriques, machines et équipements n.c.a., véhicules automobiles et remorques, autres matériels de transport — les cinq derniers par renvoi aux divisions 26 à 30 de la NACE Rév. 2. Les produits chimiques et l’agroalimentaire figurent à la même annexe. Si votre code NACE est dans cette plage, il ne reste qu’une question : la taille.
Le seuil est bas, et nettement plus bas que ce que l’on suppose. L’article 2, paragraphe 1, vise les entités qui répondent à la définition européenne de l’entreprise moyenne ou la dépassent : en pratique, 50 salariés ou plus, ou un chiffre d’affaires et un total de bilan tous deux supérieurs à 10 millions d’euros. Un constructeur de machines de 90 personnes réalisant 25 millions d’euros est concerné. Un autre de 40 personnes à 6 millions ne l’est pas, sauf désignation par l’État membre.
Vient ensuite ce que presque tout le monde prend à l’envers. Grandir ne vous fait pas changer de catégorie. L’article 3, paragraphe 1, réserve le statut d’entité essentielle aux secteurs de l’annexe I et à une courte liste de prestataires nommés ; l’article 3, paragraphe 2, verse tout le reste dans les entités importantes. Aucun industriel de l’annexe II n’est une entité essentielle du seul fait de sa taille. Un équipementier automobile de 4 000 personnes et une PME électronique de 60 salariés sont l’un et l’autre des entités importantes, avec les mêmes obligations et le même plafond de 7 millions d’euros ou 1,4 % prévu à l’article 34, paragraphe 5 — calculé, notons-le, sur le chiffre d’affaires de l’entreprise à laquelle l’entité appartient, et non sur celui de l’entité.
NIS2 ne dit jamais « technologies opérationnelles »
Voici pourquoi le sujet passe à la trappe, et ce n’est pas de la négligence. Cherchez dans la directive « technologie opérationnelle », « système de contrôle industriel », « SCADA » ou « automate programmable » : vous ne trouverez rien. Ni dans les articles, ni dans les considérants. Il n’existe aucune clause OT à consulter, aucune annexe d’exigences industrielles, rien que l’on puisse remettre à un directeur de site.
La couverture tient dans une définition. L’article 6, paragraphe 1, point b), définit le réseau et système d’information comme, entre autres, tout dispositif ou groupe de dispositifs interconnectés qui exécutent, en vertu d’un programme, un traitement automatisé de données numériques. Un automate fait cela. Un contrôleur de ligne aussi, un îlot robotisé aussi, un historian aussi. L’article 21, paragraphe 1, impose ensuite des mesures de gestion des risques pour les systèmes que les entités utilisent « dans le cadre de leurs activités ou de la fourniture de leurs services ». Leurs activités, pas seulement leurs services.
Mettez les deux bout à bout et l’atelier est dans le périmètre par simple lecture, sans jamais être nommé. C’est une conclusion solide, pas une extrapolation — et c’est aussi la raison pour laquelle un audit d’écart NIS2 mené par la DSI revient sans constat pendant que ce qui arrête réellement la production reste hors de son inventaire. L’X-Force Threat Intelligence Index 2026 d’IBM situe l’industrie à 27,7 % de l’ensemble des incidents traités par ses équipes en 2025 — cinquième année consécutive en tête. Les attaquants, eux, ont trouvé l’usine depuis un moment.
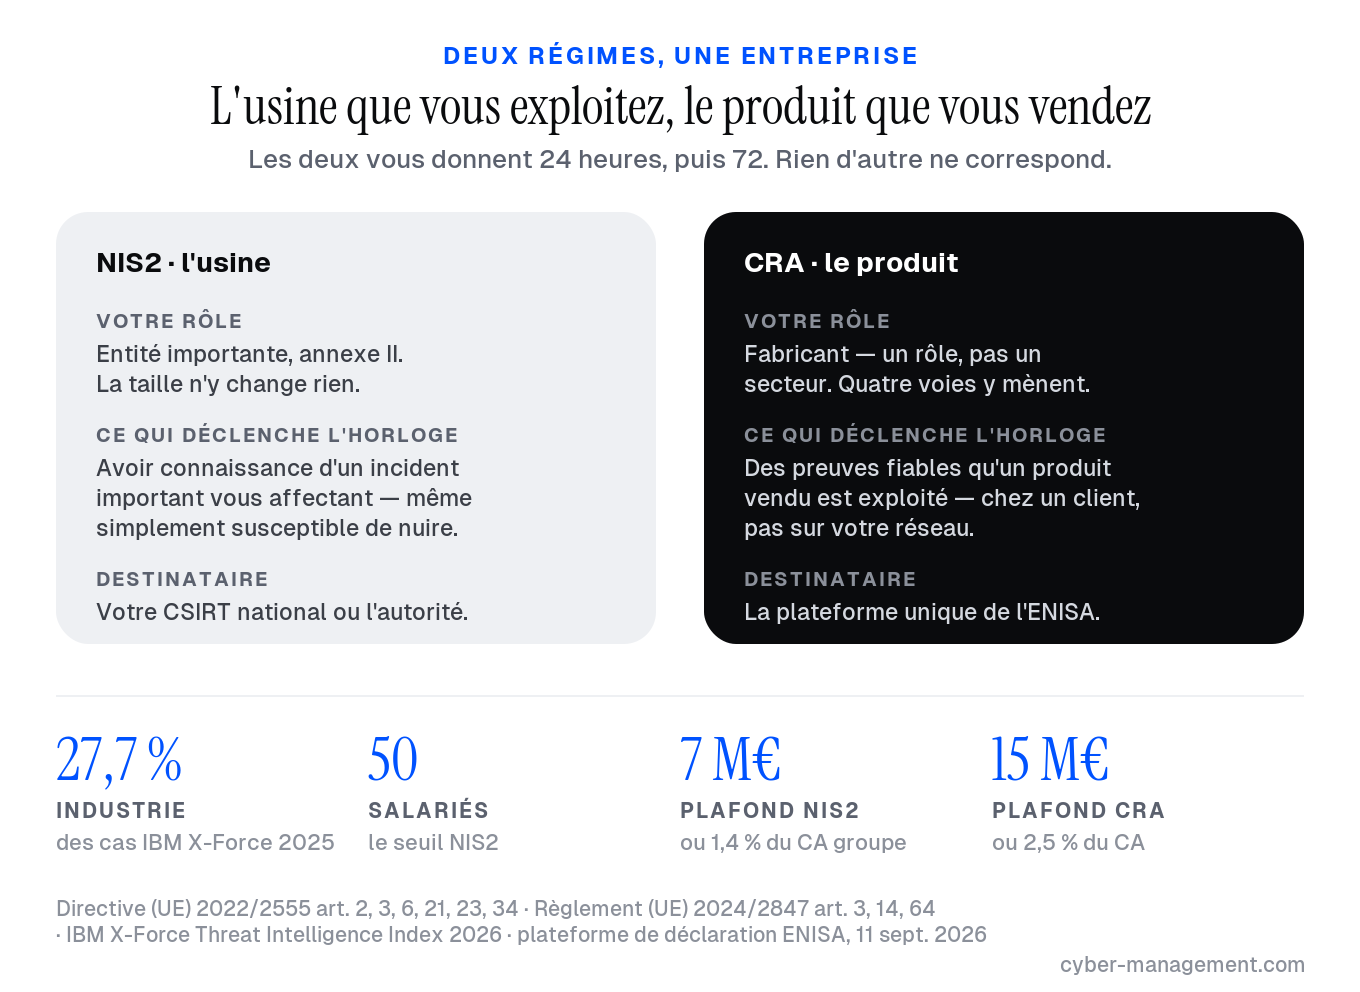 Un industriel, deux régimes : l’usine que vous exploitez et le produit que vous vendez sont encadrés séparément.
Deux horloges, deux déclencheurs, deux destinataires
Les deux régimes vous donnent 24 heures, puis 72, puis un rapport. Cette symétrie est le piège, parce que tout ce qui détermine si vous vous en apercevez à temps diffère.
| NIS2 | Règlement sur la cyberrésilience | |
|---|---|---|
| Ce qui est encadré | Les systèmes que vous utilisez pour vos activités | Le produit que vous avez mis sur le marché |
| Votre rôle | Entité importante (annexe II) | Fabricant — un rôle, pas un secteur |
| Ce qui déclenche l’horloge | Avoir connaissance d’un incident important vous affectant | Des preuves fiables qu’une vulnérabilité d’un produit que vous avez vendu est activement exploitée — chez un client |
| Destinataire | Votre CSIRT national ou l’autorité compétente | La plateforme de déclaration unique de l’ENISA, acheminée vers le CSIRT coordinateur |
| Étapes | 24 h alerte précoce · 72 h notification · rapport final à un mois | 24 h alerte précoce · 72 h notification · rapport final à 14 jours ou un mois |
| Qui en est responsable en interne | La DSI et l’organe de direction | Les équipes produit et ingénierie |
Le seuil NIS2 mérite d’être énoncé précisément, car il est plus large que ne le supposent la plupart des procédures d’incident. Selon l’article 23, paragraphe 3, un incident est important s’il a causé « ou est susceptible de causer » une perturbation opérationnelle grave ou des pertes financières, ou s’il a affecté ou est susceptible d’affecter des tiers en leur causant un préjudice considérable. Susceptible de causer. Une intrusion contenue sur un réseau de conduite de ligne, qui aurait pu arrêter la production, se déclare sur la même horloge que celle qui l’a effectivement arrêtée.
Le déclencheur du CRA est plus étrange encore, et nous l’avons traité en entier dans La déclaration CRA est en vigueur. Vous êtes peut-être le fabricant. : l’événement se produit ailleurs, chez quelqu’un d’autre, dans un produit qui a quitté vos murs il y a des années. Aucune supervision que vous possédez ne le verra. Il arrive par téléphone.
Le composant compté une seule fois
C’est ici que les deux régimes cessent d’être parallèles et entrent en collision, et c’est la défaillance que nous rencontrons le plus souvent dans un parc industriel.
Prenez un contrôleur embarqué. Votre maintenance en exploite une flotte sur la ligne de production : c’est un actif, il doit figurer dans l’inventaire NIS2, et les mesures de l’article 21 s’y appliquent. Votre équipe produit expédie le même contrôleur à l’intérieur d’une machine vendue sous votre propre marque : il devient un composant d’un produit comportant des éléments numériques, et l’obligation CRA s’y attache.
Une référence, deux régimes, deux pistes de preuve entièrement distinctes. Dans les faits, elle est comptée une fois, dans le registre des actifs, par ceux qui l’entretiennent — et jamais dans un dossier produit, par qui que ce soit. Lorsqu’une CVE tombe sur le micrologiciel de ce contrôleur, la maintenance corrige la ligne et clôt le ticket. Personne ne pose la seconde question : le même micrologiciel tourne-t-il dans les unités installées chez les clients, et quelqu’un l’exploite-t-il là-bas ?
Ce n’est pas un défaut d’outillage. C’est un défaut de responsabilité, et il est structurel : NIS2 se pose sur l’organe de direction, le CRA sur l’ingénierie, et chez la plupart des industriels de taille intermédiaire ces deux mondes n’ont ni instance commune, ni registre commun, ni définition partagée de « nos produits ». Ils se rencontrent pour la première fois pendant l’incident.
Une frontière, deux réponses
Pour un industriel français, l’asymétrie est immédiate et elle joue dans les deux sens.
Le règlement sur la cyberrésilience est un règlement : il s’applique directement, sans attendre quoi que ce soit du Parlement. Votre obligation de déclaration existe depuis le 11 septembre 2026, exactement comme pour votre concurrent belge ou luxembourgeois.
NIS2 est une directive, et, au 13 septembre 2026, la France ne l’a toujours pas transposée. Ce qui s’est réellement passé, et rien de plus : le Sénat a adopté le projet de loi résilience le 12 mars 2025 ; la commission spéciale de l’Assemblée nationale a voté son texte le 10 septembre 2025 ; aucune date d’examen en séance publique ne figure au dossier législatif ; et la Commission européenne a saisi la Cour de justice le 8 juillet 2026 pour défaut de notification des mesures de transposition. La session ordinaire du Parlement s’ouvre le 1er octobre 2026. Personne ne peut honnêtement vous donner de date.
En Belgique, la loi du 26 avril 2024 est en vigueur depuis le 18 octobre 2024 et l’échéance de première évaluation de conformité pour les entités essentielles est passée depuis avril 2026. Au Luxembourg, la loi du 5 mai 2026 s’applique et le délai d’enregistrement a expiré le 10 juillet 2026.
Deux conclusions, et la seconde compte davantage. D’abord, un industriel français doit aujourd’hui le CRA en entier et NIS2 en droit national pas encore — tandis que son concurrent belge doit les deux. Ensuite, l’absence de loi française ne suspend ni le calendrier européen ni les questionnaires de vos clients : ce sont eux, bien avant l’ANSSI, qui vous demanderont où vous en êtes. Nous l’observons déjà dans les revues fournisseurs. Les départements et régions d’outre-mer, régions ultrapériphériques de l’Union, relèvent du même calendrier que la métropole.
Personne ne viendra vous auditer, et c’est bien le problème
La supervision des entités importantes est réactive par construction. L’article 32, paragraphe 2, donne aux autorités le pouvoir permanent de soumettre les entités essentielles à des audits réguliers et ciblés, à des inspections sur place et à des contrôles aléatoires. L’article 33, paragraphe 1, applique un autre standard aux entités importantes : les autorités agissent « au vu d’éléments de preuve, d’indications ou d’informations » selon lesquels l’entité ne respecterait pas la directive, au moyen de mesures de supervision a posteriori. Pas d’audit de routine, pas d’inspection programmée, pas de courrier.
Une correction s’impose ici, car l’inverse est très largement répété. L’interdiction temporaire d’exercer des fonctions de direction — article 32, paragraphe 5, point b) — ne vise que les entités essentielles, et seulement après l’échec d’autres mesures d’exécution. Elle n’est pas disponible contre une entité importante. Ce qui vous atteint, en revanche, c’est l’article 20, paragraphe 1 : l’organe de direction approuve les mesures de gestion des risques, en supervise la mise en œuvre et peut être tenu responsable des manquements. Et l’article 20, paragraphe 2, fait de la formation une obligation pour les membres de l’organe de direction — l’incitation, elle, ne concerne que les salariés. L’exposition du conseil est donc réelle ; la sanction que la presse spécialisée continue de citer ne vous concerne pas.
La conséquence pratique de la supervision a posteriori n’est pas un soulagement. Elle signifie que votre premier contact avec le régulateur sera la notification que vous déposerez pendant votre pire semaine, et qu’elle sera lue par quelqu’un qui n’a jamais vu votre parc. Pour une entité importante, l’audit interne indépendant est le seul audit qui se déroule à votre calendrier plutôt qu’à celui d’un autre.
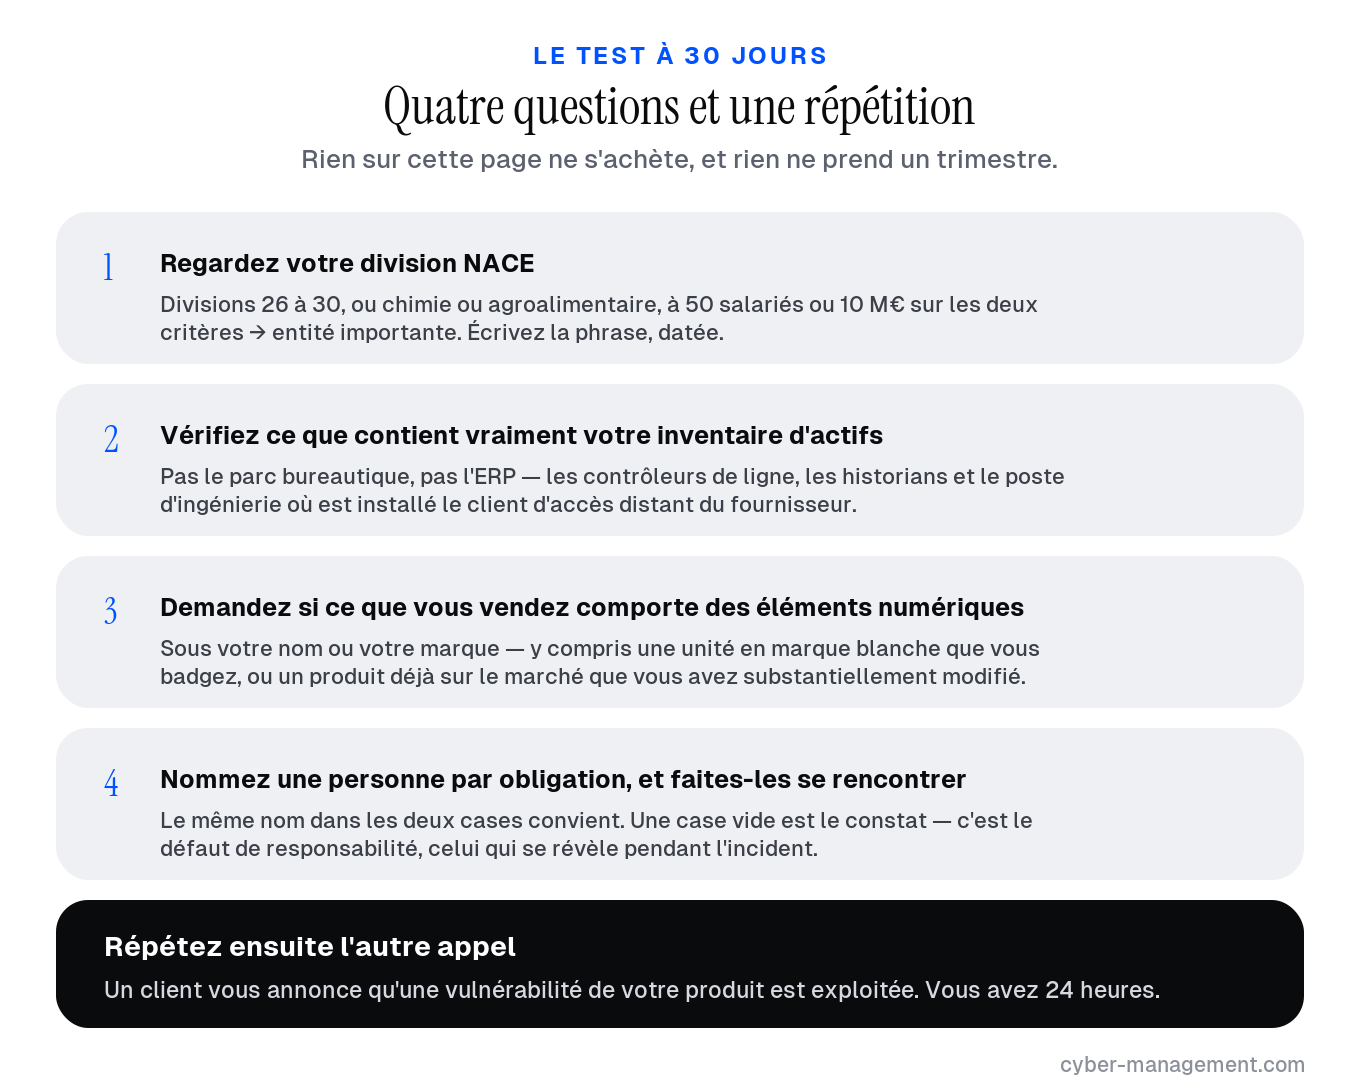 Quatre questions et une répétition — le test à 30 jours qui n’achète rien.
Quatre questions et une répétition
Rien ici ne s’achète, et rien ne prend un trimestre.
Un. Regardez votre division NACE. Si elle est comprise entre 26 et 30, ou s’il s’agit de chimie ou d’agroalimentaire, et que vous atteignez 50 salariés ou 10 millions d’euros sur les deux critères financiers, vous êtes une entité importante. Écrivez cette phrase, datée : c’est celle qu’une autorité vous demandera de produire. Si vous préférez qu’elle soit établie plutôt que rédigée de mémoire, notre auto-évaluation NIS2 gratuite applique le test de périmètre que nous menons en phase 1 d’une mission payante, et renvoie un score, vos écarts prioritaires et une feuille de route à 90 jours en PDF. Comptez huit minutes.
Deux. Demandez si votre inventaire d’actifs NIS2 contient la ligne. Pas le parc bureautique, pas l’ERP — les contrôleurs, les historians, le poste d’ingénierie sur lequel est installé le client d’accès distant du fournisseur.
Trois. Demandez si ce que vous vendez comporte des éléments numériques sous votre propre nom ou votre marque. Si oui, lisez sérieusement les obligations du règlement sur la cyberrésilience : le rôle se définit par ce que vous faites à un produit, pas par votre secteur. L’auto-évaluation CRA gratuite tranche la question du périmètre pour un produit — répondez pour le plus important de ce que vous vendez, pas pour le portefeuille, car le CRA attache ses obligations produit par produit.
Quatre. Nommez une personne pour chaque obligation, et faites-les se rencontrer. Si c’est le même nom dans les deux cases, très bien. Si une case est vide, vous avez trouvé l’écart.
Répétez ensuite l’appel. Pas l’exercice rançongiciel que vous avez déjà fait — l’autre, celui où l’équipe sécurité d’un client vous annonce qu’une vulnérabilité de votre produit est exploitée chez lui, et où vous avez 24 heures. Si cette conversation met plus d’une matinée à désigner qui déclare quoi, et à qui, la leçon vous aura coûté peu.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.