ISO 27001
Un SMSI, trois régulateurs : les mêmes neuf documents
NIS2, DORA et votre auditeur ISO réclament les mêmes neuf documents — et les rejettent pour trois motifs différents. Voici le dossier, cartographié.
La plupart des organisations qui affrontent NIS2, DORA et un audit ISO 27001 en même temps font le geste évident : elles lancent trois projets. Trois responsables, trois tableurs, trois jeux de classeurs, trois fois les mêmes preuves sous des pages de garde différentes. C’est coûteux, c’est lent, et ce n’est pas la bonne forme. Les trois régimes se recouvrent largement au niveau des mesures — toute l’Europe du conseil vous vendra cette cartographie. Ce que presque personne ne cartographie, ce sont les preuves : les documents que vous poserez réellement sur la table. Ils se recouvrent encore davantage. La différence n’est pas ce que chaque régulateur demande. C’est le motif pour lequel il le rejette.
Le certificat n’est pas la preuve
Commençons par le contresens le plus répandu. Un certificat ISO 27001 ne prouve pas à lui seul votre conformité NIS2 : l’ISO 27001 est une certification volontaire face à une norme, NIS2 une obligation légale de droit national, et un certificat n’éteint pas une obligation légale.
La Belgique est le cas instructif, parce que le Centre pour la Cybersécurité Belgique a écrit sa position. Une entité peut obtenir une présomption de conformité à la loi belge NIS2 par la vérification ou la certification CyberFundamentals — ou par la certification ISO/IEC 27001, à condition que le CCB juge acceptables le périmètre et la déclaration d’applicabilité.
Relisez la condition. Le certificat circule ; ce sont le périmètre et la déclaration d’applicabilité que l’on inspecte. Autrement dit, la DdA — la clause 6.1.3 d) de la norme, le document que la plupart des organisations traitent comme une annexe réclamée une fois par an — est un instrument réglementaire. Si votre énoncé de périmètre exclut discrètement les systèmes qui délivrent le service régulé, votre certificat prouve quelque chose de vrai sur un périmètre que personne ne vous demande.
Les neuf pièces que les trois exigent
Une fois le cadrage retiré, les trois régimes convergent sur neuf documents. Voici la carte, avec la clause sous laquelle chaque lecteur les ouvre.
| # | Pièce | ISO/IEC 27001:2022 | NIS2 | DORA |
|---|---|---|---|---|
| 1 | Périmètre + déclaration d’applicabilité | 6.1.3 d), 4.3 | définit ce que couvrent réellement les mesures de l’art. 21 | Art. 6(1)–(2), périmètre du cadre |
| 2 | Analyse de risques + plan de traitement | 6.1.2, 8.2, 8.3 | Art. 21(2)(a) | Art. 6 et 8 |
| 3 | Inventaire des actifs | A.5.9 | Art. 21(2)(a), (i) | Art. 8 |
| 4 | Registre fournisseurs + clauses contractuelles | A.5.19–A.5.22 | Art. 21(2)(d), 21(3) | Art. 28 à 30, registre d’information |
| 5 | Journal d’incidents + procédure de notification | A.5.24–A.5.28 | Art. 23 | Art. 17 à 19 |
| 6 | Continuité, sauvegardes, tests de restauration | A.5.29–A.5.30, A.8.13 | Art. 21(2)(c) | Art. 11 à 12 |
| 7 | Contrôle d’accès + preuves de MFA | A.5.15–A.5.18, A.8.5 | Art. 21(2)(i), (j) | Art. 9 |
| 8 | Registre de formations, organe de direction inclus | 7.2, 7.3 | Art. 20(2) | Art. 13(6) et 5(4) |
| 9 | Rapport d’audit interne + revue de direction | 9.2, 9.3 | Art. 21(2)(f) | Art. 6(5)–(6) |
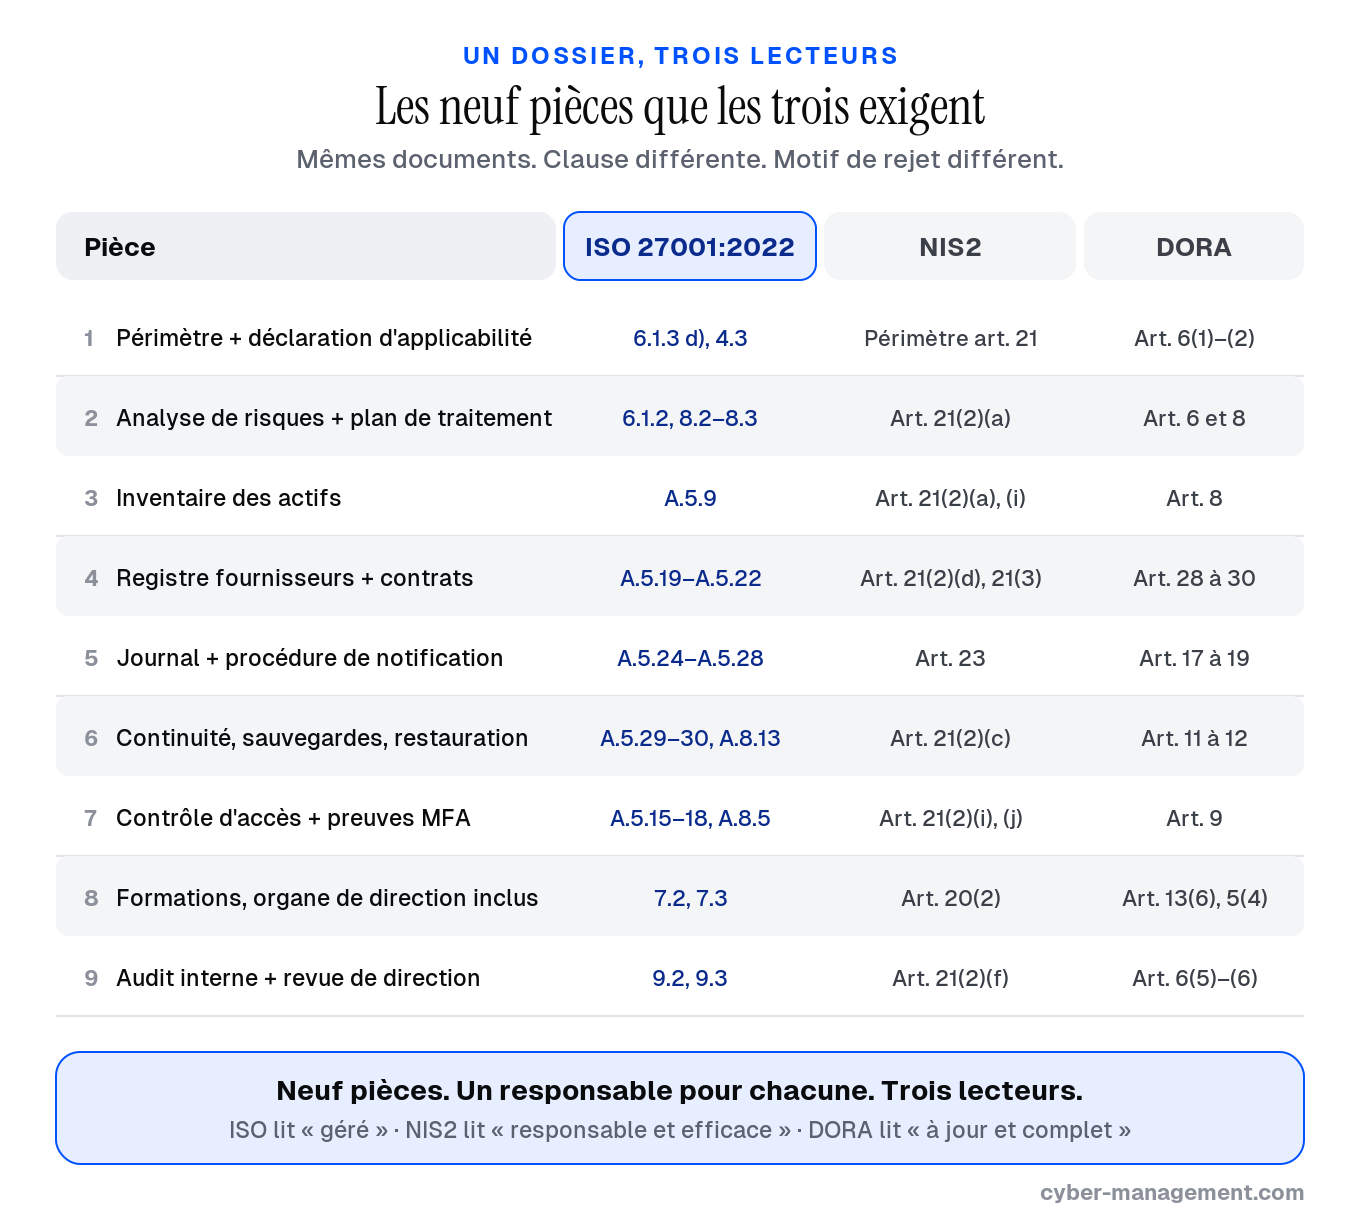 Les neuf pièces que les trois exigent — et la clause sous laquelle chacun les lit.
Neuf documents. Un responsable pour chacun. C’est tout le dossier, et si vous exploitez un SMSI qui fonctionne, vous en détenez déjà l’essentiel — raison pour laquelle l’approche en trois projets est du gaspillage. Ce qui vous manque n’est pas des documents. C’est l’étiquetage qui indique quel lecteur/auditeur chaque document doit satisfaire.
Ce que chaque lecteur vérifie vraiment
La même pièce se lit de trois façons.
L’ISO demande si le SMSI est géré. L’auditeur teste un cycle : risques appréciés, mesures retenues et justifiées dans la DdA, plan de traitement exécuté, audit interne conduit, revue de direction tenue, actions correctives soldées. Ce qui compte : la preuve que la roue tourne. Une mesure qui fonctionne mais n’a jamais été revue est une non-conformité.
NIS2 demande qui en répond, et si les mesures fonctionnent. Deux points sur lesquels l’ISO n’insiste pas. L’article 20 place l’approbation des mesures et la supervision de leur mise en œuvre sur l’organe de direction lui-même, et le rend responsable des manquements de l’entité à l’article 21. L’article 21(2)(f) exige des politiques et procédures d’évaluation de l’efficacité des mesures : non pas que les mesures existent, mais que vous ayez testé si elles font leur travail et puissiez en montrer le résultat. Un dossier de préparation NIS2 rempli de politiques et vide de résultats de tests répond à la mauvaise question.
DORA demande si la preuve est à jour et complète. C’est le plus intransigeant des trois, parce qu’une grande partie du contrôle est automatisée. Pour la campagne registre d’information de 2026, la CSSF a prévenu que les contrôles de validation des AES — inchangés sur le fond — seraient appliqués à davantage de champs, de sorte qu’un registre accepté l’année précédente peut être rejeté cette année. Rien ne se sera dégradé chez ces entités. La barre bouge en silence, et c’est la qualité de la preuve — non son existence — qui décide de la conformité DORA.
Les trois obligations NIS2 qu’un certificat ne couvre pas
La convergence est réelle, mais trois obligations NIS2 n’ont aucun équivalent dans l’ISO 27001, et aucune couverture de l’annexe A ne les produira.
Les délais de notification. L’alerte précoce à 24 heures et la notification à 72 heures de l’article 23 sont des obligations procédurales dues à votre CSIRT ou, le cas échéant, à votre autorité compétente. L’ISO vous demande de gérer les incidents ; elle ne déclenche aucun chronomètre. Si DORA s’applique également, votre délai réel peut descendre à quatre heures — nous avons posé les trois horloges côte à côte dans Un incident, trois régulateurs.
La responsabilité de l’organe de direction. L’article 20(2) impose aux membres de l’organe de direction de suivre une formation — les dirigeants, nominativement — et le même paragraphe invite les entités à proposer une formation équivalente à leurs salariés. Rien n’y précise la forme de la trace. Un auditeur en réclamera une malgré tout.
L’enregistrement auprès de l’autorité nationale. L’article 3(4) impose aux entités de se déclarer à leur État membre. Aucune clause de l’ISO 27001 ne produit un enregistrement.
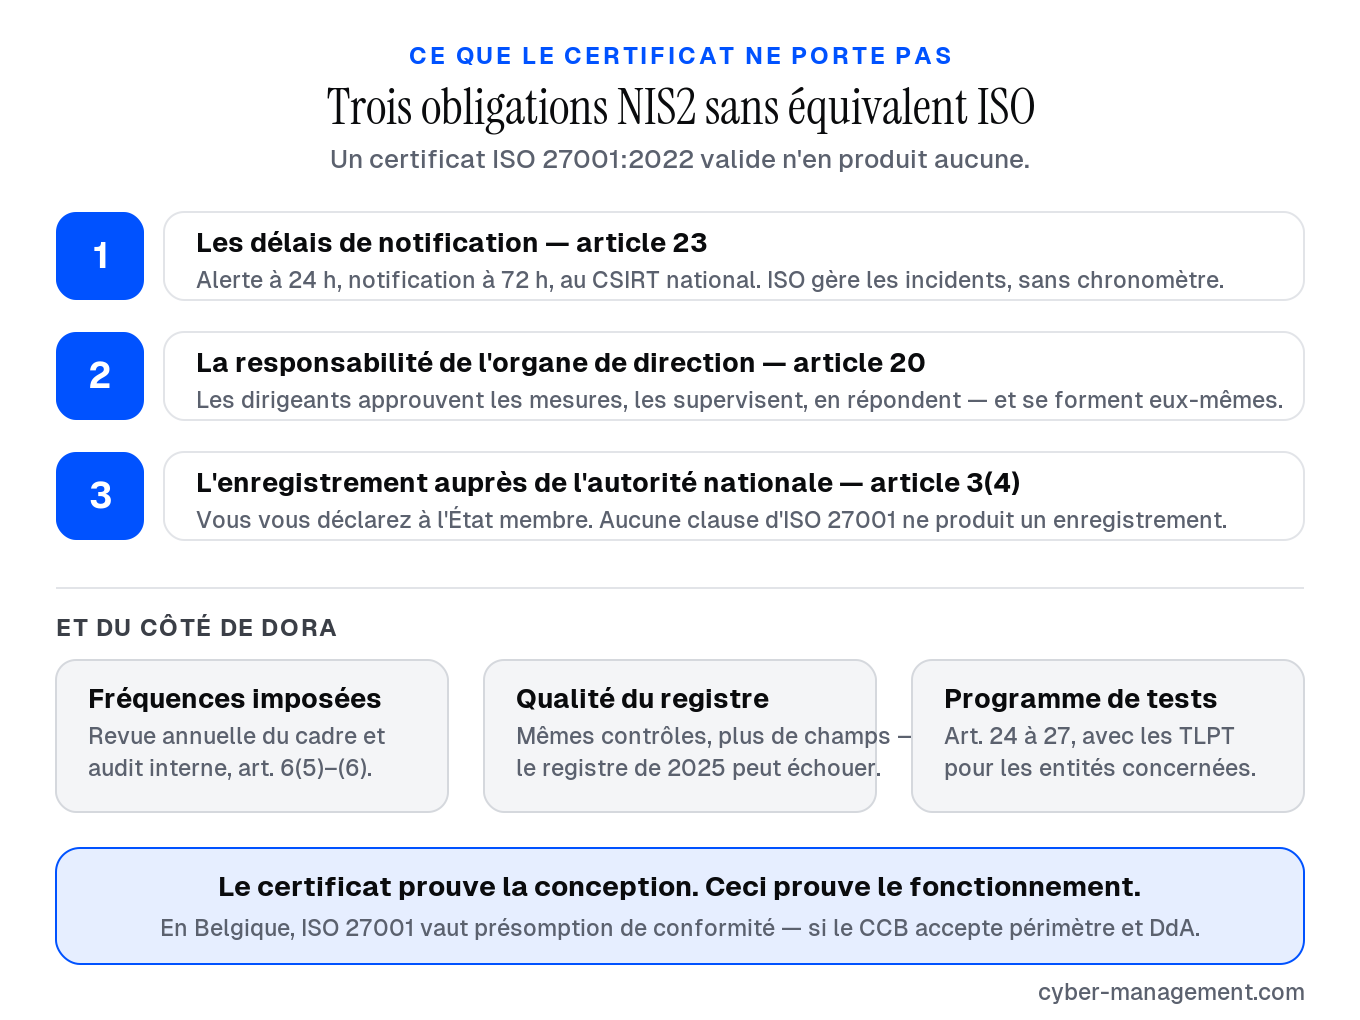 Ce qu’un certificat ISO 27001 valide ne vous donne pas au titre de NIS2 et de DORA.
Une seule loi française, trois régimes — et toujours pas de loi
Pour les organisations françaises, l’argument se durcit. Le projet de loi dit « résilience » transpose la directive REC, transpose NIS2 et adapte le droit national à DORA : un texte, trois régimes. Le Sénat l’a adopté le 12 mars 2025 et la commission spéciale de l’Assemblée nationale a voté son texte le 10 septembre 2025 ; à ce jour, aucune date d’examen en séance publique n’est inscrite au dossier législatif. Le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l’Union européenne, en demandant une somme forfaitaire et des astreintes, faute de notification d’une transposition complète.
L’absence de loi n’est pas une absence d’obligation. DORA est un règlement : il s’applique déjà. L’ISO 27001 ne dépend d’aucun législateur. Et lorsque la loi arrivera, elle arrivera d’un bloc, sur les trois régimes à la fois. Le dossier de preuves est précisément ce qui se construit avant le texte, pas après.
Deux façons dont un bon dossier échoue quand même
Il prouve la conception, pas le fonctionnement. C’est le constat le plus fréquent. La politique est rédigée, approuvée, versionnée — et personne ne retrouve la trace montrant que la mesure a tourné le trimestre dernier. Le guide technique de mise en œuvre publié par l’ENISA en juin 2025 est franc sur ce point : pour chaque exigence, il liste la preuve qu’un auditeur attend — journaux, rapports de tests, comptes rendus de revue — et la met en correspondance avec l’ISO/IEC 27001:2022 et d’autres référentiels. Le guide vise formellement les secteurs couverts par le règlement d’exécution (UE) 2024/2690 et n’est pas contraignant, mais comme liste de ce qui manque à « nous avons une politique », c’est le document gratuit le plus utile du domaine.
Il vieillit en silence. Votre registre fournisseurs est exact le jour de sa construction et se dégrade ensuite. C’est sur les preuves relatives aux tiers que la chute est la plus nette, raison pour laquelle nous avons publié les douze questions qu’il vaut la peine d’envoyer à vos propres fournisseurs. Un dossier sans date de rafraîchissement échoue au deuxième audit, pas au premier.
Une date à garder : tous les certificats ISO/IEC 27001:2013 ont expiré le 31 octobre 2025. Tout certificat valide porte désormais sur la version 2022 — celle sur laquelle les correspondances européennes sont écrites.
Le plan à 30 jours
Rien ici ne s’achète.
Semaine 1 — listez les neuf pièces et nommez un responsable pour chacune. Un responsable par pièce, pas un responsable pour le dossier ; un responsable unique est un point de défaillance unique, et cela se voit comme tel en audit.
Semaine 2 — étiquetez chaque pièce avec ses trois lecteurs, et écrivez une ligne par pièce répondant à la seule question qui compte : qu’est-ce qui ferait rejeter ce document par ce lecteur ?
Semaine 3 — corrigez les deux pièces qui échouent devant les trois. Dans nos missions, ce sont presque toujours le registre fournisseurs et les preuves d’efficacité.
Semaine 4 — confiez le dossier à quelqu’un qui ne l’a pas construit et demandez-lui de trouver le trou. C’est ce que fait un audit interne indépendant, et c’est l’heure la moins chère de tout le programme.
Si le SMSI ISO 27001 est la machine, le dossier de preuves est ce pour quoi la machine existe. Construisez-le une fois, étiquetez-le trois fois, et les deuxième et troisième régulateurs vous coûteront une fraction du premier.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.