Gestion du risque fournisseurs
Vous répondez à des questionnaires de sécurité depuis des années. Voici celui que vous devriez envoyer.
Un questionnaire fournisseurs en 12 questions pour PME — les signaux d'alerte et une règle de notation sur une page, alignée sur l'article 21(2)(d) de NIS2.
Si votre entreprise vend à plus grand qu’elle, vous connaissez le rituel : le service achats d’un client envoie un questionnaire de sécurité, et quelqu’un chez vous y perd une semaine. Ce que la plupart des PME oublient : vous êtes aussi le grand client de quelqu’un d’autre. Le prestataire de paie, le CRM, l’infogéreur, la plateforme logistique — pour eux, l’acheteur exigeant, c’est vous. Et personne, de votre côté, ne leur demande rien.
Les chiffres disent que ce silence coûte cher. Le Data Breach Investigations Report 2026 de Verizon relève un tiers impliqué dans 48 % de toutes les violations — en hausse de 60 % en un an. Pour les structures plus petites, c’est pire : 55 % des violations touchant les PME impliquent un tiers. Le Threat Landscape 2025 de l’ENISA classe la compromission de la chaîne d’approvisionnement parmi les trois premiers vecteurs d’attaque dans l’UE. Vos fournisseurs sont devenus votre surface d’attaque. Cet article vous donne le questionnaire à leur envoyer — 12 questions, les signaux d’alerte, et une règle de notation.
Le questionnaire circule désormais dans les deux sens
Deux choses ont changé. D’abord, les attaques. Quand un rançongiciel a frappé MUSE, la plateforme d’enregistrement de Collins Aerospace, en septembre 2025, les victimes n’étaient pas Collins — c’étaient les aéroports de Bruxelles, Berlin et Heathrow, revenus au stylo et au papier pendant plusieurs jours. Un fournisseur, des centaines d’opérations paralysées. Les attaquants ont compris que compromettre un fournisseur rapporte plus que s’attaquer à cinquante clients un par un.
Ensuite, le droit. L’article 21(2)(d) de NIS2 fait de la sécurité de la chaîne d’approvisionnement une mesure obligatoire de gestion des risques, et l’article 21(3) est précis : chaque entité doit prendre en compte « les vulnérabilités propres à chaque fournisseur direct », la qualité globale de leurs pratiques de cybersécurité et leurs procédures de développement sécurisé. La Belgique contrôle ce point depuis avril 2026. La France, elle, n’a pas transposé : la loi résilience n’est toujours pas adoptée, la Commission européenne a saisi la Cour de justice le 8 juillet 2026 en demandant une somme forfaitaire et des astreintes journalières, et aucune date n’est encore fixée pour son examen en première lecture à l’Assemblée nationale, dont la session ordinaire s’ouvre le 1er octobre. C’est un report, pas un sursis. Le Référentiel Cyber France publié par l’ANSSI en mars 2026 et le portail d’enregistrement MonEspaceNIS2 décrivent déjà ce que sera la supervision des fournisseurs pour les quelque 15 000 entités qui entrent dans le champ, et l’obligation s’appliquera d’un bloc le jour où la loi sera promulguée : l’article 21 ne prévoit aucune montée en charge progressive. Si NIS2 vous concerne — consultez notre accompagnement NIS2 en cas de doute — le contrôle des fournisseurs cesse d’être une bonne pratique : c’est une preuve que le régulateur peut exiger.
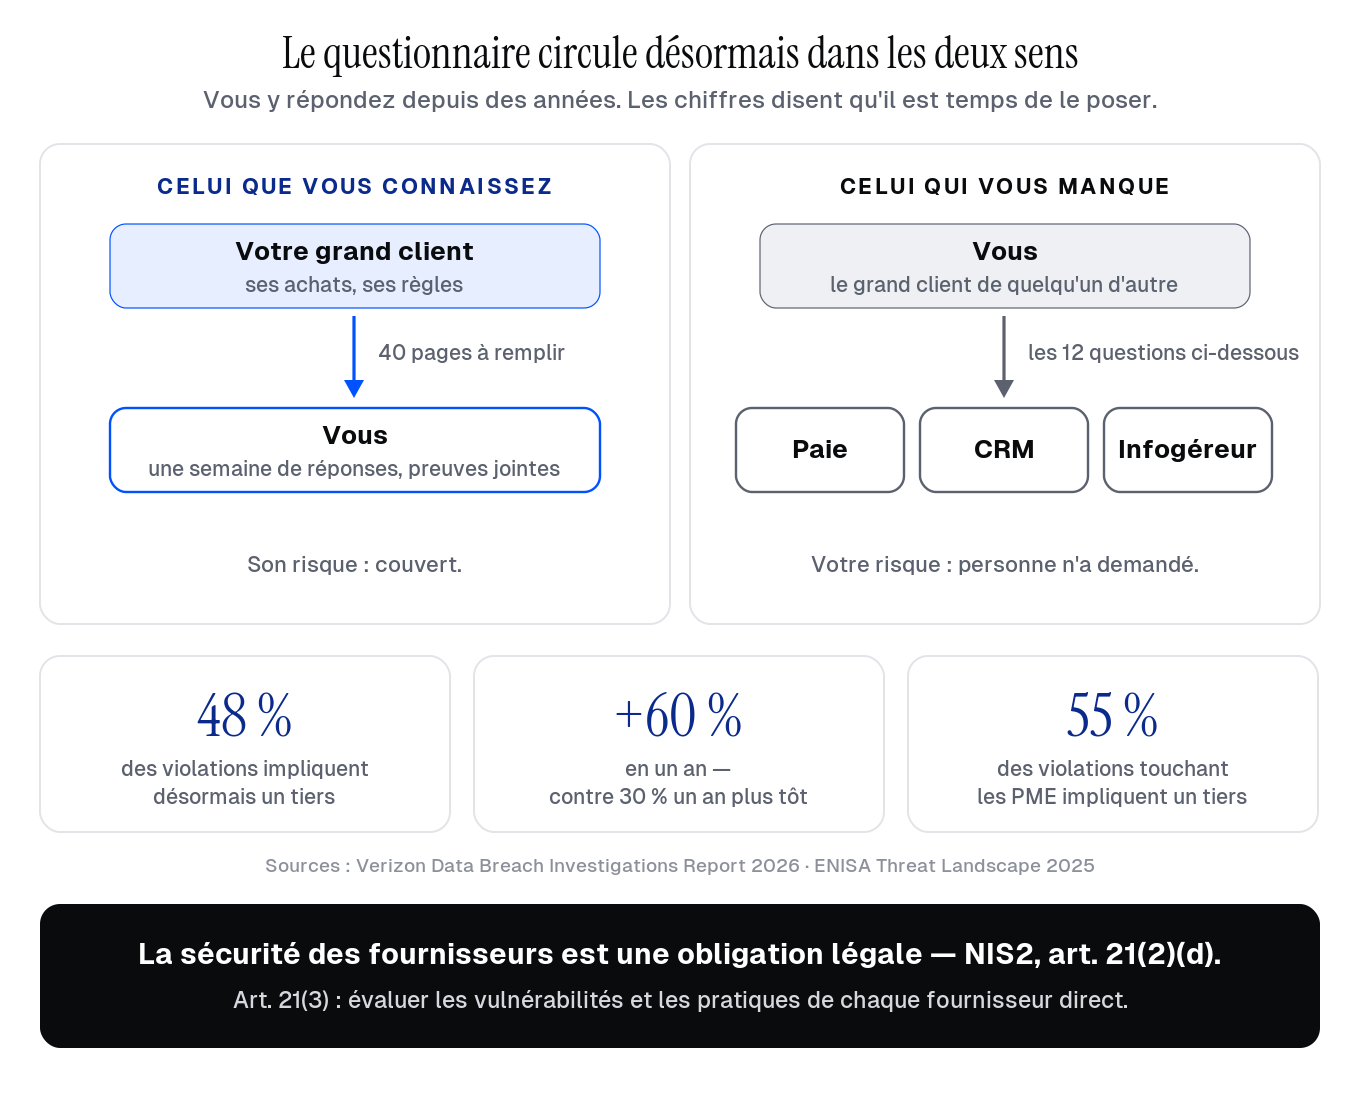 Le questionnaire circule désormais dans les deux sens — et les chiffres expliquent pourquoi.
Trois règles avant de l’envoyer
Hiérarchisez d’abord. Inutile d’interroger le livreur de café. Listez vos fournisseurs (la liste des factures de votre comptabilité est la source la plus rapide), puis marquez ceux qui touchent à vos données, à vos systèmes ou à votre capacité à opérer. Dans une entreprise de 50 à 200 personnes, cela fait 10 à 20 noms. Eux reçoivent le questionnaire ; les autres, une vigilance allégée.
La preuve vaut plus que la promesse. Chaque « oui » doit venir avec une pièce jointe — un certificat, un extrait de rapport, une capture du paramétrage. Un fournisseur qui répond « oui » douze fois en dix minutes sans un seul document vous a déjà appris quelque chose.
Le questionnaire détecte ; le contrat corrige. Les réponses sont une photographie. Tout ce qui compte — délais de notification, engagements de correctifs, restitution des données — doit finir en clause contractuelle, sinon cela s’évapore au premier incident.
Dans le secteur financier, c’est déjà du droit des contrats. Les articles 28 à 30 de DORA prescrivent les clauses exactes que les entités financières doivent imposer à leurs prestataires TIC. Si vos clients sont des banques, des assureurs ou des établissements de paiement, attendez-vous à recevoir ces 12 questions — avec la force du règlement derrière.
Les 12 questions — et les réponses qui doivent vous inquiéter
Accès et identités
1. L’authentification multifacteur est-elle imposée sur chaque compte pouvant atteindre nos données ou services — comptes admin et accès distants compris ? « Imposée » est le mot qui compte. Verizon relève que moins d’un prestataire sur quatre a entièrement corrigé l’absence de MFA sur ses comptes cloud. Signal d’alerte : « la MFA est disponible ». Disponible n’est pas imposée.
2. Quand vos collaborateurs partent, sous quel délai leurs comptes — et les accès à nos systèmes — sont-ils révoqués ? Vous cherchez une étape de départ formalisée avec un délai, idéalement le jour même. Signal d’alerte : aucun processus défini, ou des comptes partagés que personne ne fait tourner.
Incidents et résilience
3. En cas d’incident de sécurité affectant nos données ou notre service, quand et comment nous prévenez-vous ? Vous portez une obligation d’alerte précoce de 24 heures au titre de l’article 23 de NIS2 et une horloge de 72 heures au titre de l’article 33 du RGPD — et la vôtre démarre quand ils appellent. Exigez des heures, un contact nommé et un engagement écrit. Nous avons cartographié l’articulation de ces horloges — et pourquoi votre vrai délai est plus court que vous ne le croyez — dans Un incident, trois régulateurs. Signal d’alerte : « nous notifions conformément à la loi ». Cette phrase ne contient aucun numéro de téléphone.
4. Disposez-vous de sauvegardes testées et d’un délai de reprise contractuel pour le service que nous vous achetons ? La preuve, ce sont les tests de restauration, pas les travaux de sauvegarde. Signal d’alerte : un délai de reprise qu’ils « visent » mais refusent d’inscrire au contrat.
Gouvernance et preuves
5. Qui est responsable de la sécurité de l’information chez vous — nom et fonction ? Un responsable identifiable doit exister, même à temps partiel. Signal d’alerte : « la sécurité, c’est l’affaire de tous » comme réponse complète.
6. Pouvez-vous produire une preuve indépendante récente — certificat ISO 27001 avec sa déclaration de périmètre, rapport SOC 2, ou synthèse d’un test d’intrusion récent ? Lisez la ligne de périmètre. Un certificat couvrant « le datacentre de Dublin » ne couvre pas le produit SaaS que vous achetez. Signal d’alerte : « notre datacentre est certifié » — c’est le certificat de leur hébergeur, pas le leur.
Traitement des données
7. Où nos données sont-elles stockées et traitées, et quels sous-traitants ultérieurs peuvent y accéder ? L’article 28 du RGPD vous donne droit à cette liste, et on ne peut pas évaluer ce qu’on ne voit pas. Signal d’alerte : pas de liste de sous-traitants ultérieurs, ou des données qui quittent l’EEE sans garantie nommée.
8. Nos données sont-elles chiffrées en transit et au repos — et qui détient les clés ? Une réponse précise tient en trois lignes. Signal d’alerte : un « chiffrement de niveau bancaire » sans détail. Les adjectifs marketing ne sont pas un algorithme.
Correctifs et développement
9. Sous quel délai corrigez-vous les vulnérabilités critiques des systèmes qui nous servent ? L’exploitation de vulnérabilités est devenue le premier point d’entrée des violations — 31 % dans le DBIR 2026, devant le vol d’identifiants pour la première fois. Signal d’alerte : aucun délai défini pour les correctifs critiques.
10. Si vous développez le logiciel que nous utilisons : comment votre chaîne de développement est-elle sécurisée — revues de code, contrôle des dépendances, développement sécurisé ? L’article 21(3) cite explicitement les « procédures de développement sécurisé » des fournisseurs, et l’ENISA documente l’empoisonnement de dépôts open source et de pipelines de développement IA. À partir du 11 septembre 2026, une seconde question s’impose : sont-ils fabricant au sens du Cyber Resilience Act ? Si oui, ils doivent une alerte précoce sous 24 heures à l’ENISA et à leur CSIRT national dès qu’une vulnérabilité de leur produit est activement exploitée — et vous voulez figurer sur la liste des destinataires au même moment. Beaucoup d’éditeurs n’ont pas encore compris que ce rôle les vise. Signal d’alerte : un éditeur sans réponse sur sa propre chaîne de fabrication.
Leurs fournisseurs, et la sortie
11. Qui sont vos fournisseurs critiques, et les évaluez-vous ? Votre risque ne s’arrête pas à votre fournisseur — MUSE était la plateforme du fournisseur des aéroports. Vous demandez s’ils se sont déjà posé la question. Signal d’alerte : la surprise visible.
12. À la fin du contrat, comment récupérons-nous nos données — dans quel format, sous quel délai — et quand sont-elles effacées ? La sortie est le moment où votre levier disparaît : négociez-la à l’entrée. Signal d’alerte : pas de processus standard de restitution, ou un effacement « sur demande » sans délai.
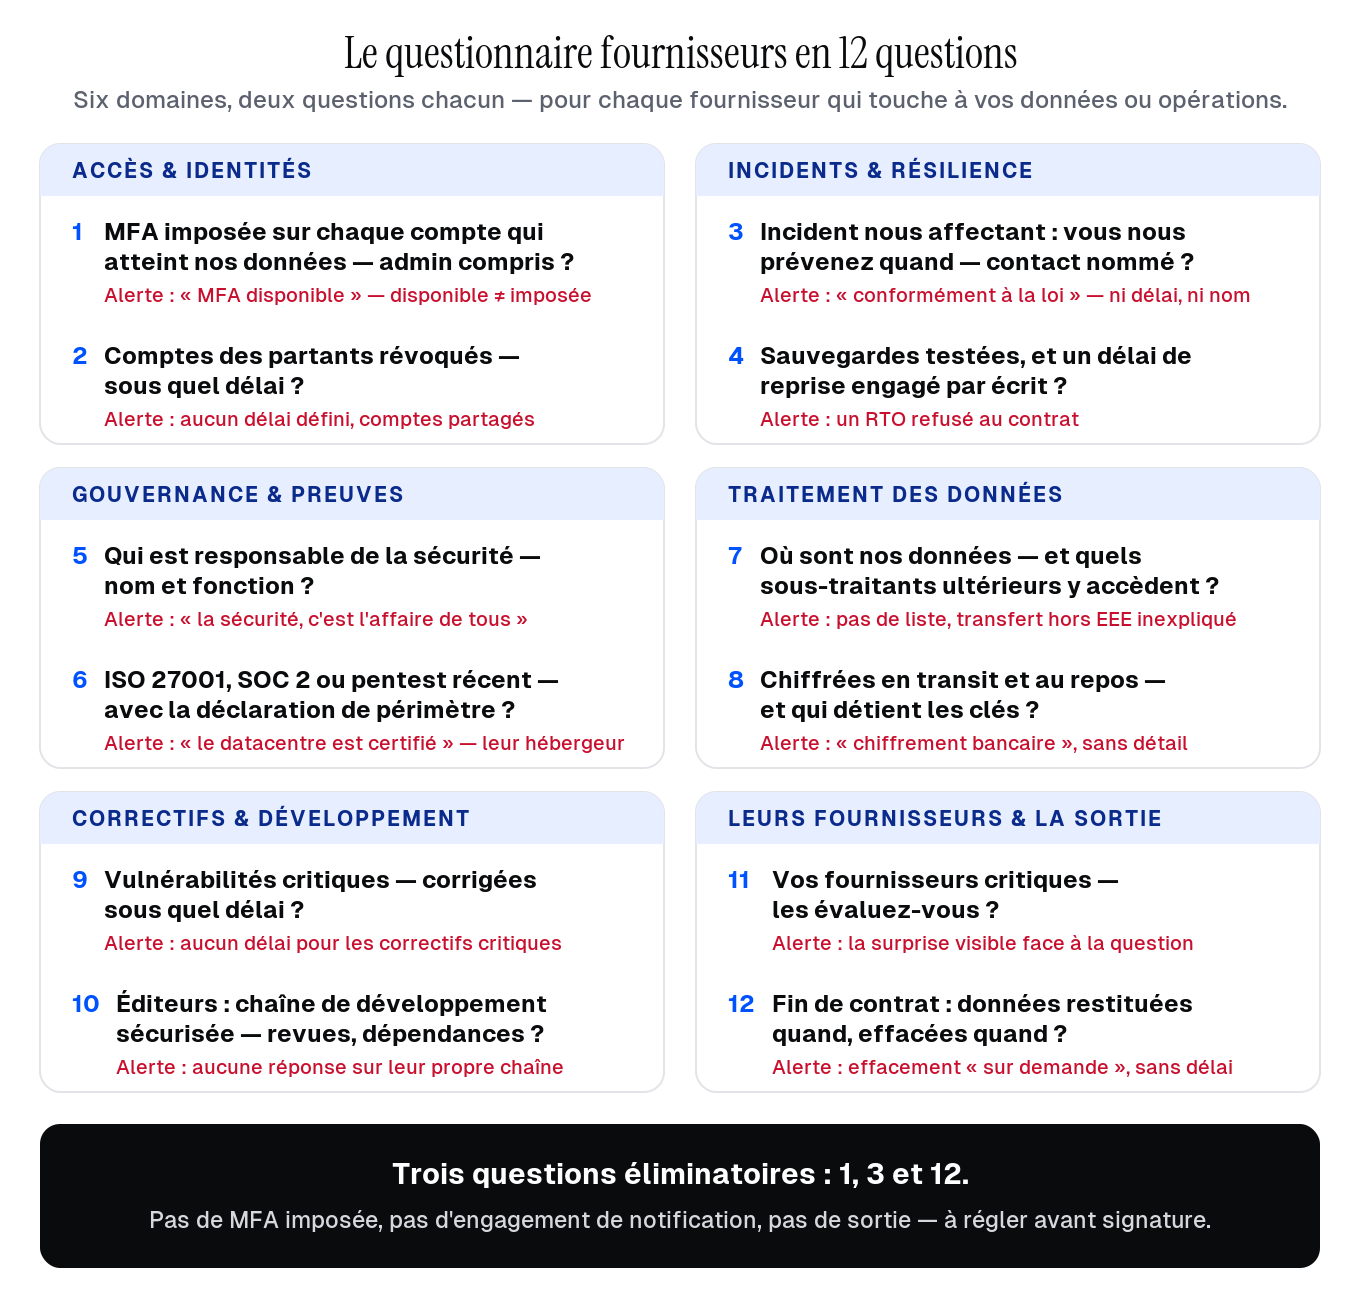 Les 12 questions, six domaines — tout le questionnaire sur une page.
Comment noter les réponses
Résistez au tableur de 40 pages. Notez chaque réponse vert (réponse claire avec preuve), orange (réponse plausible, sans preuve ou sans engagement), ou rouge (évasive, absente, ou l’un des signaux d’alerte ci-dessus).
| Résultat | Ce que cela signifie | Ce que vous faites |
|---|---|---|
| Tout vert | Le fournisseur prend le sujet au sérieux | Intégrez-le ; inscrivez les engagements clés au contrat |
| 1 à 3 orange | Normal pour un petit fournisseur | Intégrez avec clauses correctives et recontrôle des oranges à 90 jours |
| Un rouge sur Q1, Q3 ou Q12 | Pas de MFA imposée, pas d’engagement de notification, ou pas de sortie | Pause. Ce sont les trois questions éliminatoires — à régler avant signature, pas après |
| Rouge ailleurs | Écart significatif | Escaladez au propriétaire métier de la relation ; n’avancez qu’avec un plan de remédiation daté |
Renvoyez le questionnaire chaque année, et immédiatement après tout incident chez le fournisseur. Un questionnaire de 2024 vous renseigne sur 2024. Nous défendions déjà ce point dans Fournisseur, partenaire : les relations avec les tiers sont votre plus grand angle mort : le risque tiers n’est pas une barrière d’entrée ponctuelle, c’est une relation qu’on continue d’auditer.
Vos 30 prochains jours
Semaine 1 : construisez la liste des fournisseurs à partir des factures et hiérarchisez-la — les 10 à 20 qui touchent aux données, aux systèmes ou aux opérations passent en tête. Semaine 2 : envoyez les 12 questions à ce premier cercle avec une échéance à deux semaines. Semaines 3 et 4 : notez ce qui revient, relancez ce qui ne revient pas (le silence aussi est une réponse), et transformez chaque orange en clause contractuelle datée. Puis mettez deux rappels au calendrier : renvoi annuel, et renvoi sur incident.
Si personne chez vous n’a le temps de porter ce cycle, ce n’est pas une raison de l’abandonner — c’est la définition d’une mission à déléguer. Notre service vRSSI intègre le risque fournisseurs à la fonction sécurité permanente : hiérarchisation, questionnaires, notation, clauses contractuelles, et les relances que personne d’autre ne fait.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.