DORA
Registre DORA accepté. Le superviseur le lit maintenant.
Deux remises du registre DORA plus tard, « accepté » veut dire que le fichier passe. Ce que le superviseur y lit, et quoi corriger avant le 31 décembre.
En 2025, l’AFM néerlandaise n’a vu que 40 % des registres d’informations qu’elle transmettait acceptés par l’ABE. En 2026, 94 % sont passés. La plupart des équipes conformité y lisent un dossier clos : les gabarits fonctionnent, les identifiants se résolvent, le fichier passe. C’est la mauvaise lecture. « Accepté » est une affirmation sur le fichier. Elle ne dit rien de la capacité du registre à survivre à la personne/l’auditeur qui l’ouvre maintenant. Et quelqu’un l’ouvre : les 19 prestataires tiers de services TIC critiques ont été désignés à partir des données des registres, l’ACPR a qualifié 2026 d’« année de supervision », et l’un de ses trois thèmes d’inspection est la conformité DORA de vos contrats TIC. Le registre a cessé d’être une corvée déclarative il y a deux remises. C’est désormais la carte que le superviseur a de vous.
Ce que « accepté » a réellement prouvé
Le registre d’informations existe au titre de l’article 28, paragraphe 3, de DORA, et son format est fixé par le règlement d’exécution (UE) 2024/2956 : quinze gabarits, une ligne par accord contractuel, un identifiant d’entité juridique (LEI) valide pour chaque prestataire qui en détient un. Les deux premières collectes ont été une guerre de format. Lors de l’exercice à blanc des AES en 2024, seuls 6,5 % des 947 registres analysés passaient les 116 contrôles, et 86 % des erreurs étaient des données obligatoires laissées vides. La collecte d’avril 2025 a été rejetée surtout sur des erreurs de clés étrangères : des références de contrat présentes dans un gabarit et absentes d’un autre.
En mars 2026, le secteur avait appris le format: 94 %. Les règles de validation ne se sont pas adoucies ; la CSSF l’a dit en février : les mêmes contrôles, appliqués à davantage de champs, de sorte qu’un registre accepté l’année précédente pouvait être rejeté cette année. Ce qui a changé, c’est que les entreprises ont appris à produire un fichier que la machine apprécie. La machine n’est pas celle qui le lit ensuite.
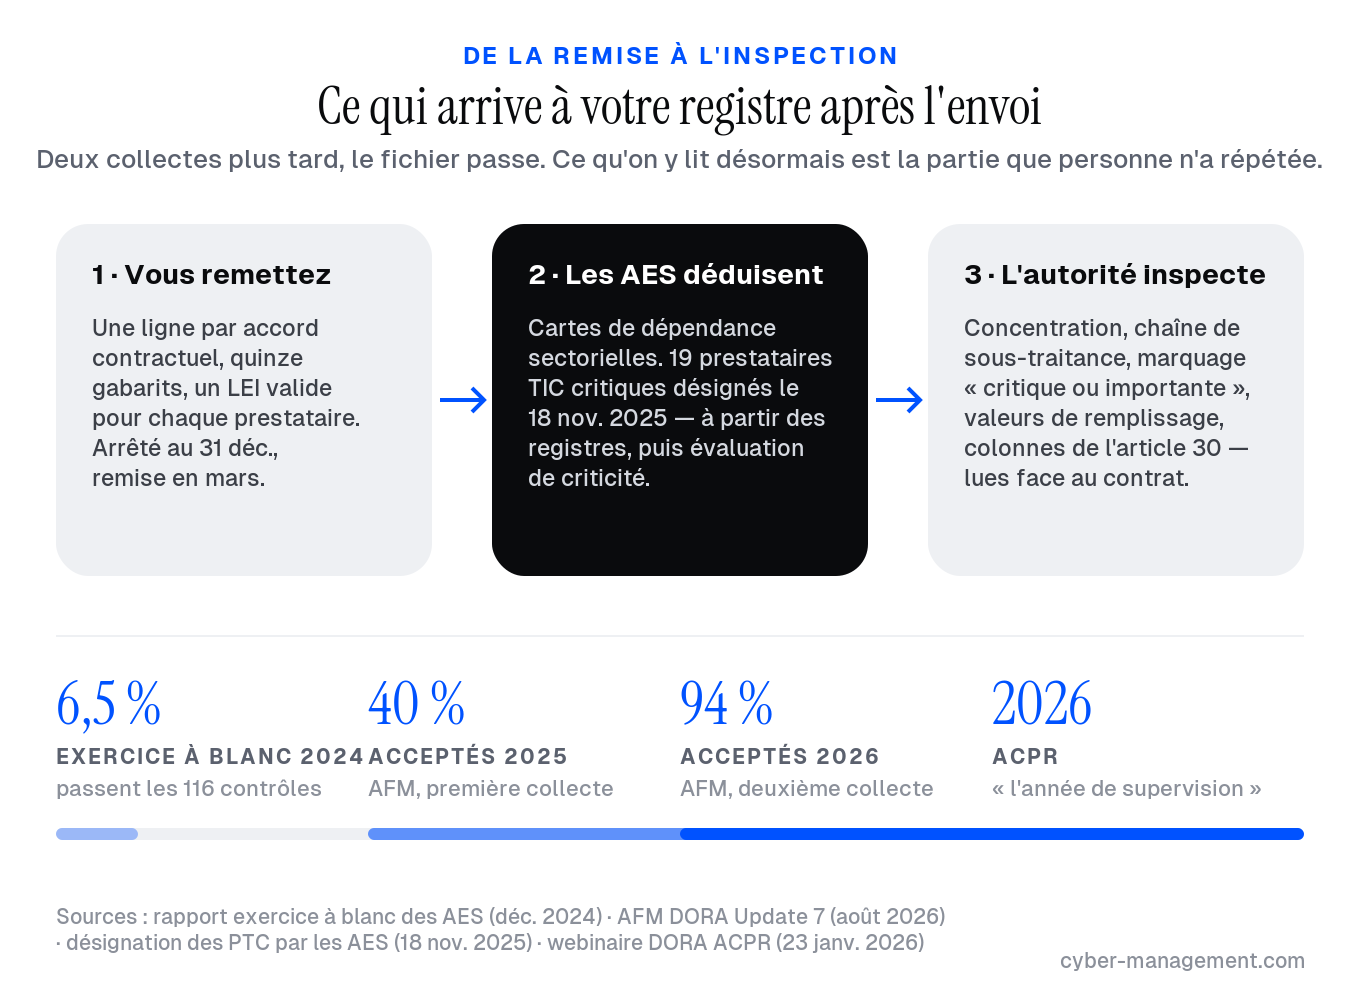 Ce que vous remettez, ce que les AES en déduisent, et ce que votre superviseur inspecte désormais à partir de là.
Ce que les AES et votre superviseur en ont fait
Deux choses sont arrivées à vos données une fois sorties du portail.
D’abord, les Autorités européennes de surveillance (AES) s’en sont servies. Le 18 novembre 2025, elles ont désigné 19 prestataires tiers critiques de services TIC au titre de l’article 31, et leur communiqué est explicite : la désignation s’est appuyée sur les données collectées via les registres d’informations. Amazon Web Services, Microsoft, Google Cloud, IBM, SAP, Oracle, Accenture, Capgemini, Equinix, Orange et Deutsche Telekom figurent sur cette liste. Si l’une de vos lignes nomme l’un d’eux, les AES savent déjà quelle part du secteur partage cette dépendance, et votre autorité nationale aussi.
Ensuite, l’autorité nationale l’a lu. L’ACPR a dit au marché français, en janvier 2026, à quoi elle emploie le registre annuel : évaluer le cadre de gestion des risques liés aux tiers, cartographier les interdépendances, évaluer le risque de concentration, et reconstituer un incident survenu par l’intermédiaire d’un prestataire. Elle a décrit 2025 comme une année d’accompagnement et 2026 comme une année de supervision, avec trois thèmes ciblés, dont une revue de conformité à DORA des contrats TIC. Son questionnaire de fin 2025 montrait que le risque lié aux tiers restait le pilier le plus faible : 30 % des assureurs ne s’y déclaraient que partiellement conformes. L’AFM dit la même chose en moins de mots : le registre sert à sa supervision fondée sur les risques. C’est le basculement que la plupart des entreprises n’ont pas encore fait dans leur tête. Le registre n’est plus quelque chose que vous envoyez au superviseur. C’est ce à partir de quoi le superviseur se prépare avant de vous rencontrer.
Cinq choses qu’un superviseur lit avant la première réunion
Mettez-vous de l’autre côté de la table, votre propre registre ouvert. Voici les cinq colonnes lues en premier, parce que chacune répond à une question que le superviseur peut trancher sans vous la poser.
La concentration. Combien de vos fonctions critiques ou importantes passent par le même prestataire, et combien par l’un des 19 ? Un registre qui montre un seul fournisseur cloud sous six fonctions est un constat de concentration avant toute visite.
La chaîne de sous-traitance. Le règlement délégué (UE) 2025/532, en vigueur depuis le 22 juillet 2025, précise ce que vous devez savoir des sous-traitants qui soutiennent des fonctions critiques ou importantes. Si les colonnes de sous-traitance sont vides pour votre prestataire le plus important, le registre dit que vous ignorez qui fait réellement tourner le service.
Le marquage « critique ou importante ». C’est la qualification qui active ou désactive toutes les autres obligations : droits d’audit, stratégie de sortie, conditions de sous-traitance, clauses contractuelles renforcées. Le superviseur y cherche deux défaillances. Trop peu de fonctions marquées, ce qui ressemble à de l’évitement. Toutes les fonctions marquées, ce qui ressemble à une absence de décision.
Les identifiants et les valeurs de remplissage. Pour un prestataire personne morale, les modèles n’acceptent qu’un LEI ou un EUID — et hors de l’Union, un LEI seulement. Lorsqu’il n’y en a réellement pas, la FAQ de remise des AES demande de remplir le champ malgré tout plutôt que de laisser rejeter le fichier, et précise que ce choix sera signalé comme un problème de qualité des données. D’où les LEI de maison mère fictifs du type 9999999DUMMY99999999 et les noms de prestataires saisis « not applicable » : ils ont passé la validation parce qu’ils étaient censés la passer. Ils restent la première chose qu’un relecteur entoure.
Les colonnes de l’article 30. Chaque ligne porte des champs qui décrivent le contrat : durée, préavis, droit applicable, localisation des données, inclusion dans un plan de sortie. La revue des contrats menée par l’ACPR en 2026, c’est le registre lu face au contrat lui-même. Là où le registre dit qu’une clause existe et où le contrat ne la contient pas, ce n’est pas une erreur de qualité de données. C’est un constat.
Les pièges de la deuxième année
La collecte de 2026 a aussi révélé les pièges propres à une remise répétée, et ils seront encore là pour la troisième.
Le premier est la réutilisation du fichier de l’année précédente. Les autorités nationales qui ont publié des consignes pour 2026 (l’ACPR, la CSSF, la BNB, la DNB, la BaFin et la Banque centrale d’Irlande entre autres) ont exigé une remise complète à la date d’arrêté du 31 décembre 2025, pas une confirmation que rien n’avait changé. Un registre recopié emporte une date d’arrêté, un horodatage de fichier et une couverture de champs qui ont tous un an de retard.
Le deuxième est le LEI qui a expiré. Le statut d’enregistrement est contrôlé contre la base GLEIF, et un LEI valide en 2025 et non renouvelé depuis échoue en 2026 à un contrôle que la même ligne passait l’année d’avant.
Le troisième est le nombre de prestataires qui ne correspond pas au nombre de contrats. Les lignes sont des accords contractuels, pas des fournisseurs. Un prestataire avec trois contrats fait trois lignes, et un registre qui les a fusionnées en une seule ne se réconciliera pas avec la revue des contrats quand elle viendra.
C’est la leçon que nous tirions déjà dans Vous n’êtes pas une banque. DORA s’applique quand même : le registre est l’endroit où l’attention du superviseur se pose en premier, et un registre inexact expose d’un coup tout le portefeuille de tiers. La différence en 2026, c’est que l’attention est arrivée.
Un texte français, trois régimes, et les DOM
Pour les entités françaises, un point que presque personne ne dit : les départements et régions d’outre-mer sont des régions ultrapériphériques de l’Union. DORA y est directement applicable, sur le même calendrier qu’en métropole, et la remise à l’ACPR ou à l’AMF y suit les mêmes instructions. Un établissement de paiement basé en Martinique ou à La Réunion a rempli le même registre, à la même échéance de mars 2026, et sera lu de la même manière.
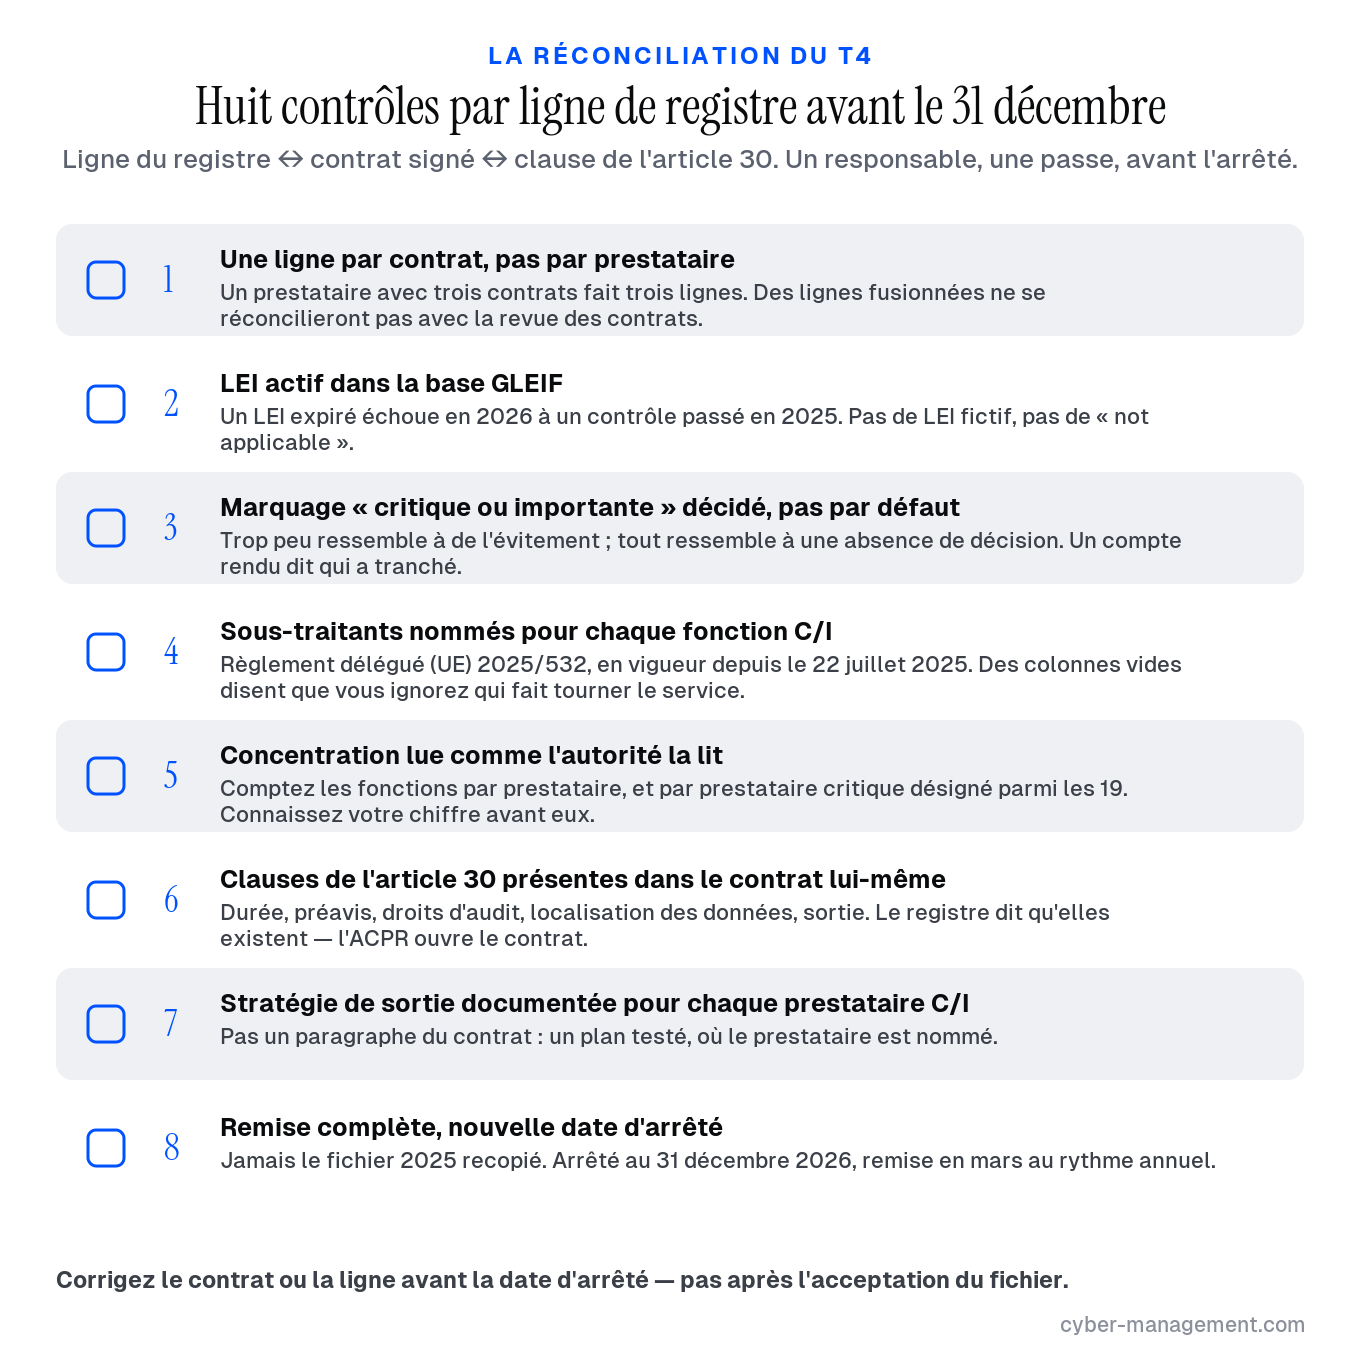 La réconciliation du T4 : chaque ligne du registre confrontée à son contrat et à ses clauses de l’article 30.
Les 30 prochains jours
Le troisième registre se construit sur la date d’arrêté du 31 décembre 2026, au même rythme annuel que les deux premiers. Tout ce que vous contractez, marquez ou laissez en suspens d’ici là est ce qui sera remis. Cela fait du T4 la fenêtre de réconciliation, et la réconciliation est un rapprochement à trois : ligne du registre, contrat signé, clause de l’article 30. Pour chaque prestataire qui soutient une fonction critique ou importante, une personne confirme que la ligne correspond au contrat, que le contrat porte les clauses que la ligne suppose, et que les sous-traitants sont nommés. Quand un écart apparaît, on corrige le contrat ou la ligne avant la date d’arrêté, pas après l’acceptation du fichier.
Pour une entreprise sans équipe conformité dédiée, c’est un mois de travail pour la personne qui tient le registre, et c’est là que notre accompagnement DORA commence le plus souvent. Un RSSI externalisé qui a lu vos contrats traite les lignes critiques en quinze jours ; un audit interne indépendant du registre face aux contrats, mené avant que le superviseur ne fasse le même exercice, est le constat le moins cher que vous fermerez jamais.
Aucun superviseur n’a encore publié de sanction DORA. Le règlement laisse les sanctions aux États membres au titre de l’article 50, et l’application s’est limitée jusqu’ici à des demandes de nouvelle remise et à des relances. Cette fenêtre, c’est à cela que sert le T4.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.