NIS2
NIS2, DORA, ISO 27001 : lesquelles s'appliquent à vous
NIS2, DORA, ISO 27001 : deux lois et une norme, pas trois options. Qui chacune oblige, où elles se recoupent, et laquelle prime.
Demandez à un comité de direction de quel cadre de cybersécurité l’entreprise a besoin, et on vous répond généralement par une question : « C’est NIS2, DORA ou ISO 27001 ? » C’est la mauvaise question, posée dans le mauvais sens. Ces trois textes ne sont pas les plats d’un menu où l’on choisit l’un d’eux. Ils se situent sur des plans différents, obligent des populations différentes, et se renvoient parfois explicitement l’un à l’autre — au point que la loi vous dit d’utiliser la norme. Pour une entreprise de taille intermédiaire en France, en Belgique ou au Luxembourg, la réponse réaliste est rarement « l’un des trois ». C’est « deux d’entre eux, bâtis sur le troisième ».
La confusion se comprend. Les trois sont arrivés ou ont mûri dans la même fenêtre de dix-huit mois, parlent tous de gestion des risques, de traitement des incidents et de supervision des tiers, et sont tous vendus par des cabinets comme la prochaine chose à faire absolument. Voici la carte qui les remet à leur place : ce qu’est chacun, qui il oblige, où ils se recoupent, et lequel l’emporte quand plusieurs s’appliquent.
La distinction qui dissipe l’essentiel de la confusion
Deux de ces textes sont des lois. Un est une norme. Cette seule ligne tranche la plupart des débats.
NIS2 et DORA sont des actes législatifs de l’UE — vous ne choisissez pas d’être concerné, le texte en décide pour vous, et le non-respect relève du contrôle, avec amendes et conséquences personnelles. ISO 27001 est une norme internationale volontaire, à laquelle vous choisissez de vous faire certifier. Aucun régulateur n’impose la certification ISO 27001. Vos clients le peuvent, votre assureur le peut, un appel d’offres le peut — mais c’est une pression commerciale, pas une obligation légale.
Conséquence pratique : vous pouvez ignorer ISO 27001 sans enfreindre aucune loi. Vous ne pouvez pas « ignorer » NIS2 ou DORA si vous êtes dans le champ — vous pouvez seulement être conforme ou exposé.
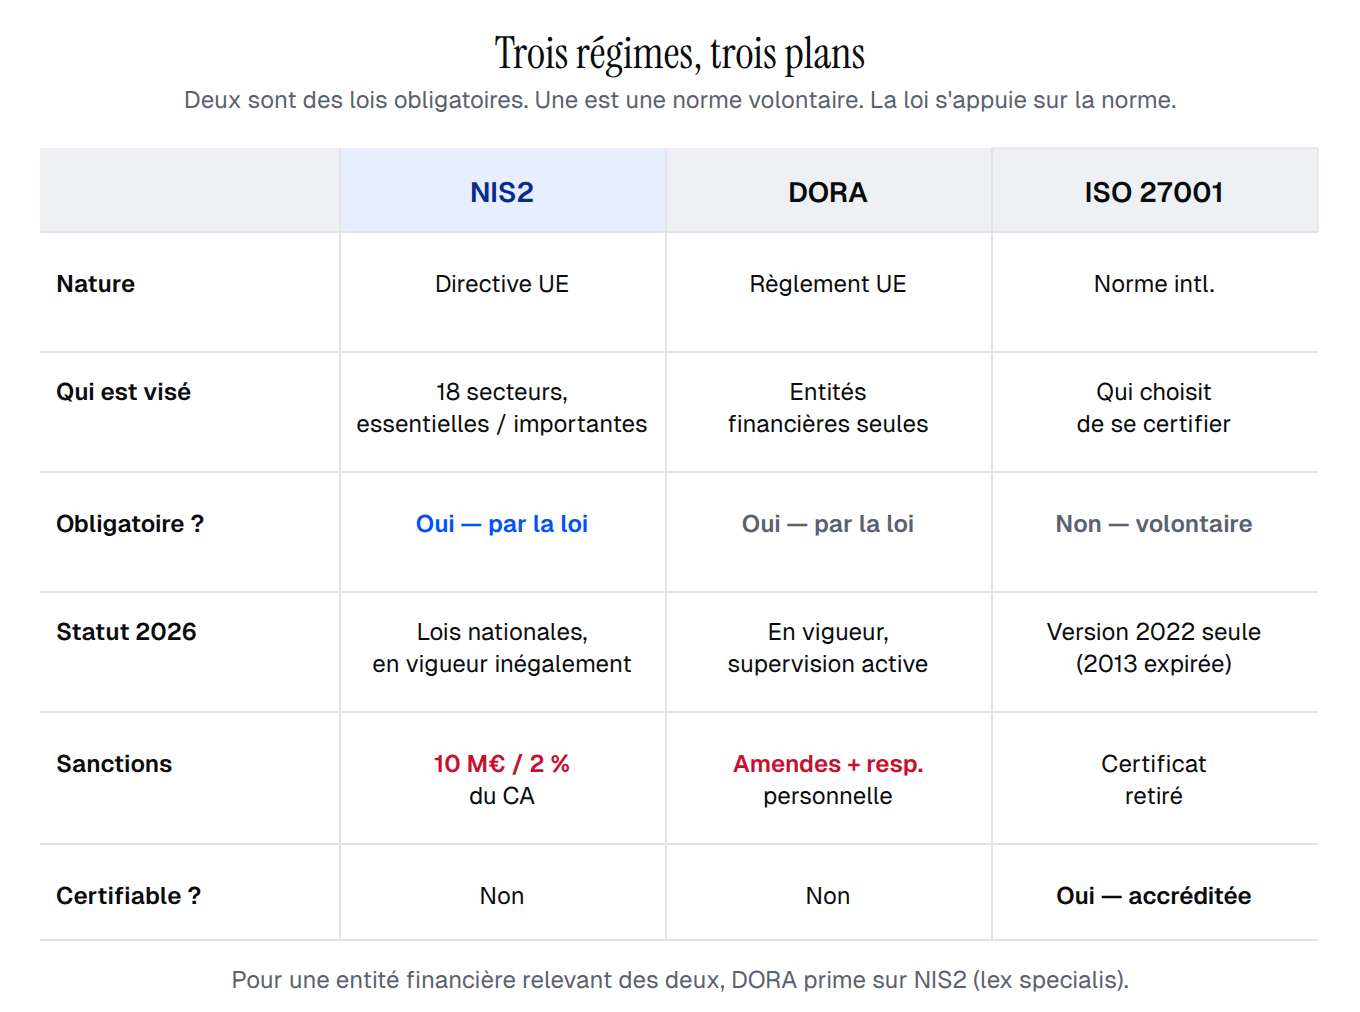 Trois régimes sur trois plans distincts : une norme volontaire, deux lois obligatoires, des populations différentes.
NIS2, en un paragraphe
NIS2 — la directive (UE) 2022/2555 — est la loi de cybersécurité de base de l’UE pour les organisations qui comptent dans le fonctionnement de l’économie et de la société. Elle couvre dix-huit secteurs, répartit les entités concernées entre « essentielles » et « importantes », et vise généralement les organisations de taille moyenne et plus (en gros, 50 salariés ou plus de 10 M€ de chiffre d’affaires) dans ces secteurs. Ses obligations cœur : la responsabilité de l’organe de direction (article 20), dix mesures de gestion des risques (article 21), et la notification des incidents selon une cadence de 24 heures / 72 heures / un mois (article 23). En 2026, le piège est l’hétérogénéité : comme NIS2 est une directive, chaque État membre la transpose à son rythme, et les dates sont désormais très éloignées. La Belgique applique sa loi depuis octobre 2024, et ses entités essentielles qui ont choisi la voie de la certification devront détenir une certification CyberFundamentals ou ISO/IEC 27001 au 18 avril 2027. La loi allemande s’applique depuis décembre 2025, la loi luxembourgeoise depuis mai 2026, la loi néerlandaise depuis le 15 août 2026, et la loi autrichienne entre en vigueur le 1er octobre 2026. La France n’a toujours pas transposé : le projet de loi résilience n’a pas encore été examiné en séance publique à l’Assemblée nationale, et le 8 juillet 2026 la Commission a saisi la Cour de justice contre la France — avec l’Irlande, l’Espagne et les Pays-Bas. Être « pas encore transposé » chez vous est un sursis de calendrier, pas une exemption — et nos services de mise en conformité NIS2 existent précisément pour les entreprises qui mettent ce sursis à profit.
DORA, en un paragraphe
DORA — le règlement (UE) 2022/2554 — est la loi de l’UE sur la résilience opérationnelle numérique du secteur financier, et de lui seul. Il est pleinement applicable depuis le 17 janvier 2025, sans transposition nationale puisqu’un règlement s’impose directement dans chaque État membre en même temps. Il dépasse largement les banques : établissements de paiement, de monnaie électronique, entreprises d’investissement, sociétés de gestion, prestataires de services sur crypto-actifs et plateformes de financement participatif sont tous visés, aux côtés des prestataires informatiques qui les servent. Sa substance couvre la gestion du risque informatique, la notification des incidents, les tests de résilience et — point le plus distinctif — le risque lié aux tiers, avec un registre d’information obligatoire et une supervision européenne directe des prestataires critiques. Les autorités européennes de surveillance ont désigné les 19 premiers prestataires tiers critiques de services TIC en novembre 2025 ; en France, l’ACPR et l’AMF assurent la supervision, et en 2026 elles sont passées de la tolérance au contrôle effectif — et nos services de mise en conformité DORA s’adressent aux entreprises qui doivent désormais prouver leur résilience, et non plus seulement la planifier.
ISO 27001, en un paragraphe
ISO/IEC 27001 est la norme internationale d’un système de management de la sécurité de l’information (SMSI) — une façon documentée, auditée et continûment améliorée de gérer le risque de sécurité. Sa révision de 2022 est désormais la seule version valide : tout certificat délivré selon l’ancienne édition de 2013 a expiré le 31 octobre 2025, de sorte que toute organisation citant encore « ISO 27001:2013 » invoque, depuis cette année, un titre périmé. Les 93 mesures de l’Annexe A constituent le vocabulaire concret dans lequel NIS2 et DORA puisent. La certification est volontaire, mais c’est l’échafaudage le plus efficace sur lequel bâtir l’un ou l’autre programme réglementaire — d’où le fait que nos services de préparation à la certification ISO 27001 sont souvent le point de départ d’un projet multi-réglementaire.
Où elles se recoupent — et laquelle l’emporte
C’est ici que la plupart des explications dérapent. Les trois régimes se recoupent fortement sur le fond — gestion des risques, contrôle des accès, chiffrement, journalisation, réponse aux incidents, continuité d’activité et supervision des fournisseurs figurent dans chacun. Si vous avez bien mis en œuvre ISO 27001, vous avez déjà accompli une large part du travail technique et organisationnel qu’exigent NIS2 et DORA.
Mais un recoupement sur le fond n’est pas une interchangeabilité en droit, et il existe une règle de priorité que les entreprises financières en particulier doivent comprendre. Pour une entité financière qui relèverait sinon à la fois de DORA et de NIS2, DORA prime en matière de risque et de résilience informatiques. C’est le principe lex specialis : l’article 4 de NIS2 s’efface devant un acte sectoriel de l’Union dès lors qu’il impose des exigences au moins équivalentes, le considérant 28 de NIS2 désigne DORA comme cet acte sectoriel pour les entités financières, et DORA le dit de lui-même — à son article 1er, paragraphe 2, et en toutes lettres à son considérant 16 : « une lex specialis en ce qui concerne la directive (UE) 2022/2555 ». En clair, une banque ne mène pas deux régimes parallèles de risque informatique ; elle suit DORA. ISO 27001, étant volontaire, ne « gagne » ni ne « perd » jamais ce duel ; elle se place dessous, comme le référentiel de contrôles que l’on bâtit une fois et que l’on pointe vers la loi qui vous oblige.
Ce que rien de tout cela ne change : la certification ISO 27001 ne vous rend pas à elle seule conforme à NIS2 ou à DORA. Les lois ajoutent ce que la norme ne couvre pas — délais légaux de notification, responsabilité nommée de l’organe de direction, information des clients et sur les menaces, registres destinés au régulateur. La certification vous mène loin sur les contrôles ; elle n’éteint pas une obligation légale. Quels documents chacun des trois réclame réellement, et pourquoi chacun les rejette pour un motif différent : c’est l’objet de notre article suivant, Un SMSI, trois régulateurs : les mêmes neuf documents. Nous l’avons souligné dans un article voisin, Vous n’êtes pas une banque. DORA s’applique quand même. : un environnement de contrôles propre est nécessaire, mais il n’équivaut pas à la preuve de conformité face à un superviseur.
Lesquelles s’appliquent à vous
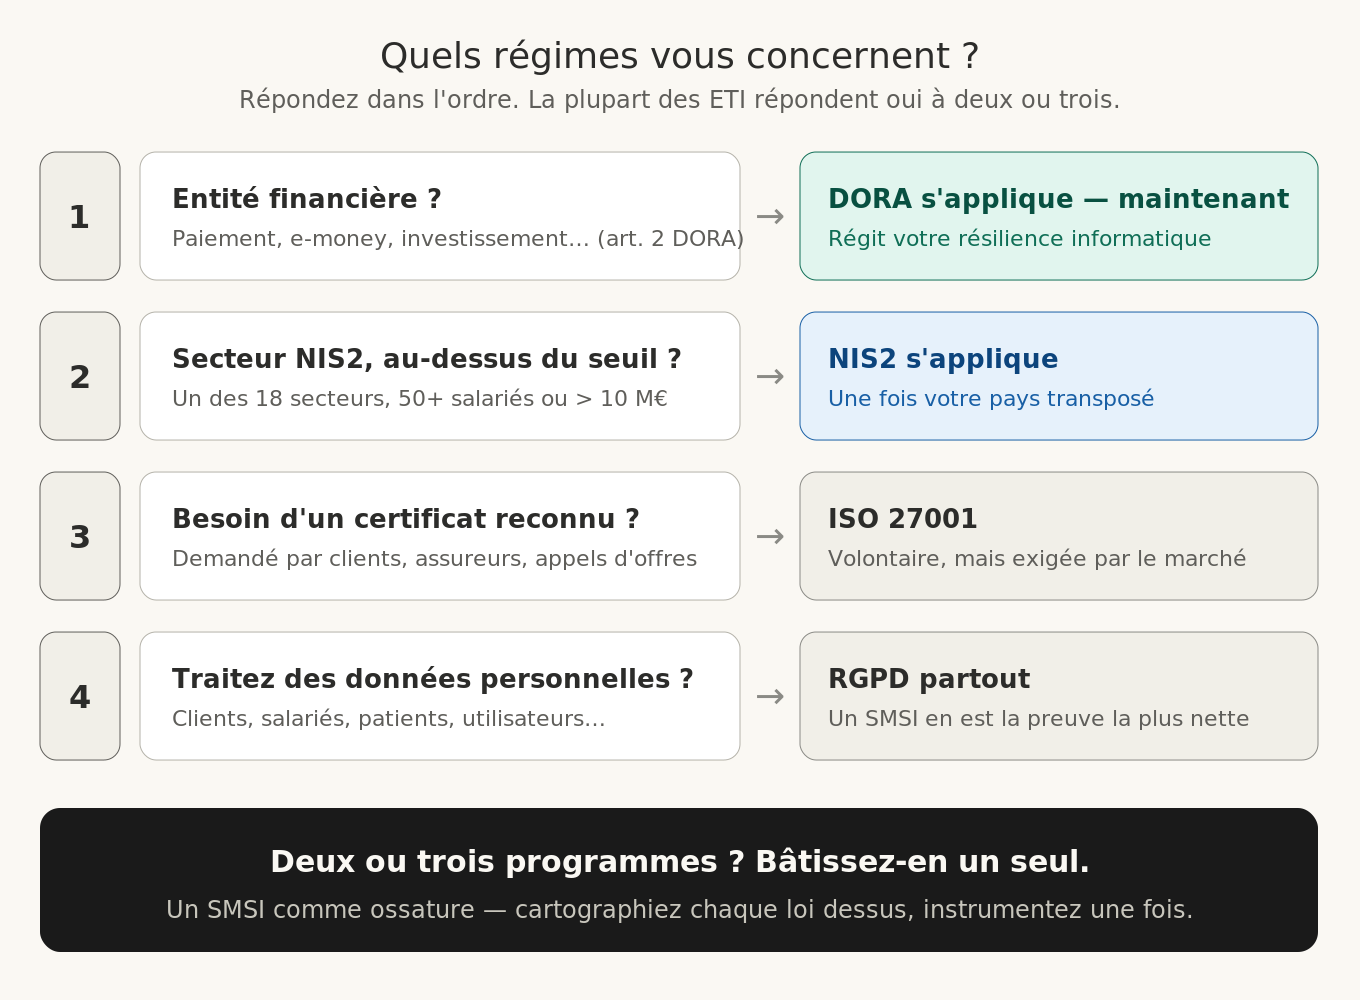 Un test en quatre questions pour savoir quels régimes vous concernent — la plupart des ETI en cumulent plusieurs.
La carte se ramène à quatre questions, dans l’ordre.
Premièrement : êtes-vous une entité financière au sens de l’article 2 de DORA — établissement de paiement, de monnaie électronique, entreprise d’investissement, société de gestion, prestataire sur crypto-actifs ou assimilé ? Si oui, DORA s’applique dès maintenant et constitue votre régime directeur de résilience informatique. Deuxièmement : relevez-vous de l’un des dix-huit secteurs de NIS2, au-dessus du seuil de taille ? Si oui, NIS2 s’applique dès que la loi de transposition de votre pays est en vigueur — sauf si DORA l’a déjà écartée pour vous. Troisièmement : des clients grands comptes, des assureurs ou des appels d’offres exigent-ils un certificat reconnu ? Alors ISO 27001 devient de fait obligatoire pour des raisons commerciales, même si aucune loi ne l’impose. Quatrièmement : traitez-vous des données personnelles à grande échelle ? Le RGPD se superpose alors à tout le reste, et un SMSI ISO 27001 est le moyen le plus net d’attester les obligations de sécurité qu’il impose.
La plupart des ETI que nous évaluons répondent « oui » à deux ou trois de ces questions. Une fintech luxembourgeoise relève clairement de DORA, visera sans doute ISO 27001 pour son pipeline grands comptes, et porte le RGPD de bout en bout. Un industriel belge relève de NIS2 et, de plus en plus, d’ISO 27001 parce que ses clients l’auditent.
Ce qu’il faut bâtir une fois et réutiliser
L’erreur qui coûte le plus cher consiste à traiter ces textes comme trois projets distincts, avec trois équipes, trois jeux de politiques et trois audits. L’approche intelligente inverse la logique : bâtir un seul système de management de la sécurité de l’information, en prenant ISO 27001 pour ossature, puis cartographier sur cette unique fondation les obligations propres aux lois qui vous obligent. Les mesures de l’article 21 de NIS2 et les contrôles informatiques de DORA recoupent largement l’Annexe A ; vous instrumentez les contrôles une fois et en rendez compte dans le format exigé par chaque régime. Un accompagnement RSSI externalisé au niveau de la direction est le moyen le plus efficace de mener cette consolidation à l’échelle d’une ETI, car le plus dur n’est pas les contrôles — c’est la gouvernance, la cartographie et la preuve.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.