DORA
Vous n'êtes pas une banque. DORA s'applique quand même. Et les premières inspections ont commencé.
DORA est pleinement applicable depuis le 17 janvier 2025. La majorité des entités hors banque l'ont lu comme un sujet qui ne les concernait pas. En 2026, ce malentendu devient un problème de supervision.
Pendant seize mois, « DORA, c’est pour les banques » a été l’histoire confortable que se sont racontée la plupart des fintechs, des établissements de paiement et des prestataires TIC. Cette lecture n’a jamais été exacte, et en 2026 elle est devenue dangereuse. Le règlement sur la résilience opérationnelle numérique du secteur financier est pleinement applicable depuis le 17 janvier 2025, sans période transitoire ni clause de grand-père — et les superviseurs qui ont laissé passer 2025 pour donner aux acteurs le temps de se mettre en conformité ouvrent désormais le cycle d’inspections qu’ils avaient annoncé.
Si vous traitez des paiements, conservez des crypto-actifs, gérez des portefeuilles, opérez une plateforme de financement participatif, ou vendez des services informatiques critiques à l’un de ces acteurs, DORA s’applique déjà. La première vague d’actions de supervision en France ne visera pas les plus grandes banques. Elle visera les entités qui se croyaient trop petites, trop éloignées de la chaîne, ou trop peu financières pour être touchées.
DORA en 60 secondes
DORA est le règlement européen sur la résilience opérationnelle numérique du secteur financier. Il harmonise la gestion du risque TIC, la déclaration des incidents, les tests de résilience et la gestion du risque tiers pour plus de 22 000 entités financières dans l’Union. Il est devenu directement contraignant dans chaque État membre le 17 janvier 2025 — le même jour que la date prévue pour la transposition nationale de NIS2, ce qui explique pourquoi les deux régimes sont souvent confondus.
DORA n’est pas une directive. Il n’existe pas de fenêtre de transposition derrière laquelle s’abriter. Le règlement, les cinq normes techniques de réglementation adoptées en 2024 et le second lot publié le 20 février 2025 sont tous en vigueur. À partir de 2026, les superviseurs ne demandent plus aux acteurs de se préparer. Ils leur demandent d’apporter la preuve.
Qui est réellement dans le périmètre
Le périmètre est plus large que la plupart des acteurs ne le pensent. DORA dépasse les établissements de crédit pour couvrir les établissements de paiement, les établissements de monnaie électronique, les entreprises d’investissement, les sociétés de gestion (incluant les gestionnaires d’AIFM et d’OPCVM), les plateformes de négociation, les contreparties centrales, les dépositaires centraux de titres, les prestataires de services sur crypto-actifs agréés MiCA, les prestataires de services de financement participatif, les agences de notation de crédit, et plusieurs autres catégories listées à l’article 2.
En pratique, une fintech française de paiement, un dépositaire crypto luxembourgeois, une plateforme de financement participatif belge, et une société de gestion suisse opérant via une entité agréée dans l’UE relèvent toutes du même règlement que BNP Paribas. Le principe de proportionnalité de l’article 4 calibre comment les obligations s’exécutent — pas si elles s’appliquent.
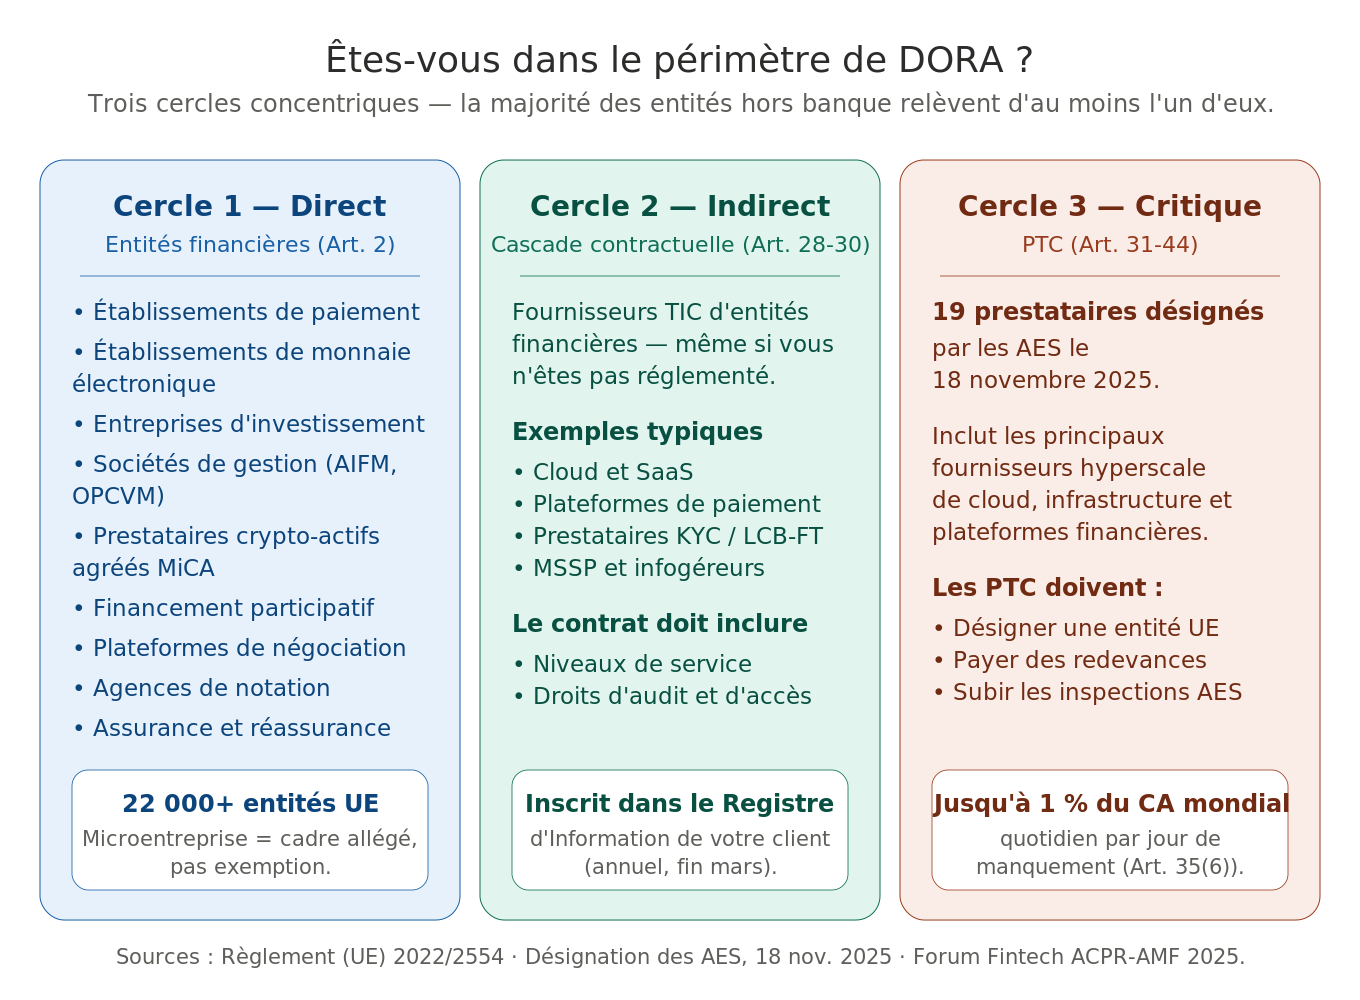 DORA dépasse largement le périmètre bancaire : entités financières directes, fournisseurs TIC indirects, et le nouveau palier PTC.
Le piège « je suis trop petit »
Le statut de microentreprise est un calibrage, pas une exemption. Le Forum Fintech ACPR-AMF d’octobre 2025 a relevé que 60 % des prestataires de services de paiement français — 36 acteurs sur 60 — relèvent de la définition de microentreprise au sens de DORA : moins de dix collaborateurs et un chiffre d’affaires ou un total de bilan inférieur à 2 M€. Ils restent soumis au règlement. Ils bénéficient d’un cadre allégé de gestion du risque TIC au titre de l’article 16, mais demeurent assujettis à la déclaration des incidents, aux obligations de gestion du risque tiers et au Registre d’Information.
Si votre fintech compte une demi-douzaine de collaborateurs, une levée série A et un partenaire bancaire qui porte la conformité sur le papier — votre dossier DORA vous appartient, pas à votre partenaire. Notre accompagnement DORA constate régulièrement cet angle mort lors des entretiens de cadrage.
Quand DORA atteint le prestataire informatique d’à côté
Le second piège est structurel. Même si vous n’êtes pas une entité financière, DORA vous atteint contractuellement dès lors que vous fournissez des services TIC à l’une d’elles. Les articles 28 à 30 imposent aux entités financières d’intégrer des clauses spécifiques à chaque contrat TIC — niveaux de service, droits d’audit, encadrement de la sous-traitance, stratégies de sortie, obligations de sécurité — et de tenir un Registre d’Information répertoriant chaque arrangement contractuel. Cette cascade tombe directement sur le cycle de renouvellement du fournisseur.
Si votre activité TIC, cloud, SaaS, plateforme de paiement ou KYC compte des entités financières clientes dans l’UE, vous avez déjà reçu, ou vous êtes sur le point de recevoir, une demande de re-papiérisation contractuelle. Refuser n’est pas une position viable : l’entité financière n’a pas le choix.
Un sous-ensemble plus restreint de prestataires a franchi un seuil supplémentaire. Le 18 novembre 2025, les Autorités européennes de surveillance ont publié la première liste des 19 prestataires tiers critiques de TIC (PTC) — incluant les principaux fournisseurs hyperscale de cloud, d’infrastructure et de plateformes financières. Les PTC sont désormais sous supervision directe de l’UE par les AES, doivent désigner une entité de coordination résidente dans l’UE, payer des redevances annuelles de surveillance, et s’exposent à des astreintes pouvant atteindre 1 % du chiffre d’affaires moyen quotidien mondial par jour de manquement au titre de l’article 35(6).
À quoi ressemble 2026 concrètement
L’ACPR a confirmé qu’elle supervise DORA sur le même périmètre que sa mission prudentielle habituelle — établissements de crédit, établissements de paiement, établissements de monnaie électronique, entreprises d’assurance et de réassurance. L’AMF supervise les entreprises d’investissement, les sociétés de gestion et les infrastructures de marché. Les deux autorités ont annoncé que leurs premières inspections thématiques DORA s’étaleront sur 2025-2026 sur une base risk-based, avec les premières sanctions formelles attendues à partir de 2026.
Le premier mur arrive plus tôt cette année : les entités financières devaient transmettre leur Registre d’Information à leur autorité nationale compétente — l’ACPR ou l’AMF en France — d’ici la mi-mars 2026, avec consolidation par les autorités nationales vers les AES au 31 mars 2026. Les acteurs ayant déposé un registre incomplet ou inexact ont déjà exposé leur portefeuille tiers aux AES. C’est désormais à partir de cela que les superviseurs priorisent les inspections.
En France, le cadre des sanctions atteint 10 M€ ou 5 % du chiffre d’affaires annuel pour la personne morale, avec 5 M€ d’amendes personnelles pour les responsables — dirigeants et cadres dirigeants à titre personnel, pas seulement la personne morale. Cela rejoint un point que nous avons développé dans L’application de NIS2 a commencé. 8 questions auxquelles votre conseil doit répondre. : la nouvelle génération de règlements cyber européens est construite autour de la responsabilité personnelle, pas de l’excuse organisationnelle.
Les cinq blocs d’obligations
Le contenu de DORA se décompose en cinq blocs opérationnels : un cadre de gestion du risque TIC porté au niveau de l’organe de direction (articles 5 à 16) ; un dispositif de classification et de déclaration des incidents avec des échéances de 4 heures, 72 heures et 1 mois pour les incidents majeurs (articles 17 à 23) ; les tests de résilience opérationnelle numérique, incluant pour les entités significatives des tests d’intrusion fondés sur la menace alignés sur TIBER-EU avant le 17 janvier 2028 (articles 24 à 27) ; la gestion du risque TIC tiers avec les clauses contractuelles, le Registre d’Information et le régime PTC (articles 28 à 44) ; et les dispositifs de partage d’information (article 45). Un engagement RSSI externalisé piloté au niveau du conseil reste la voie la plus efficace pour outiller ces cinq blocs à l’échelle d’une PME ou ETI.
Les 90 prochains jours
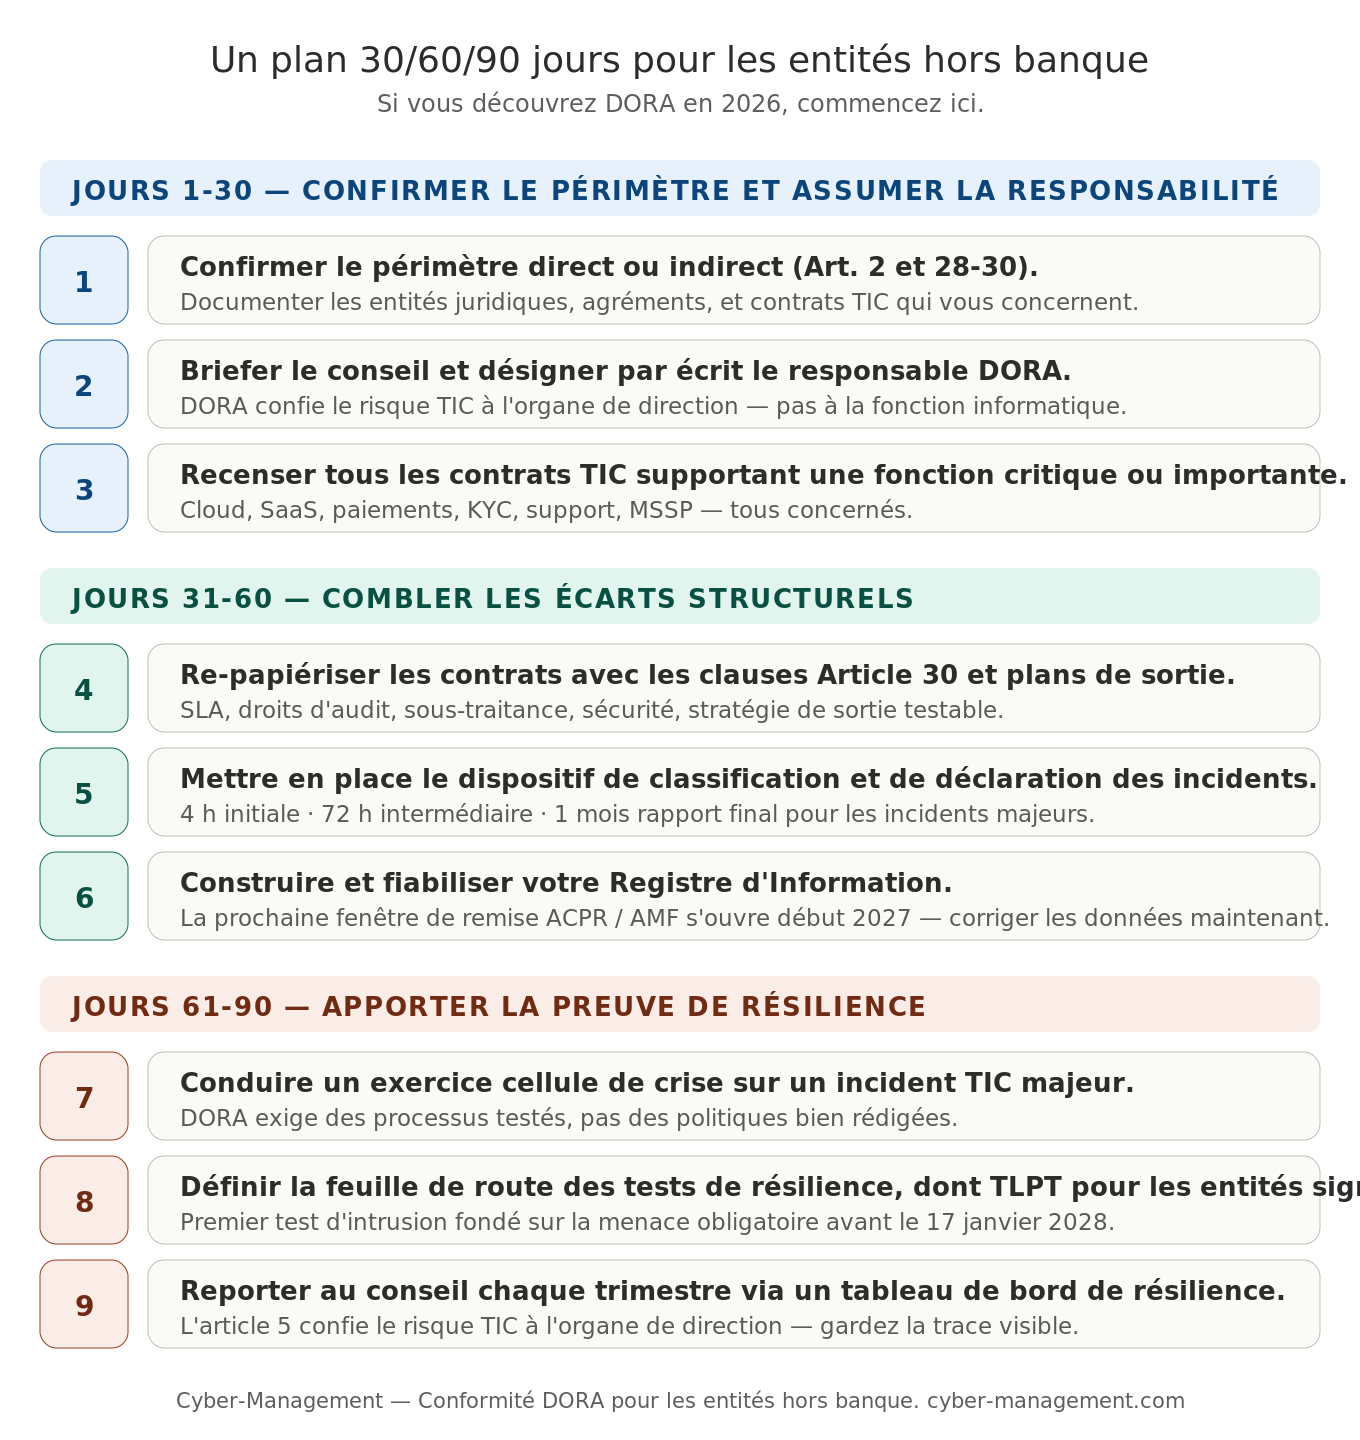 Un plan 30/60/90 jours pour les entités hors banque qui découvrent DORA.
À trois trimestres calendaires du cycle de supervision 2026, les acteurs qui ont commencé leurs travaux DORA en 2024 ne sont pas ceux qui nous inquiètent. Ce sont ceux qui ont pensé que DORA était un sujet bancaire, un dossier juridique ou la responsabilité d’un fournisseur. Si cette description vous correspond, les 30 prochains jours comptent davantage que les seize précédents.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.