RSSI Virtuel
Le cerveau, les mains et le spécialiste : guide d'achat RSSI externalisé, MSSP ou consultant
Les PME de moins de 50 M€ choisissent entre trois choses : un dirigeant, un opérateur et un spécialiste. Distinguer RSSI externalisé, MSSP et consultant.
Trois rendez-vous commerciaux, trois discours convaincants, trois devis qu’aucune ligne ne permet de comparer. Un cabinet propose un RSSI externalisé. Un autre vend de la détection et réponse managées. Un troisième présente un audit à périmètre fixe. Ils semblent se disputer le même poste. Ce n’est pas le cas. Ce sont les réponses à trois questions différentes, et l’erreur la plus coûteuse d’une PME est d’en acheter une en croyant en acheter une autre.
Vous ne choisissez pas un prestataire. Vous choisissez qui porte le problème — la stratégie, les opérations quotidiennes, ou une seule tâche difficile. Dans nos missions, le schéma récurrent est celui d’une entreprise qui a acheté un opérateur, se sent protégée, puis découvre lors d’un audit ou après un incident que personne n’était réellement responsable de la sécurité. Ce guide distingue les trois, les chiffre honnêtement, et vous donne un test à faire avant de signer.
Trois rôles, trois métiers différents
Un RSSI externalisé est un dirigeant. Cadre senior en sécurité engagé à temps partagé, il définit la stratégie, construit le programme, porte la conformité et rend compte à votre conseil — le même rôle qu’un RSSI à temps plein, sans le salaire à temps plein. Notre service de RSSI externalisé existe précisément pour les organisations qui ont besoin de cette expertise senior sans pouvoir justifier un recrutement permanent.
Un MSSP (prestataire de sécurité managée) est un opérateur. Il fait tourner les contrôles au quotidien : supervision 24/7, détection des menaces, alertes, et souvent réponse à incident, en abonnement. Un MSSP surveille vos systèmes. Il ne décide pas de vos priorités.
Un consultant en sécurité est un spécialiste. On le mobilise pour un problème précis et borné dans le temps — un test d’intrusion, un audit d’écart ISO 27001, une analyse d’impact — et lorsque le rapport est livré, la mission s’arrête.
La façon la plus claire de retenir la distinction : le RSSI externalisé est le cerveau, le MSSP les mains, et le consultant le spécialiste appelé pour une intervention. Vous pouvez avoir les trois. Vous ne pouvez pas remplacer l’un par l’autre.
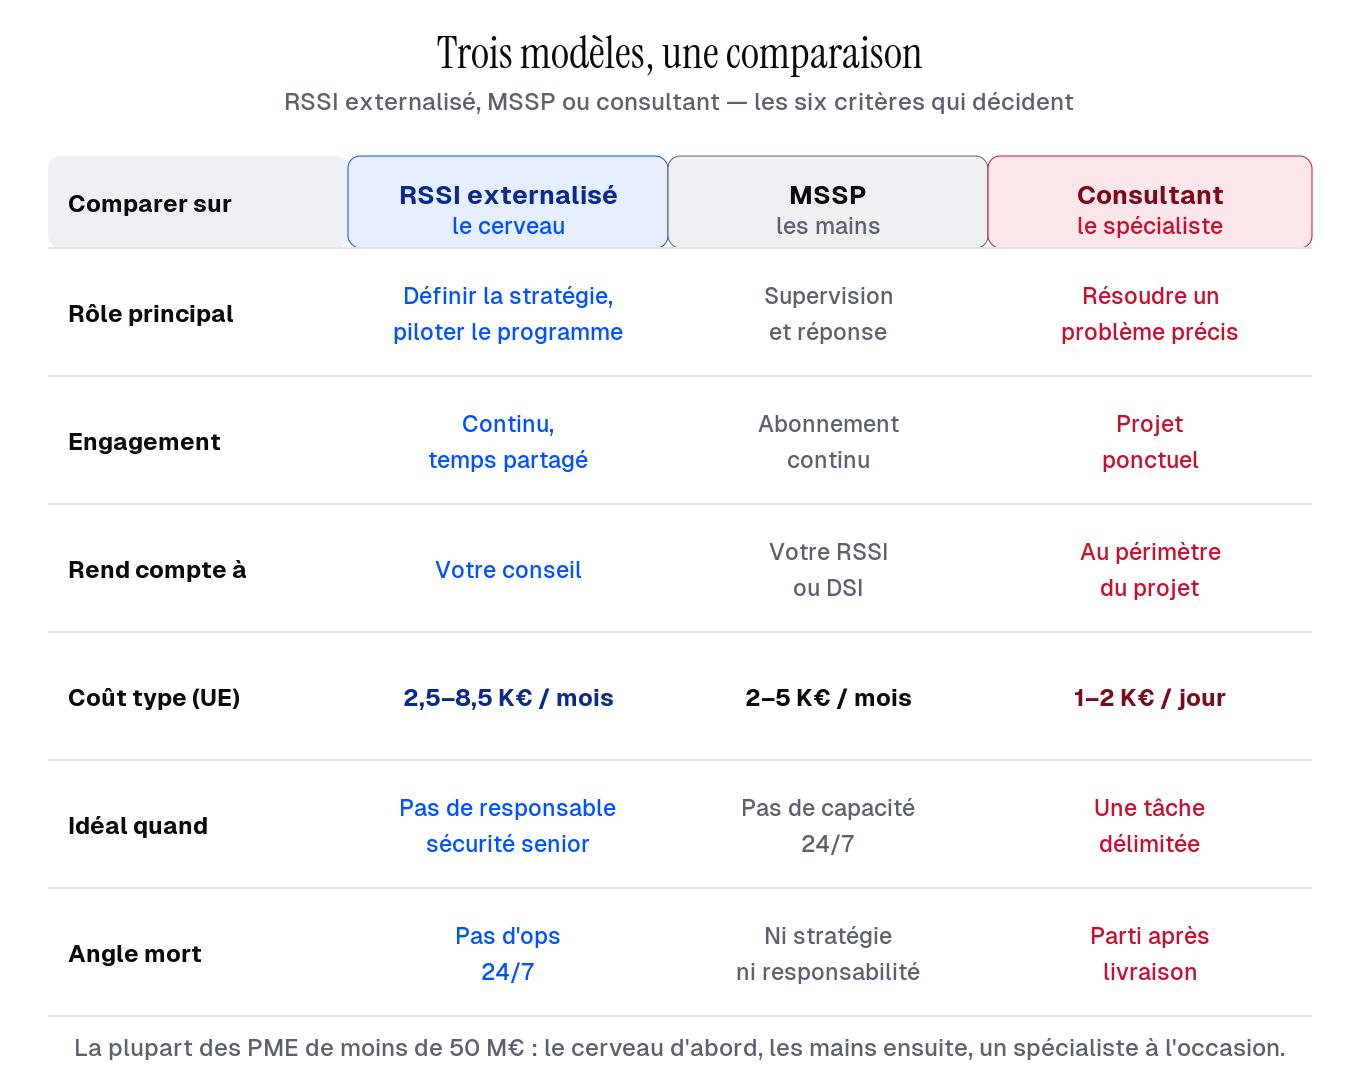 RSSI externalisé, MSSP et consultant comparés sur les six critères qui décident réellement.
Ce que chacun coûte réellement
Le prix est l’endroit où les trois deviennent enfin comparables — à condition de comparer ce que vous payez, pas seulement le montant mensuel.
| Modèle | Coût type (UE) | Ce que vous payez |
|---|---|---|
| RSSI à temps plein | 150 000–300 000 € / an, tout compris | Un cadre permanent — si vous le trouvez et le gardez |
| RSSI externalisé | 2 500–8 500 € / mois | Un leadership senior fractionné : stratégie, conformité, reporting au conseil |
| MSSP | 2 000–5 000 € / mois | Supervision, détection et réponse 24/7 pour une PME de 10 à 50 personnes |
| Consultant en sécurité | 1 000–2 000 € / jour, par projet | Un problème borné résolu, puis restitué |
Un RSSI permanent est la référence que les PME de moins de 50 M€ que nous accompagnons écartent discrètement : selon nos propres références de mission, le coût total se situe entre 150 000 et 300 000 € par an une fois primes, retraite et avantages ajoutés au salaire. Un RSSI externalisé apporte le même niveau d’expérience pour une fraction de ce montant. Un MSSP se facture au nombre d’utilisateurs ou de postes : son coût suit votre taille. Un consultant est une dépense ponctuelle, pas récurrente. Une précaution sur les devis MSSP : vérifiez si la réponse à incident est incluse ou facturée à l’heure — payer à l’heure en pleine crise est le pire moment pour découvrir un trou dans le contrat.
Un seul peut rendre des comptes à votre conseil
Voici la distinction que les tableaux de coûts oublient. Là où NIS2 est en vigueur, la cybersécurité n’est plus quelque chose qu’une entreprise peut entièrement externaliser puis oublier. L’article 20 rend l’organe de direction responsable de l’approbation des mesures de gestion des risques, de la supervision de leur mise en œuvre, et des manquements de l’entité à l’article 21. L’article 21 énumère les mesures. Le point le plus tranchant est ailleurs : au titre de l’article 32, et pour les seules entités essentielles, une autorité qui a fixé un délai de mise en conformité resté sans effet peut demander aux organes compétents ou aux juridictions d’interdire temporairement au directeur général ou au représentant légal d’exercer des fonctions dirigeantes dans cette entité. La transposition est inégale. Au 20 septembre 2026, la France ne l’a toujours pas faite — ce qui a conduit la Commission à saisir la Cour de justice le 8 juillet 2026. La Belgique applique la directive depuis octobre 2024, l’Allemagne depuis le 6 décembre 2025, et le Luxembourg a transposé par la loi du 5 mai 2026. Là où la loi nationale est en vigueur, les obligations sont déjà mises à l’épreuve : depuis le 18 avril 2026, les entités essentielles belges doivent pouvoir démontrer qu’elles mettent en œuvre des mesures de gestion des risques, par l’une de trois voies — vérification CyberFundamentals, ISO 27001 avec certification complète attendue pour avril 2027, ou auto-évaluation assortie d’une demande d’inspection. Là où elle ne l’est pas, le répit porte sur le calendrier, pas sur l’obligation.
Un contrat MSSP ne transfère pas cette responsabilité. Un consultant qui a livré son rapport et quitté les lieux ne peut pas la porter. La supervision n’est pas du leadership, et un abonnement n’est pas un responsable désigné. Le seul modèle qui donne à votre conseil un responsable sécurité qui rend des comptes — capable de se présenter devant les administrateurs et de répondre du programme — est un RSSI, à temps plein ou externalisé. Si votre organisation entre dans le champ de la conformité NIS2, c’est la ligne la plus importante de cet article.
Ce qu'un contrat MSSP ne fera pas
Il ne rendra personne responsable devant votre conseil, n’approuvera pas votre traitement des risques et ne portera pas votre conformité. Ce sont des devoirs de gouvernance qui restent à votre organe de direction — et, en pratique, au responsable sécurité qui le conseille.
Quand chacun est le bon choix — et quand il ne l’est pas
Un RSSI externalisé s’impose quand vous n’avez pas de responsable sécurité senior, faites face à une échéance de conformité, ou avez besoin d’un reporting crédible au conseil. C’est une mauvaise dépense si vous avez déjà un responsable compétent et cherchez seulement plus de surveillance la nuit — c’est le métier d’un MSSP.
Un MSSP s’impose quand vous avez la direction mais pas la capacité de surveiller et réagir en continu. C’est un mauvais achat si vous en attendez de la stratégie, des priorités ou de la responsabilité. Cela n’est pas dans l’offre, aussi beau soit le tableau de bord.
Un consultant s’impose quand le problème est unique, borné et fini : un test, un audit, une évaluation ponctuelle. C’est un mauvais choix quand le vrai besoin est une prise en charge continue déguisée en projet — vous reviendrez dans six mois.
La combinaison dont la plupart des PME de moins de 50 M€ ont besoin
Pour la plupart des entreprises de cette taille, la réponse n’est pas l’un des trois mais une séquence. Le schéma que nous voyons le plus souvent sur le marché intermédiaire européen : un RSSI externalisé qui fixe les priorités, les indicateurs et le reporting au conseil, associé à un MSSP qui fait tourner les contrôles quotidiens qu’il définit — avec un spécialiste appelé pour des problèmes ponctuels.
L’ordre compte : le cerveau d’abord, les mains ensuite, le spécialiste à l’occasion. Acheter de la surveillance avant d’avoir quelqu’un qui décide quoi surveiller et pourquoi, c’est acheter un flux d’alertes coûteux que personne ne pilote. C’est le même piège que nous décrivions dans 10 questions à poser avant de recruter un RSSI externalisé — un mauvais premier recrutement est pire qu’un recrutement lent.
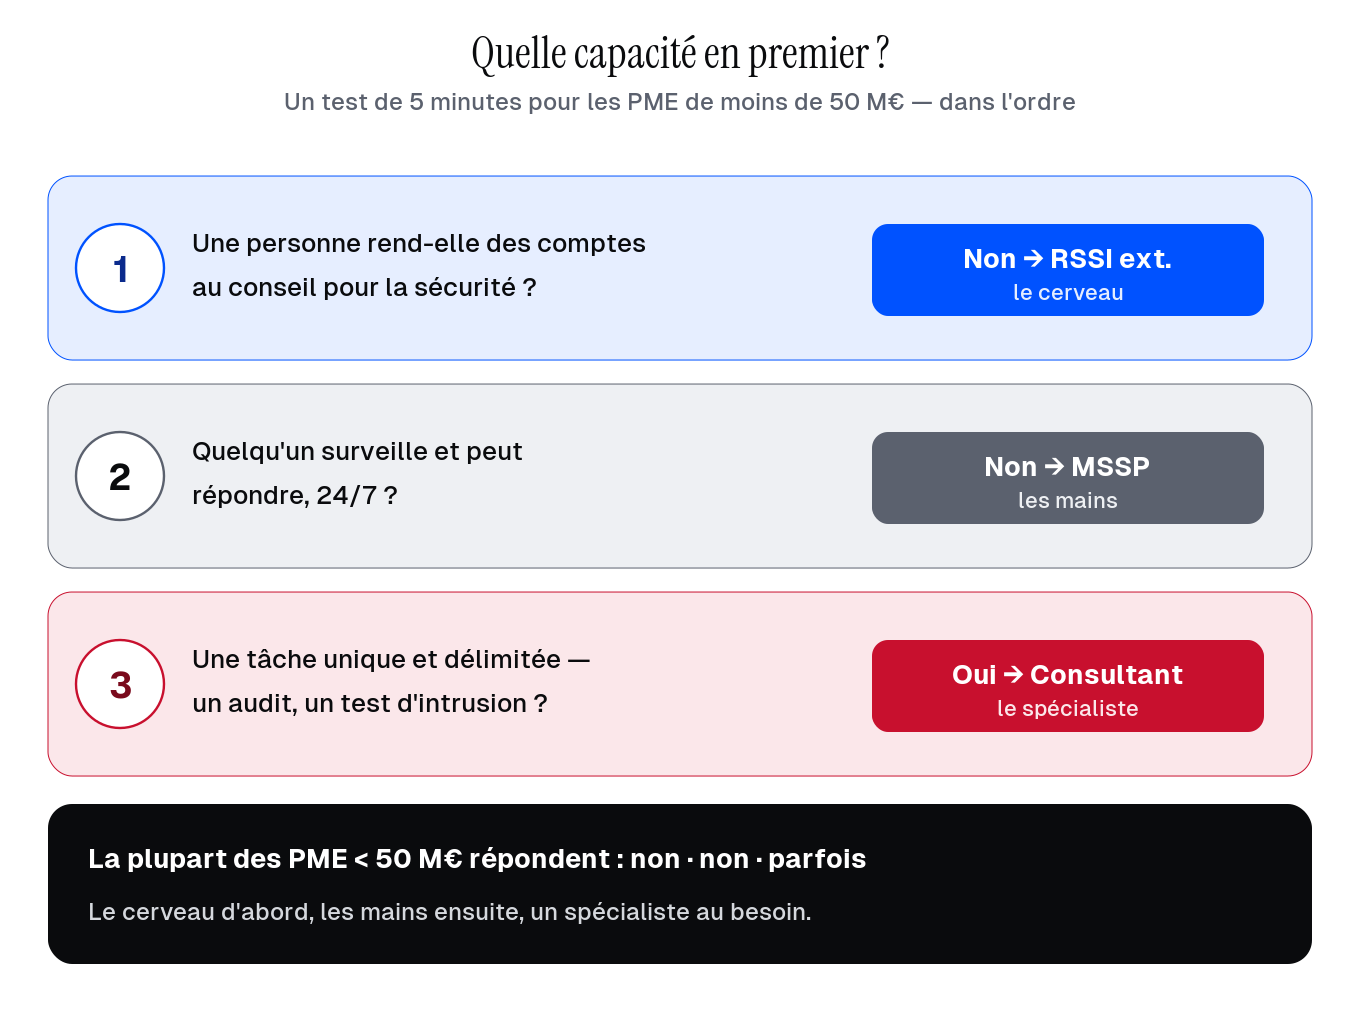 Un test de 5 minutes : quelle capacité mobiliser en premier.
Un test de 5 minutes avant de signer
Posez trois questions, dans l’ordre. Une seule personne rend-elle des comptes à votre conseil pour la sécurité ? Si non, il vous faut le cerveau — un RSSI, externalisé ou à temps plein — avant tout le reste. Quelqu’un surveille-t-il vos systèmes et peut-il réagir en continu ? Si non, il vous faut les mains — un MSSP. Avez-vous une tâche unique et bornée dans le temps, comme un audit ou un test d’intrusion ? Si oui, il vous faut un spécialiste — un consultant — pour cela, et cela seulement.
Dans nos missions, les réponses habituelles sont non, non, et parfois. C’est exactement pourquoi le couple RSSI externalisé + MSSP est celui que nous recommandons le plus souvent, et pourquoi acheter un MSSP seul laisse si souvent sans réponse la question la plus importante : qui est responsable. Dans les 30 prochains jours, avant de renouveler ou de signer, notez laquelle des trois questions vous pouvez aujourd’hui associer à un nom. Les manques sont votre liste d’achats.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.