RSSI Virtuel
Ce qu'un RSSI externalisé fait vraiment au mois 1, au mois 3 et au mois 12 — un calendrier que votre conseil peut suivre
Ce qu'un RSSI externalisé livre concrètement au mois 1, au mois 3 et au mois 12 — un calendrier de jalons que les dirigeants de PME et d'ETI peuvent opposer à tout prestataire.
Un forfait de RSSI externalisé coûte entre 2 500 et 8 500 € par mois en 2026 pour une ETI européenne — une vraie somme pour une entreprise de 50 à 500 personnes, et une fraction des 150 000 à 300 000 € qu’exige un recrutement à temps plein, tout compris. L’équation économique n’est pas la difficulté. La difficulté, c’est de savoir ce que vous êtes censé recevoir en échange. Le « leadership stratégique en sécurité » figure dans toutes les propositions et n’est vérifiable dans aucune.
Cet article fait donc ce que les prestataires font rarement : il publie le calendrier de livraison. Pas notre calendrier marketing — la séquence réelle du travail, avec le livrable qui doit arriver sur votre bureau à chaque jalon et la question qui révèle s’il est authentique. Nous vendons ce service : lisez ce qui suit comme un engagement, pas comme une plaquette. Avant le début de la mission, posez aussi les dix questions de recrutement que nous avons publiées en juin — le présent article commence là où celui-là s’arrête, le premier lundi du mois 1.
La question que personne ne pose en rendez-vous commercial
Les acheteurs interrogent sur les certifications, les références et le prix. Presque personne ne demande : « Montrez-moi, mois par mois, ce que j’aurai entre les mains que je n’ai pas aujourd’hui. » Cette question compte plus aujourd’hui qu’il y a un an, parce que l’horloge réglementaire tourne — mais pas à la même vitesse selon les pays, et c’est le point que la plupart des conseils manquent.
En France, l’obligation n’a pas commencé — la préparation, si. Le projet de loi résilience a été adopté par le Sénat en mars 2025, puis voté en commission spéciale à l’Assemblée nationale en septembre 2025, sans jamais être inscrit en séance publique ; le 8 juillet 2026, la Commission européenne a saisi la Cour de justice, en demandant à la fois une somme forfaitaire et des astreintes journalières. L’ANSSI l’écrit explicitement : NIS2 ne s’appliquera en France qu’une fois la loi, ses décrets et ses arrêtés tous promulgués. Entre-temps, elle a rendu public le Référentiel Cyber France (ReCyF) et ouvert un pré-enregistrement volontaire sur MesServicesCyber — le portail qui a absorbé MonEspaceNIS2 — où vous pouvez dès aujourd’hui tester votre éligibilité. L’enregistrement ne deviendra obligatoire qu’à la promulgation, pas avant. C’est un répit de calendrier, pas une exemption.
En Belgique, la date est déjà passée. Depuis le 18 avril 2026, les entités essentielles doivent être en mesure de démontrer qu’elles mettent effectivement en œuvre des mesures de gestion des risques, par l’une de trois voies : une vérification CyberFundamentals de niveau Basic ou Important — obtenue, en cours d’obtention, ou couverte par un accord signé avec un organisme d’évaluation accrédité ; l’ISO 27001, avec le périmètre de certification, la déclaration d’applicabilité et le dernier rapport d’audit interne déposés, la certification complète étant attendue pour avril 2027 ; ou une auto-évaluation assortie d’une demande formelle d’inspection directe, voie dont le CCB précise qu’elle peut mener directement à des mesures de contrôle. Le CCB parle d’une obligation réglementaire contraignante, pas d’une formalité.
Cette asymétrie explique pourquoi le mois où vous démarrez est une décision de risque, et non une préférence de calendrier. Une entité belge qui s’engage maintenant construit des preuves pour un régulateur qui peut déjà les réclamer. Une entreprise française achète les douze mois qui précèdent l’arrivée du régime — et quand les décrets tomberont, celles qui démarreront après feront leur mois 1 sous supervision, ce qui est la façon coûteuse de faire un mois 1.
| Jalon | Ce qui arrive sur votre bureau | La question à poser |
|---|---|---|
| Mois 1 | État des lieux, inventaire des actifs et des accès, charte de programme | « Qu’avez-vous trouvé que nous ne vous avions pas dit ? » |
| Mois 3 | Registre des risques quantifié, feuille de route 12 mois priorisée, premier socle de politiques | « Quel risque nous avez-vous dit de ne pas traiter tout de suite, et pourquoi ? » |
| Mois 12 | Dossier de preuves prêt pour audit, tendance des indicateurs, revue annuelle avec recommandation garder / changer / arrêter | « Que trouverait un auditeur demain ? » |
Mois 1 — Écouter, inventorier, établir l’état des lieux
Le premier mois est volontairement sans éclat. Un RSSI externalisé compétent le passe à écouter et à compter : entretiens avec la direction et avec ceux qui font tourner l’informatique, inventaire des systèmes, des données, des fournisseurs et des droits d’accès, et revue des politiques et contrôles déjà en place. Le résultat est un état des lieux honnête — votre situation réelle face aux obligations et aux menaces qui s’appliquent à votre entreprise, pas une roue de maturité générique.
Deux choses doivent être vraies au jour 30. D’abord, vous tenez un état des lieux écrit et une charte de programme d’une page : périmètre, gouvernance, qui rend compte à qui, et un rythme de reporting validé par votre conseil. Ensuite — et c’est le révélateur — personne ne vous a encore demandé d’acheter quoi que ce soit. Un prestataire qui arrive avec une liste d’outils en semaine deux résout son problème de marge, pas votre risque. Le mois 1 produit de la connaissance, pas des factures.
Mois 3 — Le registre des risques que votre conseil peut vraiment lire
Au jour 90, l’état des lieux est devenu un outil de décision : un registre des risques rédigé en langage d’affaires — chiffre d’affaires, contrats, exposition réglementaire, responsabilité des dirigeants — avec chaque risque quantifié, confié à un responsable nommé, et classé en traiter maintenant, traiter cette année et accepter et documenter. À côté : la feuille de route 12 mois priorisée et le premier socle de politiques — la poignée dont vous avez réellement besoin d’abord, pas une bibliothèque de 25 documents déversée dans un dossier partagé.
La question du mois 3 — « quel risque nous avez-vous dit de ne pas traiter tout de suite ? » — est le test le plus tranchant de toute la mission. Un vrai registre des risques contient des décisions explicites et argumentées de différer. Si tout est urgent, rien n’a été priorisé, et vous lisez un document commercial. C’est aussi le moment des gains rapides : la faille MFA comblée, le trou dans les départs de collaborateurs colmaté, le contrat fournisseur qui exigeait une clause de sécurité immédiate. Un mouvement visible au jour 90.
Mois 4 à 11 — Là où se cache le vrai travail
Les mois intermédiaires sont de l’exécution, et l’exécution résiste aux gros titres : projets de la feuille de route livrés dans l’ordre, plan de réponse à incident rédigé puis réellement exercé avec votre comité de direction autour d’une table, revues fournisseurs intégrées aux achats, sensibilisation ciblée sur votre surface d’attaque réelle, et un reporting trimestriel au conseil qui montre la tendance, pas la météo du jour. Pour les entreprises dans le périmètre de NIS2, c’est ici que nos services de conformité NIS2 s’arriment au programme — le registre des mesures, la préparation à la notification d’incident et la formation de l’organe de direction atterrissent dans ces mois-là, séquencés sur le calendrier national qui vous concerne réellement — et, comme ci-dessus, ce n’est pas le même calendrier.
Mois 12 — La revue annuelle : à quoi ressemble « ça fonctionne »
Le mois 12 n’est pas une présentation d’autosatisfaction. C’est trois artefacts. Un dossier de preuves : les contrôles rattachés aux obligations, avec des éléments qu’un auditeur pourrait parcourir demain — beaucoup de nos clients le mettent à l’épreuve avec un audit interne indépendant avant une certification ou une visite du régulateur. Une tendance des indicateurs : incidents, délais de correctifs, taux de formation, couverture fournisseurs — douze mois de direction, pas un instantané. Et une revue annuelle avec recommandation : ce qu’il faut garder, ce qu’il faut changer, et — dit à voix haute — si vous avez encore besoin de nous à la même intensité. Un RSSI externalisé incapable de nommer les conditions dans lesquelles vous n’aurez plus besoin de lui optimise son renouvellement, pas votre programme.
Le test du calendrier
Inutile de retenir toute la carte. Emportez les trois questions à votre prochaine réunion de suivi : qu’avez-vous trouvé que nous ne vous avions pas dit (mois 1), que nous avez-vous dit de ne pas traiter (mois 3), que trouverait un auditeur demain (mois 12). Tout prestataire qui fait le travail répond aux trois en langage clair, documents sur la table. Si les réponses sont du brouillard, le calendrier ci-dessus est ce qui vous manque — et dans douze mois, le seul livrable sera douze factures.
Si vous voulez voir ce calendrier dimensionné pour votre entreprise — y compris un avis honnête sur le mois où vous devriez démarrer, compte tenu du calendrier de contrôle — notre service de RSSI externalisé déroule exactement cette carte, et nous acceptons volontiers qu’on nous l’oppose.
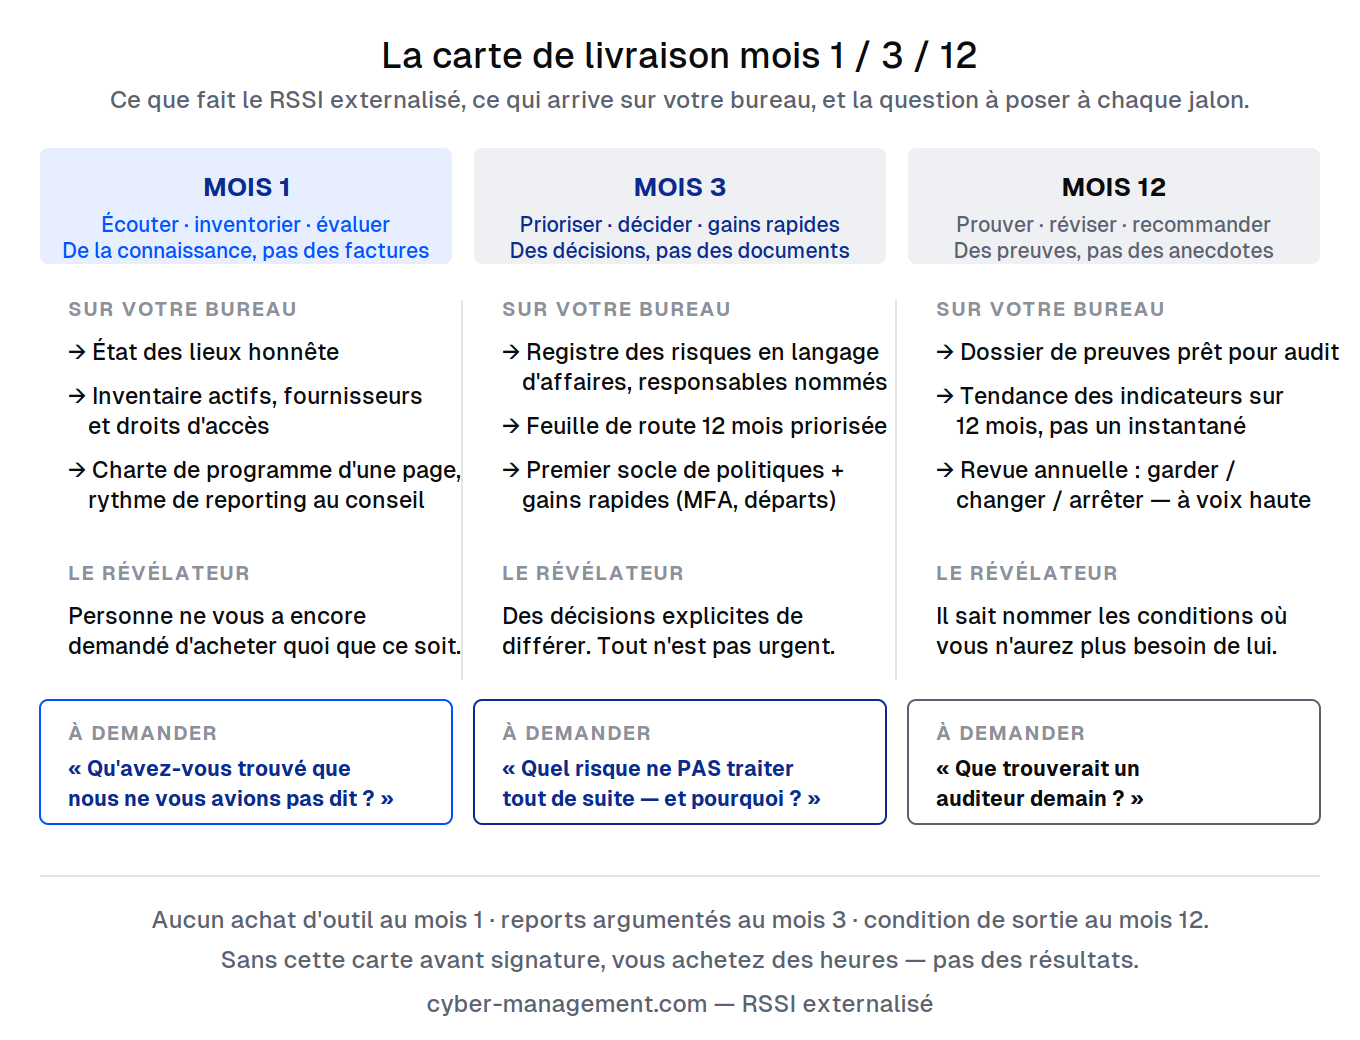 Les trois jalons : ce que fait le RSSI externalisé, ce qui arrive sur votre bureau, et la question à poser à chaque étape.
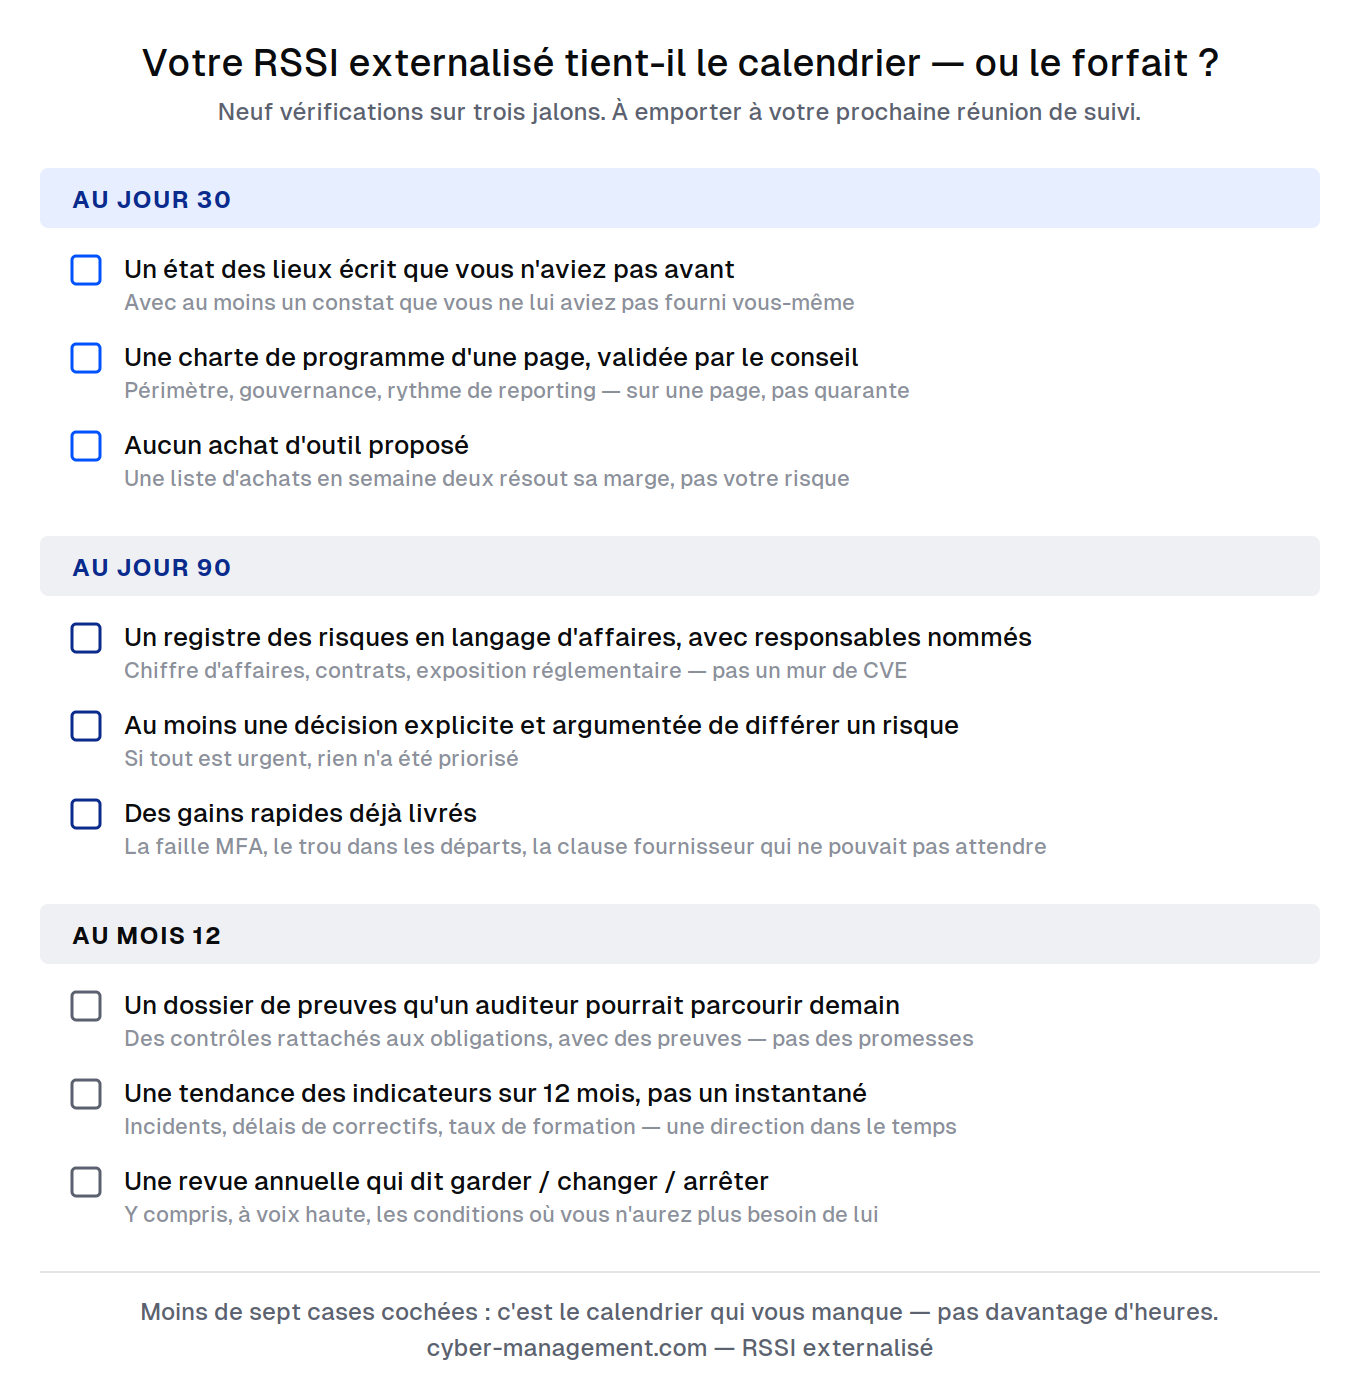 Neuf vérifications, trois jalons : votre RSSI externalisé tient-il le calendrier — ou seulement le forfait ?
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.