RSSI Virtuel
10 questions à poser avant de recruter un RSSI externalisé — et les réponses qui doivent mettre fin à l'entretien
Dix questions qui distinguent un vrai RSSI externalisé d'une simple facture récurrente — et les signaux d'alerte à écouter. Un guide d'achat neutre pour dirigeants de PME et d'ETI.
Un RSSI externalisé — un responsable de la sécurité expérimenté, à temps partiel, que vous mandatez plutôt que de l’embaucher à plein temps — figure parmi les meilleures décisions accessibles à une PME ou une ETI en 2026. Bien mené, l’arrangement met un jugement de niveau RSSI dans votre direction générale pour une fraction des 150 000 à 300 000 € que coûte un recrutement à temps plein une fois additionnés salaire, charges et recrutement. Mal mené, il glisse une bibliothèque de modèles génériques et une facture récurrente entre vous et un véritable programme de sécurité.
Le problème, c’est que les deux sont identiques sur la proposition. Mêmes logos, mêmes référentiels, même assurance dans le discours. Le marché s’est rempli, vite, de prestataires qui se disent RSSI externalisés — certains anciens RSSI d’entreprises réglementées, d’autres analystes ayant rebaptisé une offre de conseil. Les dix questions ci-dessous sont conçues pour les distinguer. Nous fournissons ce service : prenez-le comme une transparence, pas comme un argumentaire. Posez chacune de ces questions à notre équipe aussi, et partez de chez quiconque — nous compris — y répond comme nous le signalons plus bas.
Ce qu’une bonne réponse révèle, en trois groupes
Les questions se répartissent selon les trois seules choses qu’il faut réellement établir : la personne a-t-elle vraiment exercé le métier, est-elle adaptée à votre entreprise plutôt qu’à une entreprise générique, et la mission est-elle construite autour de vos résultats ou de son chiffre d’affaires récurrent.
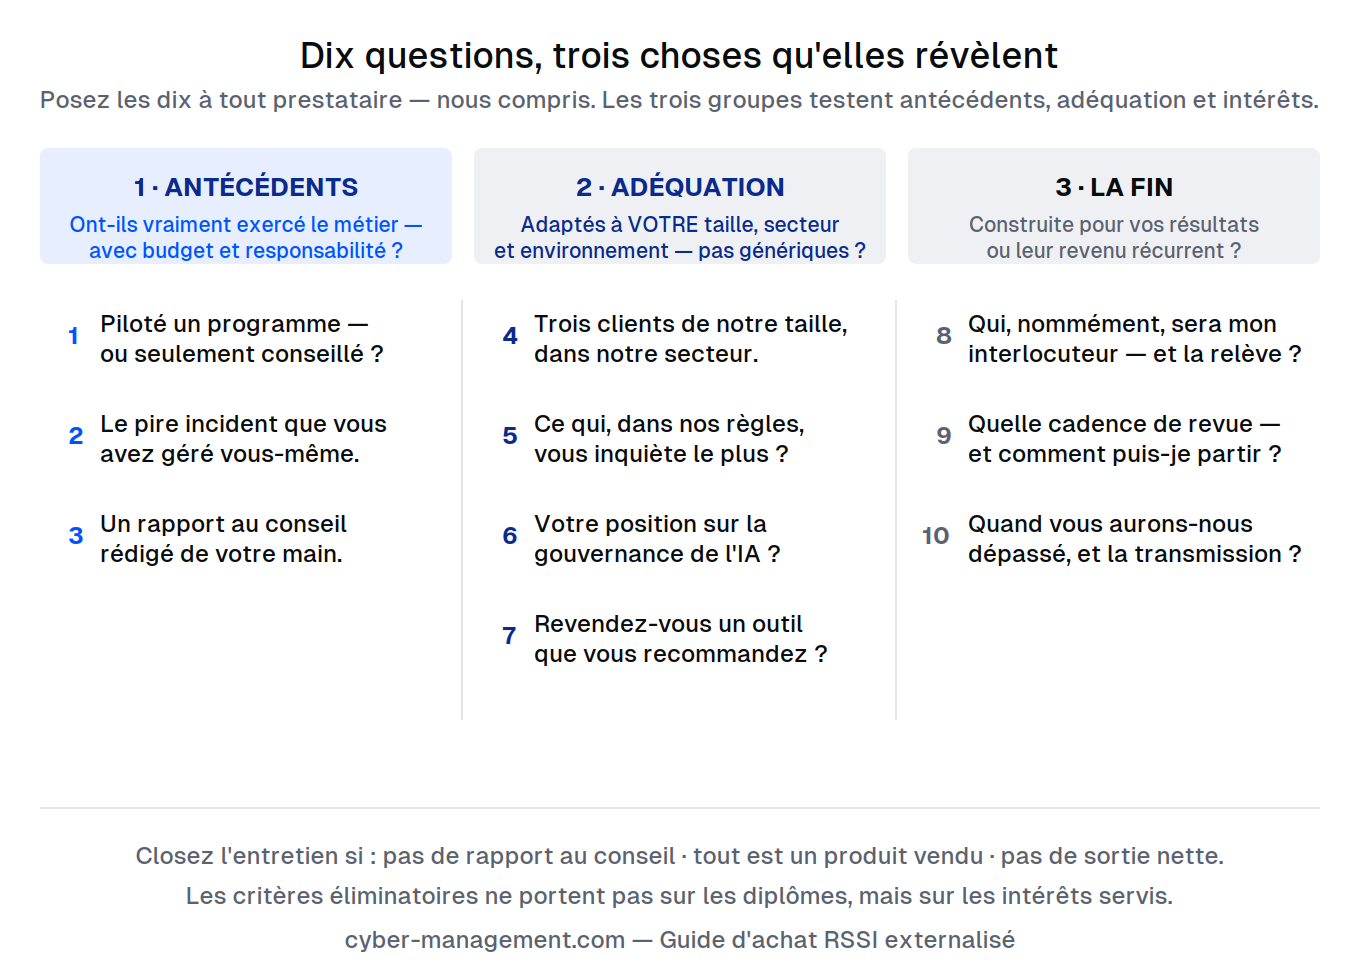 Dix questions, classées selon les trois choses qu’elles révèlent vraiment : antécédents, adéquation, et la fin de la mission.
Groupe 1 — Antécédents et responsabilité
1. Avez-vous réellement piloté un programme de sécurité — avec un budget et une exposition au régulateur — ou seulement conseillé sur un programme ? L’écart est grand entre quelqu’un qui a porté la responsabilité d’un programme et quelqu’un qui a conseillé sans se mouiller. Piloter un programme, c’est avoir validé une acceptation de risque qui vous inquiétait, défendu un budget devant un directeur financier sceptique, et été le nom engagé quand quelque chose a mal tourné. Signal d’alerte : une réponse qui glisse aussitôt vers les référentiels et les certifications, sans une seule décision assumée à la première personne.
2. Racontez-moi le pire incident que vous avez personnellement géré. Vous écoutez la texture d’une vraie nuit de crise : ce qu’ils savaient à la première heure puis à la sixième, ce qu’ils ont décidé avec des informations incomplètes, qui ils ont appelé, ce qu’ils ont raté. Signal d’alerte : une histoire propre et lissée, sans aucune erreur. Quiconque a géré un incident sérieux en garde une cicatrice ; la version polie signifie qu’ils ont regardé, pas dirigé.
3. Montrez-moi un rapport au conseil que vous avez rédigé. Le livrable central d’un RSSI externalisé envers vous, c’est la traduction — transformer « équipement de bordure non corrigé » en « voici le risque pour le chiffre d’affaires et pour la responsabilité personnelle des dirigeants ». Demandez un exemple anonymisé avant de signer. Un bon prestataire l’a sous la main. Signal d’alerte : aucun exemple, ou un rapport qui n’est qu’un mur de CVE et de tableaux de bord d’outils, sans cadrage métier. Si vous seriez mal à l’aise de mettre cette personne devant votre conseil, l’entretien est déjà terminé.
Groupe 2 — Adéquation à votre taille, votre secteur et votre environnement
4. Citez-moi trois clients de notre taille, dans notre secteur ou à proximité — et décrivez le premier mois. Un RSSI qui n’a opéré que dans de grands groupes peine souvent avec la réalité d’une entreprise de 120 personnes, où il n’y a pas d’équipe sécurité à qui déléguer et où le « service informatique », ce sont deux personnes. À l’inverse, quelqu’un qui connaît votre secteur en maîtrise déjà le modèle de menace et les régulateurs. Signal d’alerte : toutes les références sont des grands noms, ou l’impossibilité de décrire un premier mois concret.
5. Qu’est-ce qui, dans notre paysage réglementaire, vous inquiéterait le plus ? Pour la plupart de nos clients en France, métropole et outre-mer, puis en Belgique, au Luxembourg et en Suisse, la réponse honnête touche NIS2, DORA ou le RGPD — et de plus en plus les trois à la fois. Un RSSI externalisé compétent nomme l’obligation précise qui mord en premier pour une entreprise comme la vôtre, plutôt que de réciter une liste d’acronymes. C’est aussi la raison pour laquelle le rôle relève désormais du conseil et non de la DSI : NIS2 place la responsabilité de la cybersécurité au niveau de l’organe de direction — précisément le terrain sur lequel s’appuient nos prestations de mise en conformité NIS2. Signal d’alerte : un « nous ferons une analyse d’écart » générique, sans vision de ce qui s’applique réellement à vous.
6. Quelle est votre position sur la gouvernance de l’IA ? En 2026, c’est l’indice le plus rapide de l’entretien. Vos collaborateurs collent déjà des données de l’entreprise dans des outils d’IA, vos fournisseurs ajoutent discrètement des fonctions d’IA, et le règlement IA et la norme ISO 42001 font désormais partie de la carte de gouvernance. L’indice, c’est de savoir lesquelles mordent déjà. L’obligation de littératie en IA de l’article 4 s’applique depuis février 2025 — l’omnibus numérique l’a assouplie en obligation de moyens, et non de résultat, mais ne l’a pas supprimée. Les obligations de transparence de l’article 50 — dire qu’un agent conversationnel est une machine — sont entrées en application le 2 août 2026 et n’ont pas été reportées. Le marquage lisible par machine des contenus synthétiques, lui, l’a été, mais uniquement pour les systèmes déjà sur le marché avant cette date, et seulement jusqu’au 2 décembre 2026 — l’échéance la plus proche du règlement, partagée avec deux nouvelles interdictions de l’article 5 qui relèvent de la tranche de sanction maximale. L’omnibus lui-même — le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026 — a reporté le régime à haut risque à décembre 2027 pour les systèmes autonomes de l’annexe III et à août 2028 pour l’IA embarquée dans des produits réglementés. Un RSSI externalisé à jour sait lesquelles vous concernent et lesquelles non, ce qui est précisément le travail de notre service Gouvernance & sécurité de l’IA. Signal d’alerte : « nous ne couvrons pas encore vraiment l’IA ». Ce n’est pas une lacune de l’offre ; c’est une déclaration sur leur niveau d’actualité.
7. Quels outils nous feriez-vous acheter — et en revendez-vous, ou en touchez-vous une commission ? C’est le test d’indépendance le plus important. Un véritable RSSI externalisé donne un conseil neutre vis-à-vis des fournisseurs et n’a aucun mal à vous dire de ne rien acheter ce trimestre. Signal d’alerte : chaque problème se résout par un produit qu’ils vendent ou dont ils sont partenaires. À ce stade, vous n’achetez pas un dirigeant stratégique : vous achetez un commercial avec un meilleur titre.
Groupe 3 — Comment la mission se déroule, et se termine
8. Qui, nommément, sera mon interlocuteur opérationnel — et que se passe-t-il s’il part ? Les propositions sont rédigées par la personne la plus expérimentée de la salle. La réalisation est parfois confiée à quelqu’un de bien plus junior. Obtenez le nom de la personne, sa disponibilité pour l’urgence de 16 h qui n’attendra pas vos heures planifiées, et le plan de continuité s’il s’en va. Signal d’alerte : un vague « notre équipe » sans aucun nom.
9. Quelle est la cadence de revue — et comment puis-je partir ? Une mission saine comporte un point trimestriel où les deux parties se demandent explicitement si cela fonctionne encore, et une clause de sortie nette. Signal d’alerte : un contrat à reconduction automatique sans revue programmée. Cette structure optimise leur continuité de revenu, pas vos résultats de sécurité.
10. Quand vous aurons-nous dépassé, et comment se passe la transmission vers un recrutement à temps plein ? C’est la question que presque aucun acheteur ne pose, et celle qui en révèle le plus. Un RSSI externalisé qui travaille vraiment pour vous sait décrire le jour où vous n’aurez plus besoin de lui — en général quand votre maturité, vos effectifs ou votre profil de risque justifient un RSSI à temps plein — et comment il organiserait une passation propre. Signal d’alerte : gêne, esquive, ou sous-entendu que vous aurez besoin d’eux pour toujours. Le même instinct se voit dans des limites saines ailleurs : un bon prestataire vous dira aussi quand un simple audit interne ou un projet court suffit, plutôt qu’une mission au forfait.
La réponse qui doit mettre fin à l’entretien
S’il ne faut retenir qu’une chose : les critères éliminatoires ne portent pas sur les diplômes, mais sur les intérêts en jeu. Un prestataire incapable de vous montrer un rapport au conseil, dont chaque recommandation est un produit qu’il vend, ou qui ne sait pas décrire la fin de la mission, vous a dit pour qui il optimise — et ce n’est pas vous. Ces trois réponses doivent clore l’entretien, aussi impressionnants qu’aient été les logos de la première diapositive.
Tout le reste se rattrape. Une expérience sectorielle un peu mince peut être compensée par un bon opérateur et les bonnes références. Une palette d’outils modeste n’est pas un problème. Mais l’indépendance, la responsabilité et une sortie nette ne se négocient pas, car elles font la différence entre un leadership de sécurité et une facture récurrente.
Si vous pesez cette décision et souhaitez une conversation franche et neutre — y compris un avis honnête sur la question de savoir si vous avez vraiment besoin d’un RSSI externalisé pour l’instant — c’est exactement ce que propose notre service de RSSI externalisé. Posez-nous les dix questions. Nous préférons que vous le fassiez. Et si les réponses tiennent, la chose suivante à demander à n’importe quel prestataire, c’est le calendrier de livraison lui-même — ce qui doit arriver sur votre bureau au mois 1, au mois 3 et au mois 12, et la question à poser à chaque jalon.
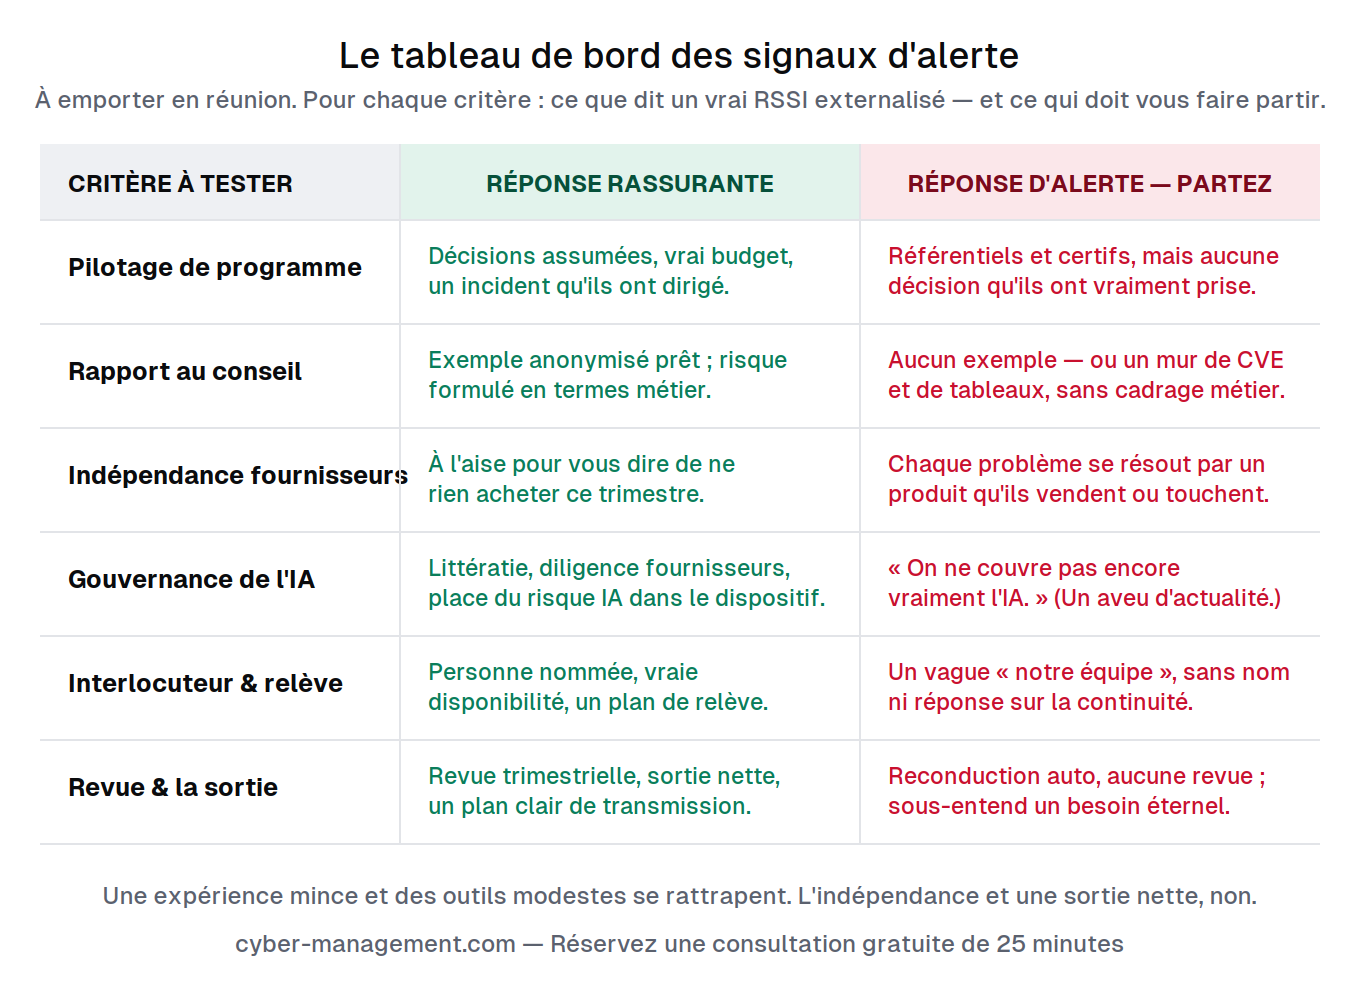 À emporter en réunion : la réponse rassurante et la réponse d’alerte, pour chaque critère éliminatoire.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.