AI Act
AI Omnibus : le sursis de 16 mois sur le règlement IA — et pourquoi votre vraie échéance vient de se rapprocher
L'AI Omnibus est un texte de droit. Il a repoussé l'échéance haut risque à décembre 2027 — et en a créé une nouvelle au 2 décembre 2026, dans la tranche à 35 M€ / 7 %.
L’AI Omnibus n’est plus un accord politique. C’est le règlement (UE) 2026/1744, adopté le 8 juillet 2026, publié au Journal officiel le 24 juillet et en vigueur depuis le 27 juillet 2026. Il repousse de seize mois la principale échéance de déploiement du règlement IA : les obligations de l’article 26 pour les systèmes d’IA à haut risque relevant de l’annexe III s’appliquent au 2 décembre 2027, et non plus au 2 août 2026. L’IA à haut risque intégrée à des produits réglementés passe, elle, du 2 août 2027 au 2 août 2028.
La plupart des PME y voient un répit. C’est la mauvaise lecture, et elle l’est aujourd’hui pour une raison plus tranchante qu’en mai. Le règlement qui a repoussé l’échéance haut risque en a créé une autre. Le 2 décembre 2026 — dans moins de trois mois — est désormais la date la plus proche du règlement IA, et ce qui tombe ce jour-là relève de la tranche de sanction maximale du texte.
Ce que l’Omnibus a réellement changé
Les obligations déployeur de l’article 26 pour les systèmes à haut risque de l’annexe III — conformité aux instructions d’utilisation, conception du contrôle humain, surveillance et conservation des journaux, protocoles de suspension, droits des personnes concernées, et l’évaluation de l’impact sur les droits fondamentaux de l’article 27 — s’appliquent désormais au 2 décembre 2027 : un report de seize mois par rapport à l’échéance du 2 août 2026.
La route produit a bougé elle aussi, mais depuis un autre point de départ. L’IA à haut risque servant de composant de sécurité d’un produit réglementé au titre de l’annexe I — machines, dispositifs médicaux, aéronautique, jouets — n’était pas due en août 2026. Elle était due au 2 août 2027, et tombe maintenant au 2 août 2028. Les deux reports n’ont pas la même ampleur parce qu’ils n’ont jamais relevé de la même horloge.
Presque rien d’autre n’a été repoussé. Les pratiques interdites de l’article 5 s’appliquent depuis le 2 février 2025. Les obligations de transparence de l’article 50 pour les chatbots, les hypertrucages et les contenus générés par IA ont commencé à s’appliquer le 2 août 2026 et n’ont explicitement pas été reportées. Les obligations de l’article 53 pour les fournisseurs de modèles d’IA à usage général s’appliquent depuis le 2 août 2025.
Une obligation a été assouplie plutôt que reportée. L’article 4 impose désormais aux fournisseurs et aux déployeurs de prendre des mesures pour soutenir le développement de la maîtrise de l’IA, là où il exigeait auparavant qu’ils garantissent un niveau suffisant de maîtrise. L’obligation demeure, et s’applique depuis février 2025 — mais c’est désormais une obligation de moyens, non de résultat. Si vous avez bâti votre programme de maîtrise de l’IA sur l’ancienne rédaction, vous êtes largement au-dessus de la barre. Si vous ne l’avez pas fait, la barre à franchir est plus basse que celle que vous évitiez.
L’échéance que l’Omnibus a créée : le 2 décembre 2026
Deux choses tombent le 2 décembre 2026, et aucune ne figurait dans le règlement d’origine.
La première est une obligation de marquage. L’article 50(2) impose aux fournisseurs de systèmes générant du son, des images, de la vidéo ou du texte de synthèse de marquer leurs sorties dans un format lisible par machine et détectable comme généré artificiellement. Pour les systèmes mis sur le marché à compter du 2 août 2026, l’obligation s’est appliquée immédiatement. Pour ceux déjà sur le marché avant cette date, l’Omnibus a inséré une période transitoire à l’article 111(4) — et elle expire le 2 décembre 2026. Si vous avez intégré une fonctionnalité générative à un produit avant août, le compte à rebours du marquage s’achève cette année, pas en 2027.
La seconde est une paire de nouvelles interdictions. L’Omnibus a ajouté à l’article 5 l’interdiction des systèmes d’IA qui génèrent ou manipulent du matériel pédopornographique, et de ceux qui génèrent des images intimes non consenties — les applications dites de dénudage. Les deux s’appliquent à compter du 2 décembre 2026 et, parce qu’elles relèvent de l’article 5, elles relèvent de la tranche à 35 millions d’euros ou 7 %, et non de celle à 3 %.
Pour la plupart des PME, la seconde est une question de dépistage. La première ne l’est pas : toute organisation ayant livré une fonctionnalité générative avant août 2026 a devant elle un travail d’ingénierie daté et sans gloire à réaliser cette année — le genre de travail que l’on découvre dans un questionnaire d’achat plutôt qu’en réunion de planification.
Le détail qui compte : la simplification PCM
L’Omnibus étend les simplifications PME déjà inscrites dans le règlement — documentation technique allégée, sanctions proportionnées, accès aux bacs à sable réglementaires, modèles standardisés — aux petites entreprises à capitalisation moyenne (PCM). La définition est celle de la recommandation (UE) 2025/1099 de la Commission : une entreprise qui n’est pas déjà une PME, qui emploie moins de 750 personnes, et dont le chiffre d’affaires annuel n’excède pas 150 M€ ou dont le total du bilan n’excède pas 129 M€. Entre les deux catégories, cela couvre la quasi-totalité des organisations avec lesquelles nous travaillons en France, en Belgique, au Luxembourg, en Suisse et plus largement dans l’UE.
C’est une vraie bonne nouvelle : charge documentaire allégée sur les dossiers techniques de l’annexe IV, calibrage proportionné de la conception du contrôle humain, et accès aux bacs à sable réglementaires pour des entreprises jusque-là exclues par le plafond de 250 salariés. Cela ne réduit pas pour autant ce qui doit être fait. Les PCM doivent toujours cartographier leur parc d’IA, classifier leurs rôles, exécuter leur dépistage de l’article 5. L’Omnibus a simplifié la paperasse, pas l’analyse.
Ce qui n’a pas bougé — et ce qu’il en coûte de l’ignorer
Ce que l’Omnibus laisse intact porte les sanctions les plus lourdes de l’article 99. Les pratiques interdites de l’article 5 — nouvelles interdictions comprises — peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial, le montant le plus élevé étant retenu. Les manquements aux obligations haut risque qui s’appliqueront en décembre 2027, comme à celles de l’article 50 déjà en vigueur, sont plafonnés à 15 M€ ou 3 %. Les informations trompeuses aux autorités, 7,5 M€ ou 1 %. L’article 99(6) permettait déjà aux PME d’acquitter le plus faible des deux montants plutôt que le plus élevé, et ce sur les trois bandes ; l’Omnibus a étendu cette atténuation aux PCM — mais aux seules bandes à 3 % et 1 %. Une PCM qui enfreint l’article 5 encourt toujours le montant le plus élevé.
C’est pourquoi « attendons 2027 » est la pire lecture possible. Un prêteur spécialisé utilisant un outil de scoring crédit IA depuis 2024 n’a acquis aucune responsabilité nouvelle du fait de l’Omnibus — il a acquis du temps, et seulement du temps. L’article 5 s’applique toujours. L’article 50 s’applique maintenant. Et un parc d’IA à haut risque non documenté reste un problème bien réel dans toute conversation de due diligence avec un client, un partenaire ou un assureur.
Le travail que le report ne reporte pas
La Phase 1 Découverte — savoir si vous êtes dans le périmètre — n’est pas affectée. Cinq travaux doivent avoir lieu, quelle que soit la date de l’échéance principale :
- Inventaire du parc d’IA. Chaque système d’IA en usage, chaque fonctionnalité d’IA intégrée à un SaaS utilisé par vos équipes, chaque copilote ou application RAG interne. L’IA fantôme est la norme en PME ; un inventaire la transforme en actif géré.
- La vérification du marquage au 2 décembre 2026. Un élément de cet inventaire génère-t-il du contenu de synthèse, et a-t-il été livré avant le 2 août 2026 ? Si oui aux deux, l’article 111(4) vous laisse jusqu’en décembre. C’est le seul point de cette liste dont l’échéance tombe dans l’année.
- Détermination du rôle. Déployeur, fournisseur, fournisseur en aval, intégrateur d’IA à usage général ? La réponse fixe les obligations applicables et la proportionnalité dont vous pouvez vous prévaloir. La plupart des PME se rangent dans plus d’une catégorie — et l’article 25(1) est la bascule que l’on manque le plus souvent : apposer son nom ou sa marque sur un système d’IA à haut risque déjà sur le marché, en modifier substantiellement un, ou changer la destination d’un système qui n’est pas à haut risque au point qu’il le devienne, fait de vous son fournisseur. Il n’est jamais nécessaire d’avoir entraîné quoi que ce soit.
- Dépistage de l’article 5. L’usage de l’IA en PME est rarement proche du territoire de l’article 5, mais le coût de l’erreur est la tranche maximale — et la liste s’est allongée en juillet. Une passe suffit à l’identifier pour un coût modique.
- Mesures de maîtrise de l’IA — article 4. Démontrez que vous avez pris des mesures proportionnées au risque et au contexte d’utilisation. Cela s’intègre aux programmes de sensibilisation et de formation existants pour un coût marginal réduit.
L’Omnibus offre du temps de planification, pas du temps de travail.
Pourquoi décembre 2027 n’est pas loin
Un engagement Déploiement d’IA réglementé court de seize à vingt semaines du kick-off à la validation par l’organe de direction, avant même le déploiement. Le pilote, la remédiation, un cycle de revue interne et un audit blanc ajoutent trois à quatre mois : un projet de sept à neuf mois.
En remontant à partir du 2 décembre 2027, la dernière date réaliste de kick-off est le premier trimestre 2027. La date intelligente est ce trimestre ou le suivant. Les lignes directrices de la Commission sur la classification des systèmes à haut risque de l’annexe III ont été publiées en projet le 19 mai 2026 et consultées jusqu’en juin ; en septembre 2026, elles demeurent à l’état de projet, de sorte que les questions de classification qu’elles trancheront restent ouvertes — et encore peu coûteuses à explorer. Démarrer maintenant, c’est aussi inventorier le parc d’IA tant qu’il reste assez restreint pour être cartographié sans effort forensique — et c’est le même inventaire que réclame la vérification de décembre 2026.
C’est le schéma qui s’est joué pour les fintechs et les acteurs du paiement après les premières inspections DORA — Vous n’êtes pas une banque. DORA s’applique quand même. Celles qui courent aujourd’hui ont lu un report d’échéance comme un feu vert. Celles qui maîtrisent ont traité le délai réglementaire comme un actif de planification.
L’angle 42001 : pérenniser gratuitement
La norme ISO/IEC 42001 — première norme certifiable de système de management de l’intelligence artificielle (SMIA) — utilise la même structure d’Annexe SL que l’ISO 27001 et la même méthodologie de management du risque ISO 31000 / ISO 23894 que le règlement IA reconnaît, avec l’ISO/IEC 42005:2025 à ses côtés pour l’évaluation d’impact des systèmes d’IA. Chaque artefact de gouvernance produit pendant un engagement de mise en conformité au règlement IA se cartographie sur les clauses et les contrôles de l’Annexe A d’ISO 42001 pour un coût marginal, ce qui transforme une certification à dix-huit mois en travail d’assemblage plutôt qu’en reprise.
Une réserve que le marché survend régulièrement : un certificat 42001 ne vaut pas présomption de conformité au règlement IA. Ce statut ne s’attache qu’à une norme harmonisée citée au Journal officiel, et en septembre 2026 aucune norme du règlement IA ne l’est — l’EN 18286, publiée en juillet 2026, attend toujours sa citation. Le traitement complet est dans ISO 42001, à la taille des PME.
Notre service Gouvernance & Sécurité de l’IA intègre une annexe explicite de cartographie 42001 à chaque livrable de Phase 3 ; le parcours de certification lui-même vit séparément en tant que préparation ISO 42001 dans le Hub Conformité.
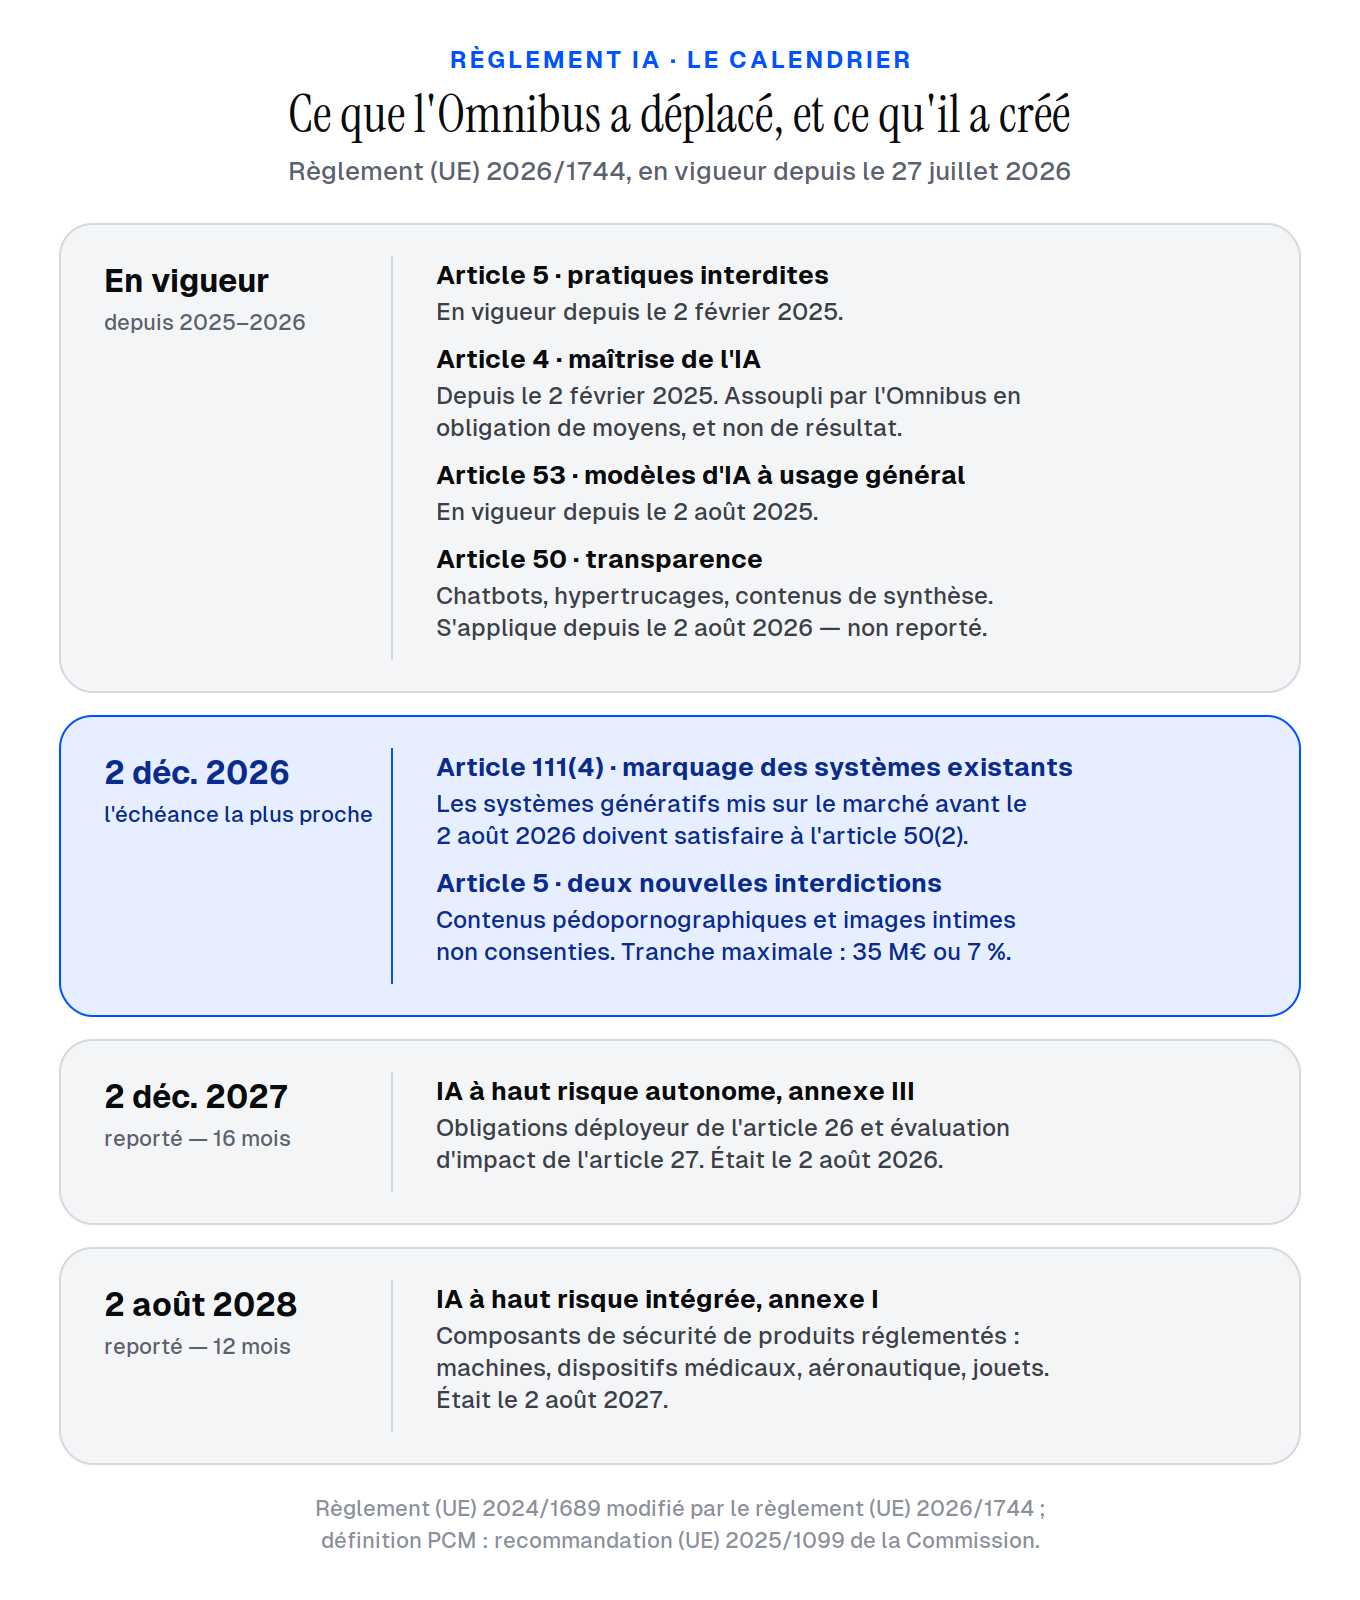 Le calendrier du règlement IA après le règlement (UE) 2026/1744 : ce qui s’applique aujourd’hui, ce qui tombe le 2 décembre 2026, et ce qui a été reporté à 2027 et 2028.
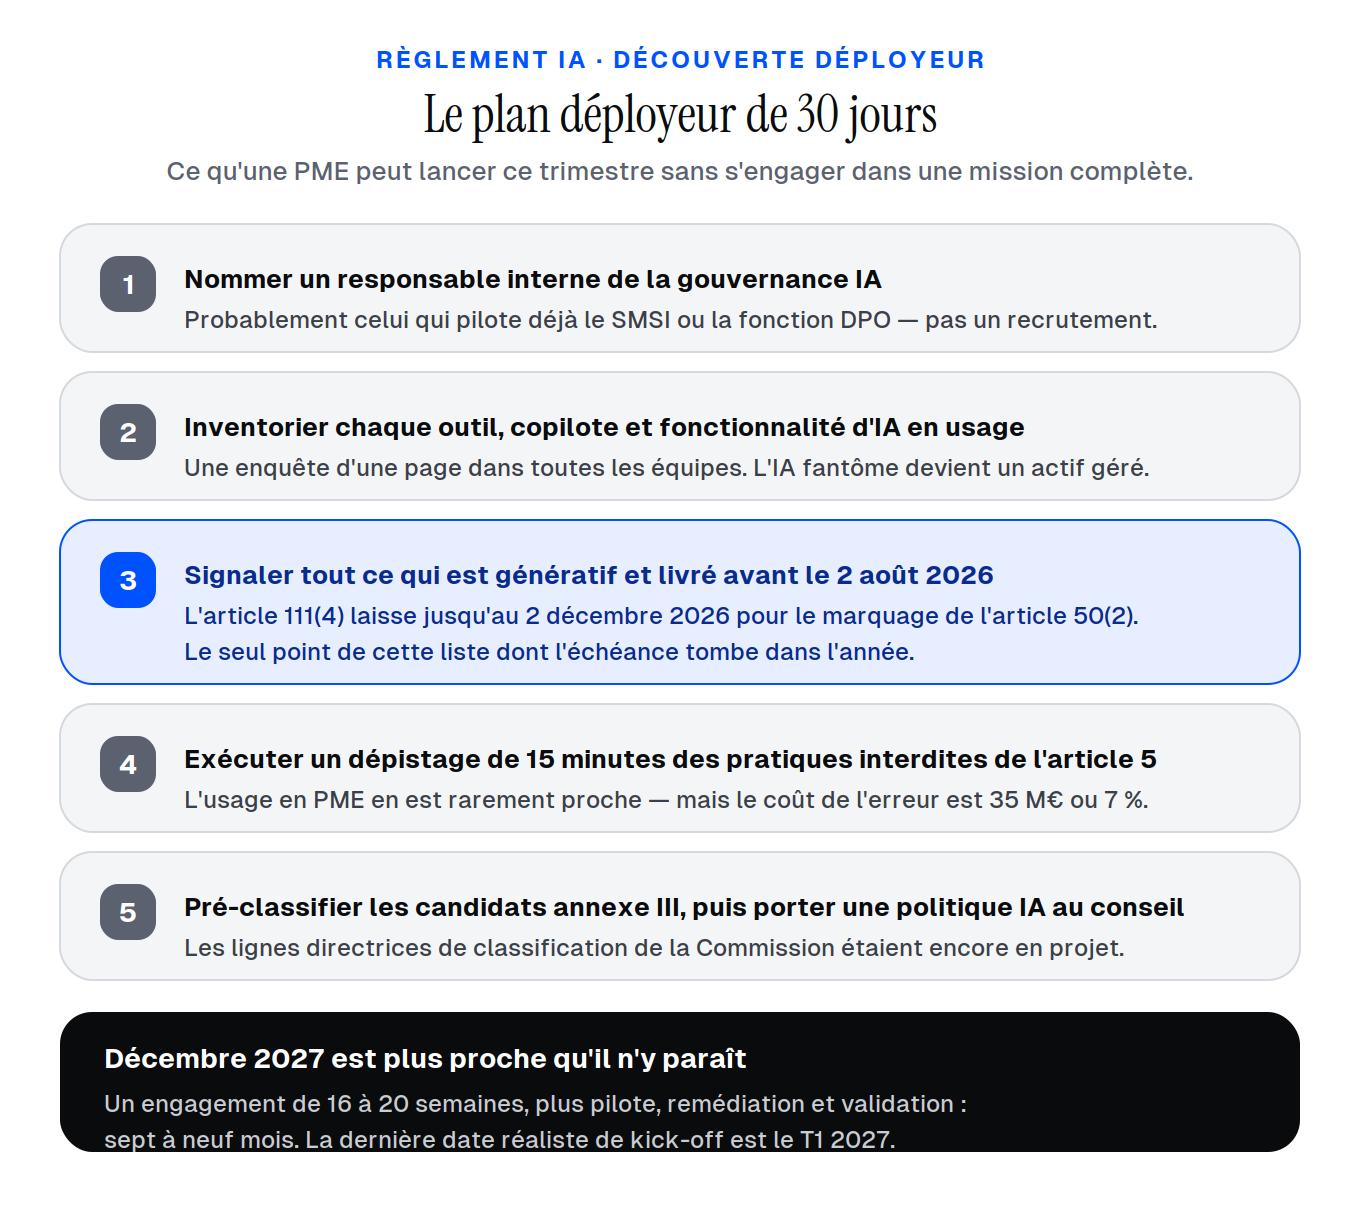 Un plan déployeur de 30 jours qu’une PME peut lancer ce trimestre, en commençant par la vérification du 2 décembre 2026.
Ce qu’une PME peut faire en trente jours sans s’engager dans une mission complète : nommer un responsable interne de la gouvernance IA, probablement celui qui pilote déjà le SMSI ou la fonction DPO ; faire circuler une enquête d’une page listant chaque outil, copilote ou fonctionnalité d’IA en usage ; y signaler tout ce qui génère du contenu de synthèse et a été livré avant le 2 août 2026, car c’est votre échéance de décembre ; exécuter un dépistage de quinze minutes de l’article 5 sur le reste ; noter quels systèmes pourraient relever de l’annexe III une fois les lignes directrices de la Commission finalisées ; et porter une ébauche de politique IA à l’ordre du jour du prochain conseil. Rien de tout cela ne requiert d’expertise réglementaire. Tout cela raccourcit le travail de décembre 2027 — et un point est dû cette année.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.