ISO 42001
ISO 42001, à l'échelle d'une PME : le certificat IA que vos clients exigeront avant le régulateur
ISO 42001 : la première norme certifiable de management de l'IA. Ce qu'elle coûte à une PME, et pourquoi vos clients l'exigeront avant le régulateur.
L’AI Omnibus est adopté. Le règlement (UE) 2026/1744 a été publié au Journal officiel le 24 juillet 2026 et est entré en vigueur trois jours plus tard, après l’approbation du Parlement européen le 16 juin et celle du Conseil le 29 juin. Le report est désormais acquis : les obligations « haut risque » autonomes de l’annexe III du règlement IA s’appliqueront au 2 décembre 2027 et non plus en août 2026, et l’IA intégrée à des produits déjà couverts par la législation européenne de sécurité des produits — l’annexe I — bascule au 2 août 2028. Beaucoup d’organes de direction y liront dix-huit mois de répit. Vos clients en font une autre lecture. Les questions sur l’IA apparaissent déjà dans les questionnaires de sécurité que les grands donneurs d’ordre adressent à leurs fournisseurs — qui gouverne votre usage de l’IA, quelles données l’alimentent, comment vous sauriez qu’elle a dérapé. L’échéance du règlement a bougé. Celles de vos clients, non. Et il n’existe qu’une seule réponse certifiable : ISO/IEC 42001.
ISO 42001 en 60 secondes
Publiée en décembre 2023, ISO/IEC 42001 est la première norme certifiable de système de management de l’intelligence artificielle — un SMIA. Elle est à la gouvernance de l’IA ce qu’ISO 27001 est à la sécurité de l’information : ni un label produit, ni un audit de vos modèles, mais la preuve que votre organisation gouverne son usage de l’IA comme un système. Politiques, rôles nommés, analyse des risques et des impacts, discipline de cycle de vie, contrôle des données, surveillance des fournisseurs — établis, opérés et améliorés selon un cycle qu’un auditeur externe peut vérifier. Elle s’applique que vous développiez de l’IA ou que vous ne fassiez que la déployer ; un cabinet de 60 personnes qui déploie un assistant IA est aussi certifiable que l’éditeur du modèle. C’est précisément cette couverture des déployeurs qui plaît aux acheteurs.
Ce qu’elle contient réellement
Les exigences de la norme tiennent dans les clauses 4 à 10, selon la même structure harmonisée qu’ISO 27001 : contexte, leadership, planification, support, fonctionnement, évaluation des performances, amélioration. La substance propre à l’IA se trouve dans l’annexe A : 38 mesures réparties en neuf domaines — politiques IA, organisation interne, ressources, évaluation d’impact, cycle de vie des systèmes, données, information des parties intéressées, usage responsable et relations avec les tiers. L’annexe B détaille la mise en œuvre de chaque mesure.
Deux traits la distinguent de sa cousine de la sécurité de l’information. D’abord, l’évaluation d’impact des systèmes d’IA : vous devez évaluer les conséquences pour les personnes et les groupes que votre IA affecte — pas seulement les risques pour votre propre activité. Ensuite, la responsabilité sur tout le cycle de vie : des exigences documentées de la conception au retrait, y compris pour l’IA que vous achetez au lieu de la construire.
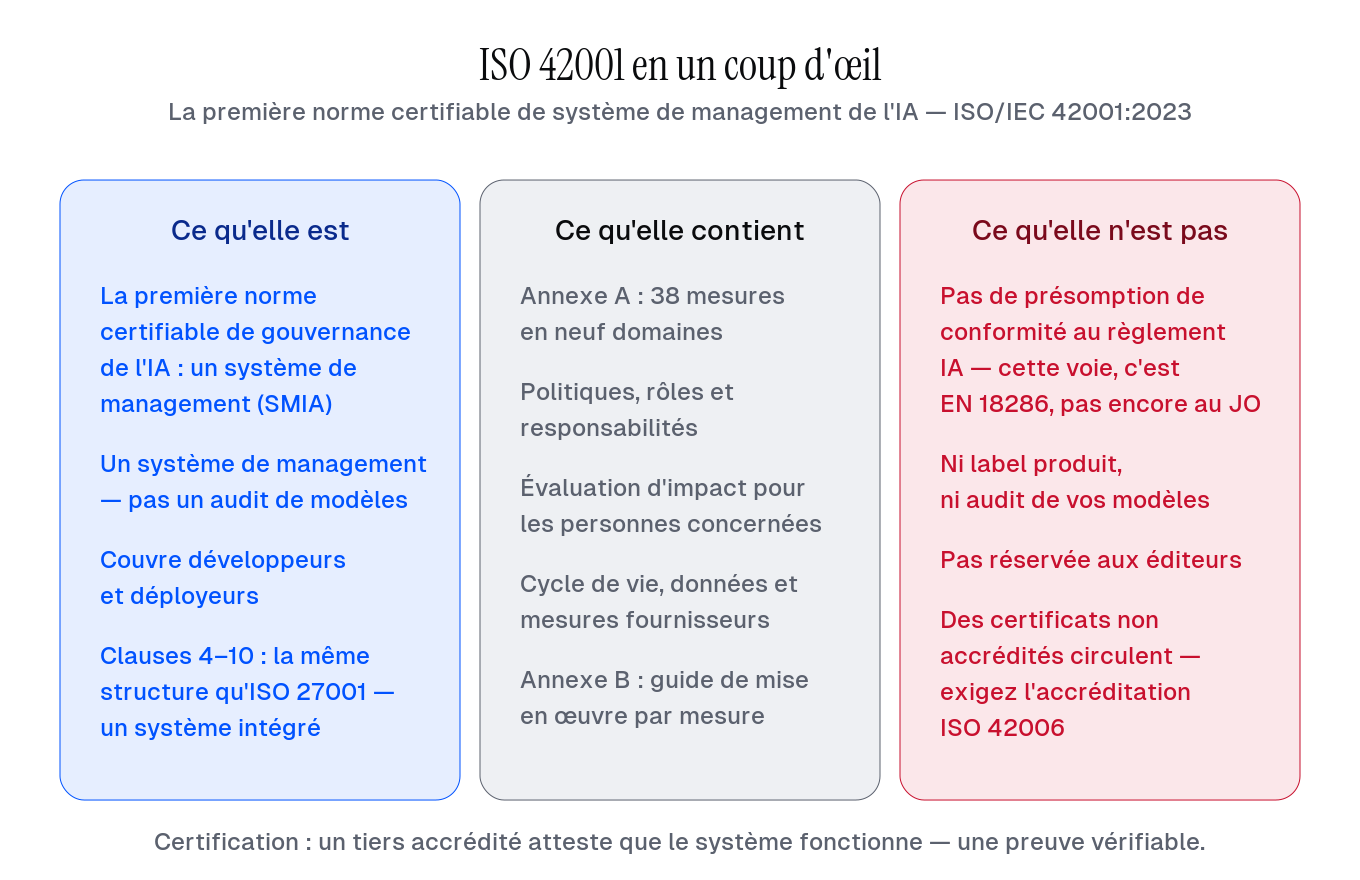 Une norme, trois étages : un système de management (clauses 4 à 10), 38 mesures en annexe A, et une preuve accréditée que vos clients peuvent vérifier.
Pourquoi 2026 est l’année de bascule
Deux choses ont changé cette année. Premièrement, la certification accréditée est devenue réalité. ISO/IEC 42006:2025 — la norme qui encadre les organismes certificateurs de SMIA — a été publiée en 2025, et les organismes d’accréditation comme UKAS, ANAB et DAkkS ont depuis accrédité des certificateurs dont BSI, Schellman, DNV et SGS. Avant cela, un certificat ISO 42001 ne valait que par le logo apposé dessus. Il existe désormais une différence vérifiable entre une preuve accréditée et un certificat de complaisance — exigez la marque d’accréditation avant d’acheter un audit.
Deuxièmement, le vivier certifié reste minuscule. BCG s’annonçait parmi les 100 premières organisations certifiées en janvier 2026 ; en avril, les communiqués parlaient des 350 premières. À comparer aux quelque 70 000 certificats ISO 27001 dans le monde. Microsoft et SAP détiennent déjà ISO 42001 pour leurs services d’IA — et ce sont leurs standards d’achat qui ruissellent jusqu’aux questionnaires que vous recevez. Une PME certifiée en 2026 a un coup d’avance. En 2028, ce sera le prix d’entrée.
Ce qu’elle fait — et ne fait pas — pour le règlement IA
Voici ce que la plupart des vendeurs omettent : la certification ISO 42001 ne vous donne aucune présomption de conformité au règlement IA. Ce mécanisme juridique, prévu à l’article 40, passe par les normes européennes harmonisées — et la première existe désormais. Le CEN-CENELEC a publié le 31 juillet 2026 la norme EN 18286:2026, Intelligence artificielle — Système de management de la qualité aux fins réglementaires du règlement IA. Elle s’appuie sur ISO 42001 sans être ISO 42001, et elle n’est pas encore citée au Journal officiel : la présomption de conformité qu’elle portera à terme ne joue donc pas encore. Et le jour où elle jouera, elle s’attachera à EN 18286, pas à votre certificat 42001. Quiconque vous vend ISO 42001 comme « la conformité au règlement IA en boîte » survend.
Ce qu’elle vous donne, c’est la colonne vertébrale opérationnelle que le règlement suppose déjà en place. La maîtrise de l’IA exigée par l’article 4 et les interdictions de l’article 5 s’appliquent depuis février 2025. Les obligations de transparence de l’article 50 s’appliquent depuis le 2 août 2026 — l’Omnibus n’y a pas touché, et elles s’imposent aux déployeurs, pas seulement aux fournisseurs. Les obligations des déployeurs de l’article 26 suivront en décembre 2027. Chacune correspond à des mesures du SMIA que vous opéreriez déjà. Notre service Gouvernance & Sécurité de l’IA existe précisément pour faire avancer ces deux chantiers — le certificat et le règlement — comme un seul programme.
À l’échelle d’une PME
Les chiffres sont plus petits que les gros titres. Pour une organisation de moins de 100 personnes au périmètre IA bien cadré, l’enveloppe réaliste tout compris — accompagnement, audit de certification, première surveillance — se situe entre 10 000 et 35 000 €, dont 7 000 à 20 000 € pour l’audit lui-même. Comptez 6 à 12 mois en partant de zéro.
Si vous détenez déjà ISO 27001, les deux chiffres chutent nettement. La structure commune des clauses fait que votre documentation SMSI, votre méthode de risques, votre cycle d’audit interne et votre revue de direction se transposent ; les praticiens constatent 30 à 50 % d’économies, et 4 à 6 mois deviennent réalistes. Un audit intégré des deux normes auprès d’un même organisme certificateur est généralement la voie la moins chère. Et le périmètre est votre allié : certifiez l’IA que vos clients touchent, pas chaque expérimentation de vos équipes.
Vos 30 premiers jours
On ne commence pas par un consultant. On commence par cinq gestes. Inventoriez chaque système d’IA en usage — y compris les officieux, dans les navigateurs de vos équipes. Décidez du périmètre qui compte commercialement : ce sur quoi vos clients s’appuient. Nommez un responsable unique. Passez les 38 mesures de l’annexe A au crible — la plupart des PME en découvrent un tiers déjà couvert par leurs mesures ISO 27001. Puis tranchez la question « certifier ou s’aligner » sur des faits : même un SMIA aligné mais non certifié répond mieux à un questionnaire d’acheteur qu’une case vide. Comme nous l’écrivions dans notre analyse de l’AI Omnibus quand le report n’était qu’un accord politique : un règlement différé n’est pas un risque différé — c’est du temps calme pour construire avant que la file d’attente ne se forme chez les organismes certificateurs.
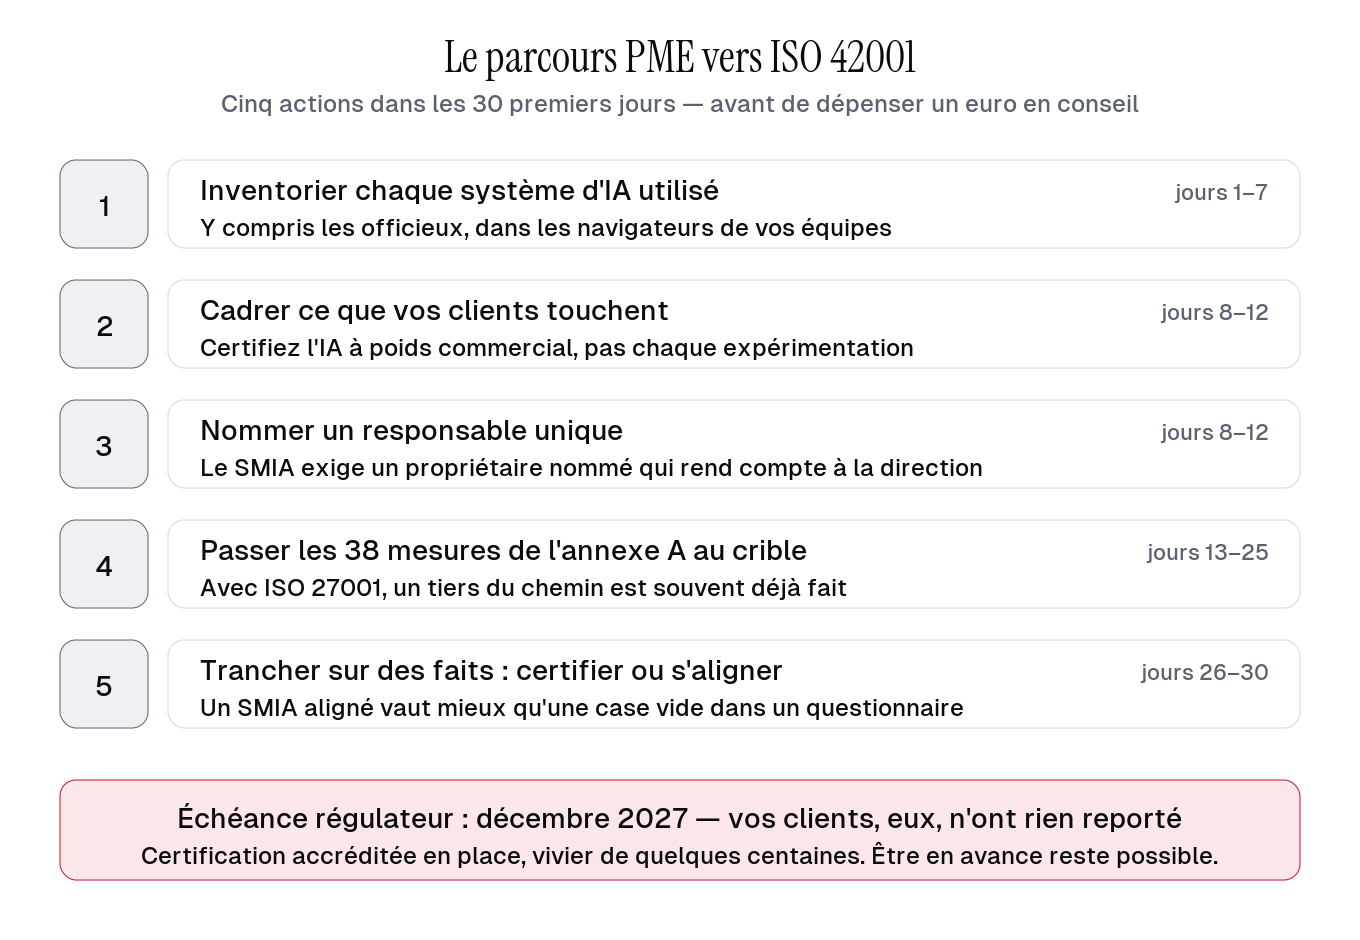 Les 30 premiers jours : cinq actions, sans consultant — et une décision de certification prise sur des faits, pas à l’instinct.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.