

Formation & sensibilisation
Le pare-feu humain : transformer vos collaborateurs de maillon le plus faible en première ligne de défense
Plus de 90 % des violations commencent par une erreur humaine. Traitez vos collaborateurs comme un contrôle de sécurité dans lequel investir, pas comme un problème à atténuer.
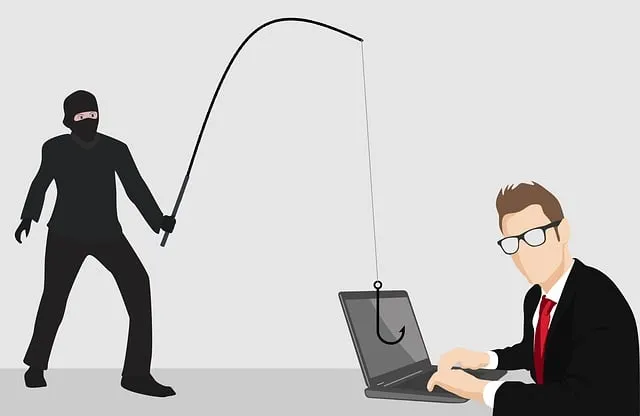
Vous pouvez déployer les pare-feux les plus sophistiqués, mettre en place un chiffrement de niveau militaire, et surveiller votre réseau avec les systèmes de détection de menaces les plus avancés. Mais rien de tout cela n’a d’importance si un collaborateur clique sur un lien malveillant dans un email de phishing convaincant.
Les statistiques sont édifiantes : plus de 90 % des cyberattaques réussies commencent par une erreur humaine. Un lien cliqué. Un mot de passe partagé. Un ordinateur portable perdu. Une clé USB branchée au mauvais port. Un email envoyé au mauvais destinataire. Chaque contrôle technologique que vous mettez en place peut être contourné par un seul moment d’erreur ou de manipulation.
C’est pourquoi les professionnels de la sécurité ont traditionnellement qualifié les collaborateurs de « maillon le plus faible » de la chaîne de sécurité. C’est techniquement exact, mais c’est aussi défaitiste. Cela traite la faillibilité humaine comme un problème insurmontable plutôt qu’une opportunité.
Voici le changement de paradigme qui transforme les programmes de sécurité : vos collaborateurs ne sont pas votre maillon le plus faible — ce sont votre contrôle de sécurité le plus précieux, le plus évolutif et le plus adaptatif. Il faut juste investir en eux comme vous investissez dans la technologie.
Comprendre pourquoi les humains sont ciblés
Avant de parler solutions, il faut comprendre pourquoi les attaquants se concentrent sur les personnes plutôt que sur la technologie :
- L’ingénierie sociale est plus facile que l’exploitation technique. Percer un pare-feu correctement configuré exige des compétences techniques sophistiquées. Convaincre quelqu’un de cliquer sur un lien ou partager son mot de passe demande de comprendre la psychologie humaine. Les attaquants ont réalisé que manipuler les gens est bien plus efficace qu’exploiter du code.
- Les gens ont un accès légitime. Quand des attaquants compromettent un compte, ils n’ont pas à contourner les contrôles de sécurité — ils utilisent des identifiants valides et un accès autorisé. Le système de sécurité les voit comme un utilisateur de confiance, pas un intrus.
- Les humains sont inconstants. La technologie applique les règles de la même façon à chaque fois. Les humains ont de bons et de mauvais jours. Ils sont distraits, stressés, pressés, fatigués, ou tout simplement inattentifs. Les attaquants exploitent ces moments de vulnérabilité.
- Les gens veulent rendre service. L’ingénierie sociale fonctionne souvent parce que les collaborateurs veulent bien faire leur travail. Un email qui semble provenir du PDG demandant des informations urgentes déclenche le désir de répondre vite — même si les protocoles normaux soulèveraient des alertes.
- La formation à la sécurité est souvent inadéquate. De nombreuses organisations dispensent une formation annuelle « pour cocher la case » que les collaborateurs cliquent sans engagement ni rétention. Un slide deck ennuyeux par an ne crée pas de changement de comportement durable.
La bonne nouvelle ? Ces mêmes caractéristiques humaines qui rendent les gens vulnérables peuvent aussi les rendre incroyablement efficaces pour détecter et arrêter les attaques — s’ils sont correctement formés et habilités.
À quoi ressemble une vraie sensibilisation à la sécurité
La formation traditionnelle échoue parce qu’elle traite la sécurité comme une exigence de conformité plutôt que comme une compétence critique. Les programmes efficaces s’y prennent autrement :
- Continue, pas annuelle. La sensibilisation n’est pas un événement — c’est un programme continu. Des sessions courtes et fréquentes créent une meilleure rétention que de longues présentations annuelles. Pensez modules mensuels de 10 minutes plutôt que sessions annuelles de 2 heures.
- Pertinente et contextuelle. Une formation générique sur des menaces abstraites ne marque pas. La formation doit utiliser des exemples réels de votre secteur, référencer des attaques récentes, et traiter les scénarios spécifiques que les collaborateurs rencontrent au quotidien.
- Engageante, pas ennuyeuse. Scénarios interactifs, simulations, gamification et exemples concrets rendent la formation mémorable. Les gens retiennent les histoires et les expériences, pas les puces sur des slides.
- Testée, pas seulement enseignée. Les programmes efficaces incluent des simulations de phishing, des tests d’ingénierie sociale et des exercices pratiques qui vérifient que les collaborateurs peuvent réellement appliquer ce qu’ils ont appris.
- Renforcement positif, pas punition. Quand des collaborateurs échouent à des tests simulés, traitez-le comme une opportunité d’apprentissage, pas comme une question disciplinaire. Le blâme et la honte créent une culture où les gens cachent leurs erreurs au lieu de les signaler.
- Mesurée par le changement de comportement, pas les taux de complétion. Ne mesurez pas le succès au nombre de collaborateurs ayant complété le module. Mesurez-le par la réduction des simulations de phishing réussies, l’augmentation des emails suspects signalés et l’amélioration des pratiques d’hygiène.
Construire votre pare-feu humain : stratégies pratiques
1. Rendre la sécurité personnelle et pertinente
Les collaborateurs s’intéressent davantage à la sécurité quand ils comprennent comment elle les affecte personnellement, pas seulement l’organisation. La formation doit couvrir :
- Comment les mêmes tactiques utilisées contre l’entreprise servent à voler identités personnelles, comptes bancaires et profils sociaux.
- Les conséquences réelles des violations : perte d’emploi, responsabilité juridique, atteinte à la réputation.
- Comment les bonnes pratiques au travail protègent leurs familles et leur vie personnelle.
2. Enseigner la reconnaissance de schémas, pas la mémorisation
Ne forcez pas les collaborateurs à mémoriser des listes interminables d’indicateurs. Apprenez-leur plutôt à reconnaître des schémas :
- Urgence inattendue ou pression à agir vite.
- Demandes qui contournent les procédures normales.
- Incohérences entre l’expéditeur et le contenu (PDG demandant des cartes cadeaux).
- Salutations génériques dans des messages prétendument personnalisés.
- Liens dont la destination ne correspond pas au texte.
- Pièces jointes ou demandes hors du contexte habituel.
3. Donner aux collaborateurs le pouvoir de questionner et vérifier
Créez une culture où questionner les demandes suspectes est encouragé et récompensé :
- Établissez des procédures de vérification claires pour les demandes sensibles (transferts financiers, partage d’identifiants, accès aux données).
- Facilitez la vérification par canaux alternatifs (si l’email dit « PDG », appelez-le directement).
- Reconnaissez publiquement les collaborateurs qui détectent et signalent des activités suspectes.
- Ne punissez jamais un collaborateur qui demande « est-ce légitime ? ».
4. Simplifier les comportements sécurisés
Si la sécurité est compliquée ou peu pratique, les gens trouveront des contournements. Faites des pratiques sécurisées le chemin le plus simple :
- Déployez des gestionnaires de mots de passe pour que les collaborateurs n’aient pas à mémoriser des mots de passe complexes.
- Rendez l’authentification multifacteur aussi fluide que possible (notifications push plus simples que codes à taper).
- Fournissez des consignes claires sur le traitement des données sensibles.
- Faites du signalement d’activité suspecte une opération en un clic (un bouton dans le client email qui transfère le message à l’équipe sécurité).
5. Créer des champions de la sécurité
Identifiez des collaborateurs enthousiastes dans différents départements et faites-en des champions :
- Donnez-leur une formation sécurité plus approfondie.
- Habilitez-les à répondre aux questions sécurité de leurs collègues.
- Utilisez-les pour renforcer la formation entre les sessions formelles.
- Reconnaissez publiquement leur contribution.
6. Pratiquer des scénarios réalistes
Des exercices et simulations réguliers préparent les collaborateurs aux attaques réelles :
- Conduisez des campagnes de phishing simulées de sophistication croissante.
- Organisez des exercices de cellule de crise où les équipes répondent à des incidents hypothétiques.
- Testez la sécurité physique avec des scénarios simulés de tailgating ou de matériel perdu.
- Pratiquez les procédures de télétravail sécurisé.
7. Intégrer la sécurité dans l’onboarding et la culture
La sécurité ne doit pas être une réflexion après coup — elle doit faire partie de la culture organisationnelle dès le premier jour :
- Incluez la sensibilisation dans l’onboarding des nouveaux arrivants.
- Faites de la sécurité un volet de la formation par rôle (les équipes financières ont besoin d’une formation différente des équipes commerciales).
- Référencez la sécurité dans les communications internes, pas seulement pendant les formations.
- Faites en sorte que la direction modèle visiblement les bonnes pratiques.
Mesurer le succès : au-delà des taux de complétion
Comment savez-vous si votre pare-feu humain fonctionne ? Suivez les indicateurs qui comptent :
- Taux de clics sur phishing simulé. Conduisez des campagnes régulières et suivez l’amélioration dans le temps. Le succès se mesure par la baisse des clics et la hausse des signalements.
- Volume de signalements d’incidents. Contre-intuitivement, une augmentation des emails suspects signalés est souvent un signe positif — cela signifie que les collaborateurs sont plus vigilants et cherchent activement les menaces.
- Délai de signalement. À quelle vitesse les collaborateurs signalent-ils l’activité suspecte ? Un signalement plus rapide réduit le temps d’exposition à l’attaquant.
- Comportement sécurité dans les audits. Pendant les évaluations, observez si les collaborateurs suivent les pratiques sécurisées sans être incités (verrouillage de session, vérification des visiteurs, contrôle des demandes).
- Données d’incident réelles. Au final, le succès se mesure à la prévention des attaques réelles ou à leur détection rapide.
Pourquoi la plupart des programmes de sensibilisation échouent
La plupart des PME peinent à construire des programmes efficaces parce que :
- Elles manquent d’expertise en pédagogie pour adultes, psychologie comportementale et conception de formation sécurité.
- Elles n’ont pas le temps de développer du contenu sur mesure pertinent pour leur secteur et leur culture.
- Elles ne peuvent pas maintenir la formation à jour face à l’évolution des menaces.
- Elles peinent à mesurer l’efficacité et à s’améliorer en continu.
C’est précisément où nos services de formation et sensibilisation apportent de la valeur. Nous ne livrons pas de formation générique — nous construisons des programmes personnalisés qui traitent les risques spécifiques à votre secteur, engagent vos collaborateurs avec du contenu pertinent, incluent des simulations réalistes, mesurent le changement de comportement et évoluent avec les menaces.
Notre service de RSSI Virtuel garantit que la sensibilisation s’intègre à votre programme sécurité plus large, tandis que notre expertise conformité assure que la formation satisfait aux exigences réglementaires (RGPD, NIS2, ISO 27001, PCI DSS exigent tous une sensibilisation à la sécurité).
La conclusion : votre meilleure défense est déjà sur la paie
Vous avez déjà investi dans le recrutement de personnes talentueuses et capables. Elles résolvent des problèmes complexes, construisent des relations clients et font avancer votre activité. Elles sont absolument capables de reconnaître et d’arrêter les cyberattaques — si vous leur donnez la formation, les outils et le pouvoir dont elles ont besoin.
La technologie sera toujours critique pour la sécurité. Mais la technologie seule n’a jamais arrêté un attaquant déterminé. Les outils de sécurité les plus sophistiqués au monde ne valent rien si les personnes qui les utilisent ne comprennent pas comment ni pourquoi.
Votre pare-feu humain n’est pas une faiblesse à accepter. C’est une force à développer.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.