

Assurance cyber
La cyber-assurance ne suffit pas : ce que les assureurs ne vous diront pas sur votre couverture
Un contrat cyber paie sur ce que vous avez déclaré, pas sur ce que vous croyez avoir acheté. Ses exclusions, la plainte sous 72 h et un contrôle en 30 minutes.
« Nous sommes assurés. » C’est souvent la première phrase d’un comité de direction après un incident. La seconde arrive quelques semaines plus tard, quand l’assureur demande la preuve que l’authentification multifacteur était bien active sur l’accès distant, comme le questionnaire de souscription l’affirmait.
Ce scénario a un précédent connu. En mai 2022, International Control Services, une entreprise de l’Illinois, est victime d’un rançongiciel. Son assureur, Travelers, ne conteste pas l’attaque : il saisit le tribunal à propos du questionnaire. ICS y avait déclaré exiger l’authentification multifacteur pour accéder à la messagerie et, selon Travelers, sur ses autres systèmes. Travelers soutient qu’elle ne protégeait en réalité que le pare-feu. Sept semaines après l’assignation, les deux parties demandent au tribunal de tenir le contrat d’un million de dollars pour nul depuis l’origine.
C’est l’écart de couverture que les mises en garde habituelles oublient. Les assureurs disent ce qu’ils ne couvrent pas. Ils l’écrivent : dans les exclusions, dans les sous-limites et surtout dans le questionnaire de sécurité rempli avant le devis. Un contrat cyber paie sur ce que vous avez déclaré, pas sur ce que vous croyez avoir acheté. Le sinistre refusé sur une déclaration est celui que personne ne voit venir, parce que l’entreprise a écrit elle-même l’écart.
Le questionnaire fait partie du contrat
Avant tout devis, l’assureur pose une série de questions de sécurité. L’authentification multifacteur est-elle imposée sur l’accès distant et les comptes administrateurs ? Les sauvegardes sont-elles hors ligne ou immuables ? Un outil de détection est-il déployé sur les postes, et surveillé ? En combien de temps les correctifs critiques sont-ils appliqués ? Vos réponses fixent la prime et la décision d’assurer. Après un incident, elles deviennent l’étalon du sinistre.
Le code des assurances en tire les conséquences. L’article L. 113-2 oblige l’assuré à répondre exactement aux questions posées par l’assureur. Si une fausse déclaration est intentionnelle et a changé l’opinion de l’assureur sur le risque, l’article L. 113-8 frappe le contrat de nullité, et l’assureur conserve les primes, même si l’inexactitude n’a joué aucun rôle dans le sinistre. Si la réponse était inexacte de bonne foi et que l’erreur n’apparaît qu’après le sinistre, l’article L. 113-9 réduit l’indemnité en proportion de la prime qui aurait dû être payée.
C’est le cas de bonne foi qui est fréquent. Personne n’a menti. L’authentification multifacteur était active sur la messagerie le jour de la signature, et le VPN devait suivre. La sauvegarde « hors ligne » est un NAS joint au même domaine que tout le reste. L’outil de détection est installé, et ses alertes arrivent dans une boîte que personne ne lit. Le délai de correctifs déclaré est celui de la politique écrite, jamais mesuré. Chaque réponse était à peu près vraie le jour où quelqu’un l’a cochée. Après un incident, l’expert mandaté vérifie si elle l’était le jour de l’attaque.
Ce qu’un contrat cyber paie vraiment
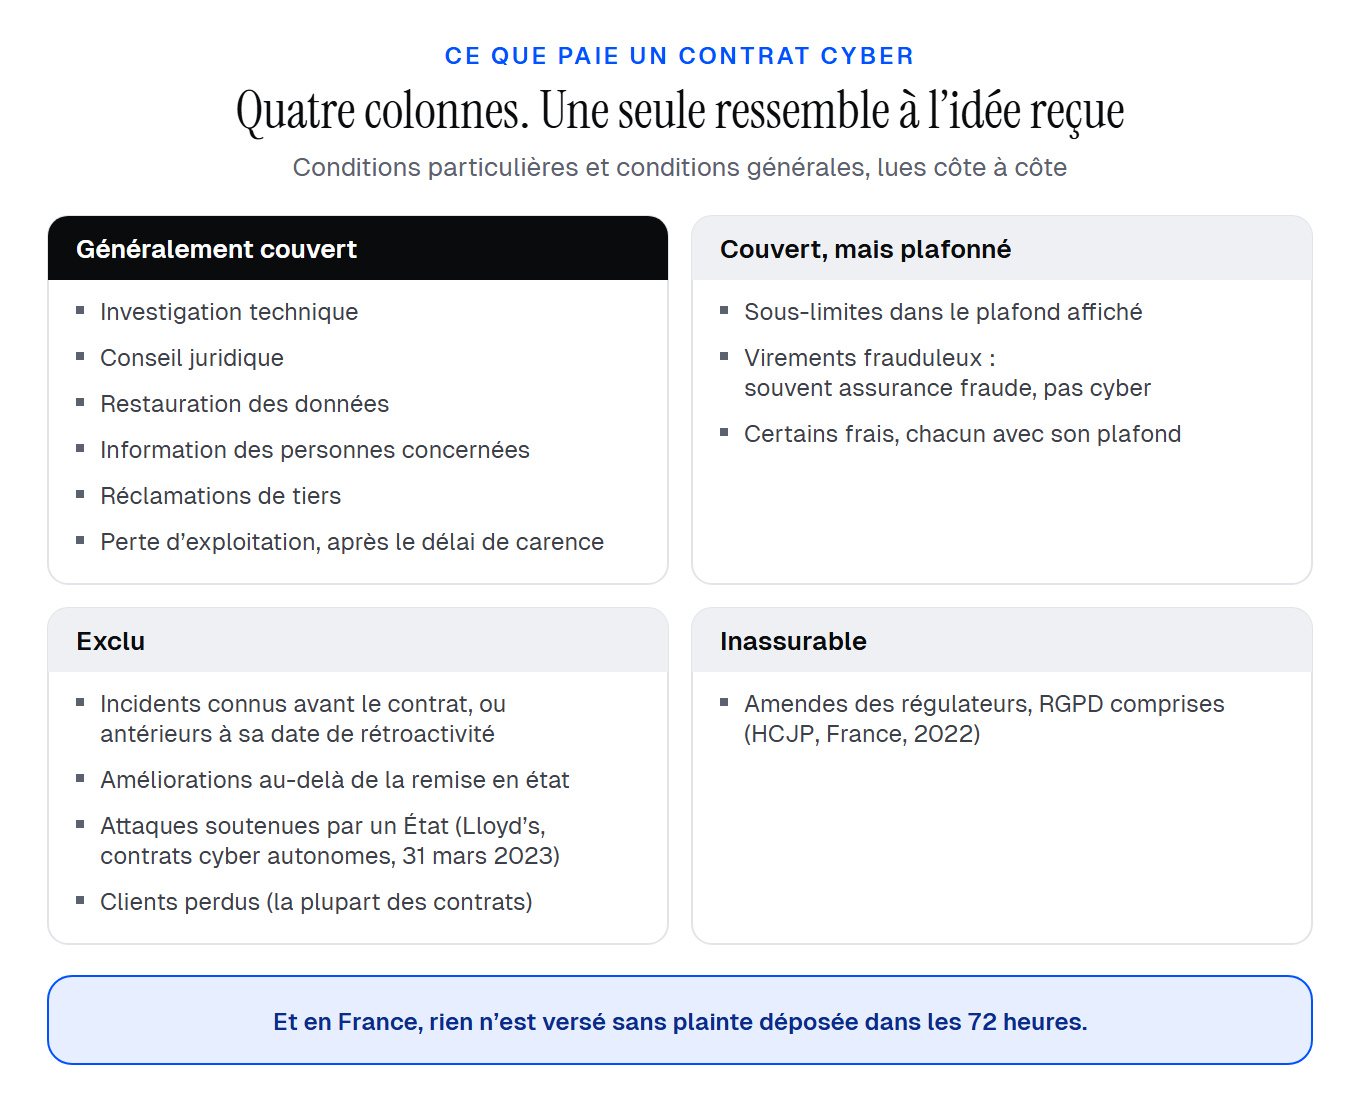 Lisez les conditions particulières et les conditions générales côte à côte : la couverture se range en quatre colonnes. Seule la première correspond à ce que la plupart des acheteurs imaginent.
Généralement couvert. Les frais de réponse : investigation technique, conseil juridique, restauration des données, information des personnes concernées, réclamations de tiers. La perte d’exploitation pendant l’arrêt des systèmes est en général couverte aussi, mais seulement après un délai de carence exprimé en heures dans vos conditions particulières.
Couvert, mais plafonné. Des sous-limites s’appliquent à l’intérieur du plafond affiché. Celle qui surprend le plus les directions financières est la fraude. Un virement vers le compte d’un escroc après un faux courriel de fournisseur relève en général d’une assurance fraude plutôt que du contrat cyber, quand il est assuré. Nous détaillons qui paie dans chaque cas dans notre article sur la fraude au faux fournisseur et au faux président.
Exclu. Les incidents connus de vous avant la prise d’effet du contrat, ou commencés avant sa date de rétroactivité. Les améliorations qui vont au-delà de la remise en l’état. Et les attaques attribuées à un État. Les exclusions de guerre écrites pour des armées s’appliquaient mal aux logiciels malveillants, et Merck a gagné son litige NotPetya sur ce point devant une cour d’appel du New Jersey en mai 2023. Le marché avait déjà réagi : depuis le 31 mars 2023, le Lloyd’s impose à ses syndicats une exclusion des cyberattaques soutenues par un État dans les contrats cyber autonomes, avec une méthode convenue pour attribuer l’attaque.
Inassurable. Les sanctions des régulateurs. En 2022, le Haut Comité Juridique de la Place financière de Paris a conclu que les amendes administratives et toute sanction pécuniaire, amendes RGPD comprises, ne peuvent pas être assurées en l’état du droit. Son raisonnement vise les amendes administratives en général : nous ne nous attendons pas à ce qu’un contrat français paie une amende NIS2 une fois la loi en vigueur. Et la plupart des contrats ne paient rien pour les clients qui partent.
La plainte sous 72 heures
Depuis le 24 avril 2023, l’article L. 12-10-1 du code des assurances subordonne tout versement au titre d’une garantie cyber à une condition : la victime doit déposer plainte auprès des autorités compétentes au plus tard 72 heures après avoir eu connaissance de l’atteinte. La règle vaut pour les personnes morales et pour les personnes physiques dans le cadre de leur activité professionnelle, pour les pertes causées par les atteintes aux systèmes de traitement automatisé de données des articles 323-1 à 323-3-1 du code pénal : intrusion, entrave, altération des données.
Soixante-douze heures, c’est aussi le délai du RGPD pour notifier une violation de données personnelles à la CNIL. Le pire week-end de l’année déclenche donc deux horloges à la fois, et la plainte est l’étape qu’un plan de réponse oublie le plus facilement. Inscrivez-la dans le vôtre : qui la dépose, où, avec quels éléments prêts. Nous montrons comment les délais réglementaires s’articulent dans un incident, trois régulateurs.
En Belgique, au Luxembourg ou en Suisse, cette règle française ne s’applique pas, mais chaque contrat fixe ses propres conditions de déclaration : en combien de temps prévenir l’assureur, quel numéro appeler, quels prestataires engager sans accord préalable. Lisez-les avant l’incident, pas pendant.
Ce qui reste à la direction
L’assurance déplace une partie du coût d’un incident. Elle ne déplace pas les décisions qui le précèdent. Là où NIS2 est en vigueur — en Belgique, en Allemagne et au Luxembourg notamment —, l’article 20 ajoute deux obligations distinctes : l’organe de direction doit approuver les mesures de gestion des risques en matière de cybersécurité et superviser leur mise en œuvre, et il peut être tenu responsable des violations de l’article 21 par l’entité. L’assurance ne prend pas en charge la supervision et, en France, elle ne peut pas non plus payer une amende administrative. En France, la transposition n’est toujours pas faite fin octobre 2026 : le projet de loi Résilience a été retiré de l’ordre du jour de l’Assemblée nationale le 6 octobre, sans nouvelle date.
Le niveau de couverture est lui aussi une décision de direction. L’étude LUCY 2026 de l’AMRAE situe la capacité moyenne d’une entreprise française réalisant 10 à 50 millions d’euros de chiffre d’affaires à 1,4 million d’euros en 2025, avec une franchise moyenne d’environ 11 000 euros, et cette capacité moyenne a baissé d’un cinquième sur l’année. Les sinistres sont bien réels : les assureurs de l’étude ont versé 83,2 millions d’euros sur 1 251 sinistres en 2025, 53 % de plus qu’en 2024. Mettez 1,4 million d’euros en face de votre propre estimation de deux semaines d’arrêt, d’une équipe d’investigation et d’une reconstruction, et décidez en connaissance de cause de ce que vous gardez à votre charge.
Un contrôle des déclarations en 30 minutes
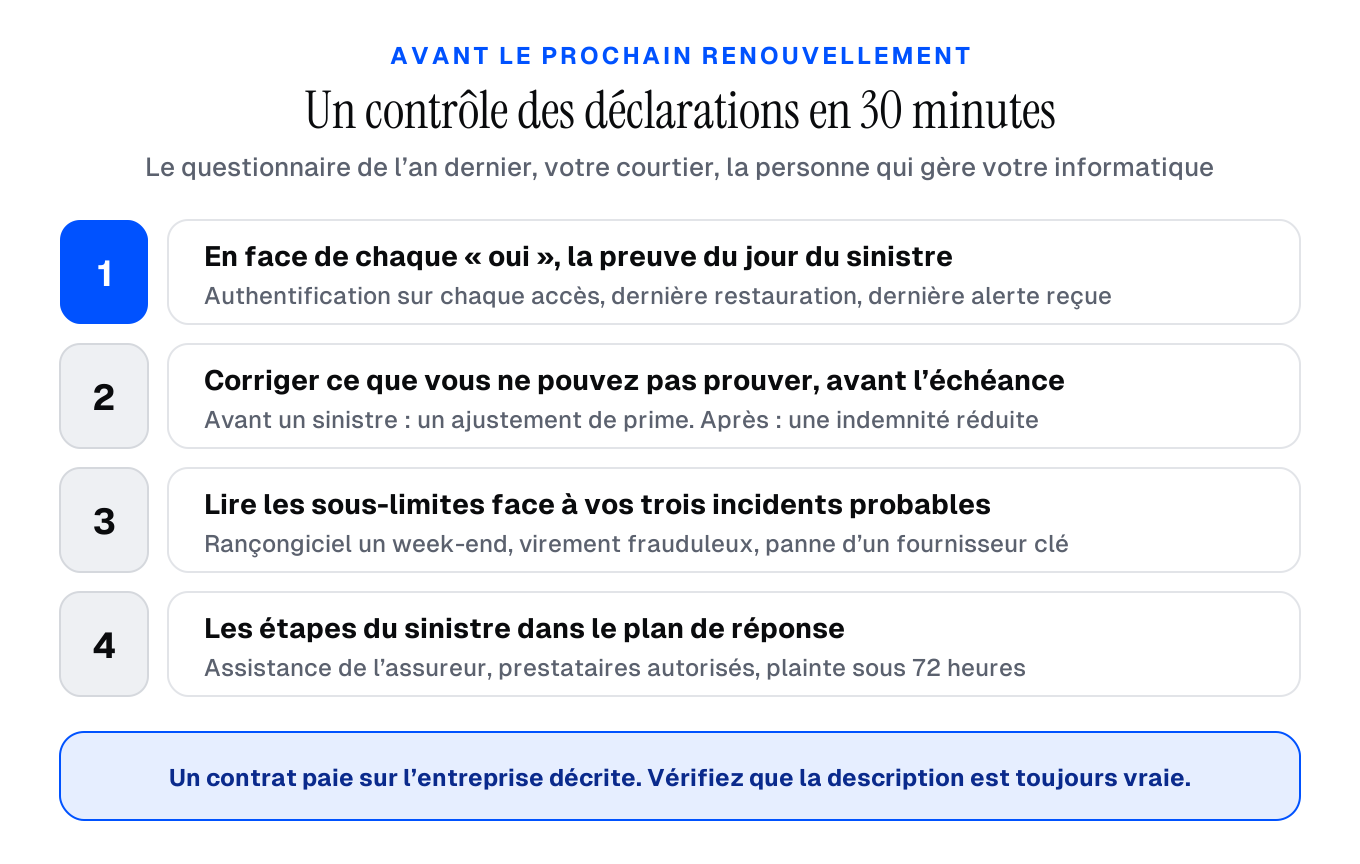 Un contrôle des déclarations en 30 minutes : chaque « oui » du questionnaire, en face de la preuve que vous montreriez le jour du sinistre.
Demandez à votre courtier le questionnaire de souscription de l’an dernier et parcourez-le avec la personne qui gère votre informatique.
- En face de chaque « oui », notez la preuve que vous montreriez le jour du sinistre. Authentification multifacteur : la liste de tous les accès distants et comptes administrateurs, avec l’authentification imposée sur chacun. Sauvegardes : la date de la dernière restauration depuis la copie hors ligne. Détection : qui a reçu la dernière alerte, et quand.
- Corrigez toute réponse que vous ne pouvez pas prouver, avant le renouvellement. Selon l’article L. 113-9, une inexactitude constatée avant tout sinistre conduit à un ajustement de prime ou, au pire, à la résiliation. Constatée après un sinistre, elle réduit l’indemnité.
- Lisez les sous-limites face à vos trois incidents les plus probables : un rançongiciel un week-end, un virement frauduleux, la panne d’un fournisseur clé. Notez ce que chacun rapporterait et ce qui resterait à votre charge.
- Inscrivez les étapes du sinistre dans le plan de réponse : le numéro d’assistance de l’assureur, les prestataires que vous pouvez engager sans accord, et, en France, la plainte sous 72 heures.
Rien de tout cela ne demande un achat. Il faut seulement que quelqu’un qui n’a pas rempli le questionnaire le vérifie. Cette indépendance est au cœur de nos audits internes, et tenir ces réponses à jour à chaque renouvellement fait partie du rôle de notre RSSI externalisé.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.