Gestion des risques
Combien une PME doit-elle consacrer à la cybersécurité ? Les référentiels répondent en pourcentages. Il vous faut un chiffre.
Les référentiels annoncent 9 à 11 % du budget IT pour la sécurité. Ce qu'une entreprise de 50, 150 ou 500 salariés devrait budgéter, en euros.
Quelque part entre le renouvellement de l’assurance cyber et le troisième questionnaire de sécurité envoyé par un client, chaque conseil d’administration de PME arrive à la même question : combien devrions-nous réellement dépenser ? Interrogez cinq conseillers, vous obtiendrez cinq pourcentages — du budget informatique, du chiffre d’affaires, de la « dépense numérique ». Tous issus d’études sérieuses. Aucun construit pour une entreprise de votre taille. Les pourcentages sont l’outil de planification des grands groupes ; comme cible pour une entreprise de 50 personnes, ils ne servent presque à rien. Ces chiffres ne sont pas faux — ils répondent à la question d’une autre entreprise. Cet article vous donne les chiffres qui se cachent derrière, les raisons pour lesquelles ils trompent, et les fourchettes en euros que nous utilisons vraiment.
Ce que disent vraiment les référentiels
Quatre enquêtes largement citées dominent la conversation — et elles divergent, parce qu’elles mesurent des populations différentes.
| Source (édition) | Chiffre phare | Qui a été interrogé |
|---|---|---|
| IANS / Artico Security Budget Benchmark (2025) | 10,9 % du budget IT, en recul depuis 11,9 % ; 0,69 % du CA en moyenne | 587 RSSI, dont 87 % dans des entreprises de plus de 100 M$ de CA et 88 % aux États-Unis |
| ENISA NIS Investments (2025) | 9 % du budget IT ; dépense médiane de 1,5 M€ | 1 080 organisations UE des secteurs hautement critiques NIS2 |
| Baromètre CESIN / OpinionWay (2026, 11e éd.) | 42 % des entreprises consacrent 5 % ou plus du budget IT, contre 48 % un an plus tôt | 397 organisations françaises, surtout grandes entreprises et ETI |
| CrowdStrike State of SMB Cybersecurity (2025) | Plus de la moitié des structures de moins de 50 salariés consacrent moins de 1 % de leur budget annuel ; 6,5 % jugent leur budget suffisant | 291 professionnels de PME américaines, de 1 à 249 salariés |
Lisez la troisième colonne avant la deuxième. Si votre entreprise a une équipe sécurité, un contrat SOC et une dépense médiane de 1,5 M€, le chiffre de l’ENISA vous décrit. Si elle compte 40 salariés et un prestataire informatique externalisé, l’enquête la plus proche de vous est celle de CrowdStrike — américaine, mais elle constate que plus de la moitié des structures de moins de 50 salariés consacrent moins d’un pour cent de leur budget annuel à la sécurité.
Un détail de la première ligne mérite plus d’attention qu’on ne lui en accorde. Le référentiel grands comptes ne s’est pas stabilisé à 10,9 % : il y est tombé, depuis 11,9 %, interrompant cinq années de hausse, sur une croissance budgétaire de 4 %, la plus faible en cinq ans. Un référentiel qui recule lui-même est un mauvais point d’ancrage pour un plancher.
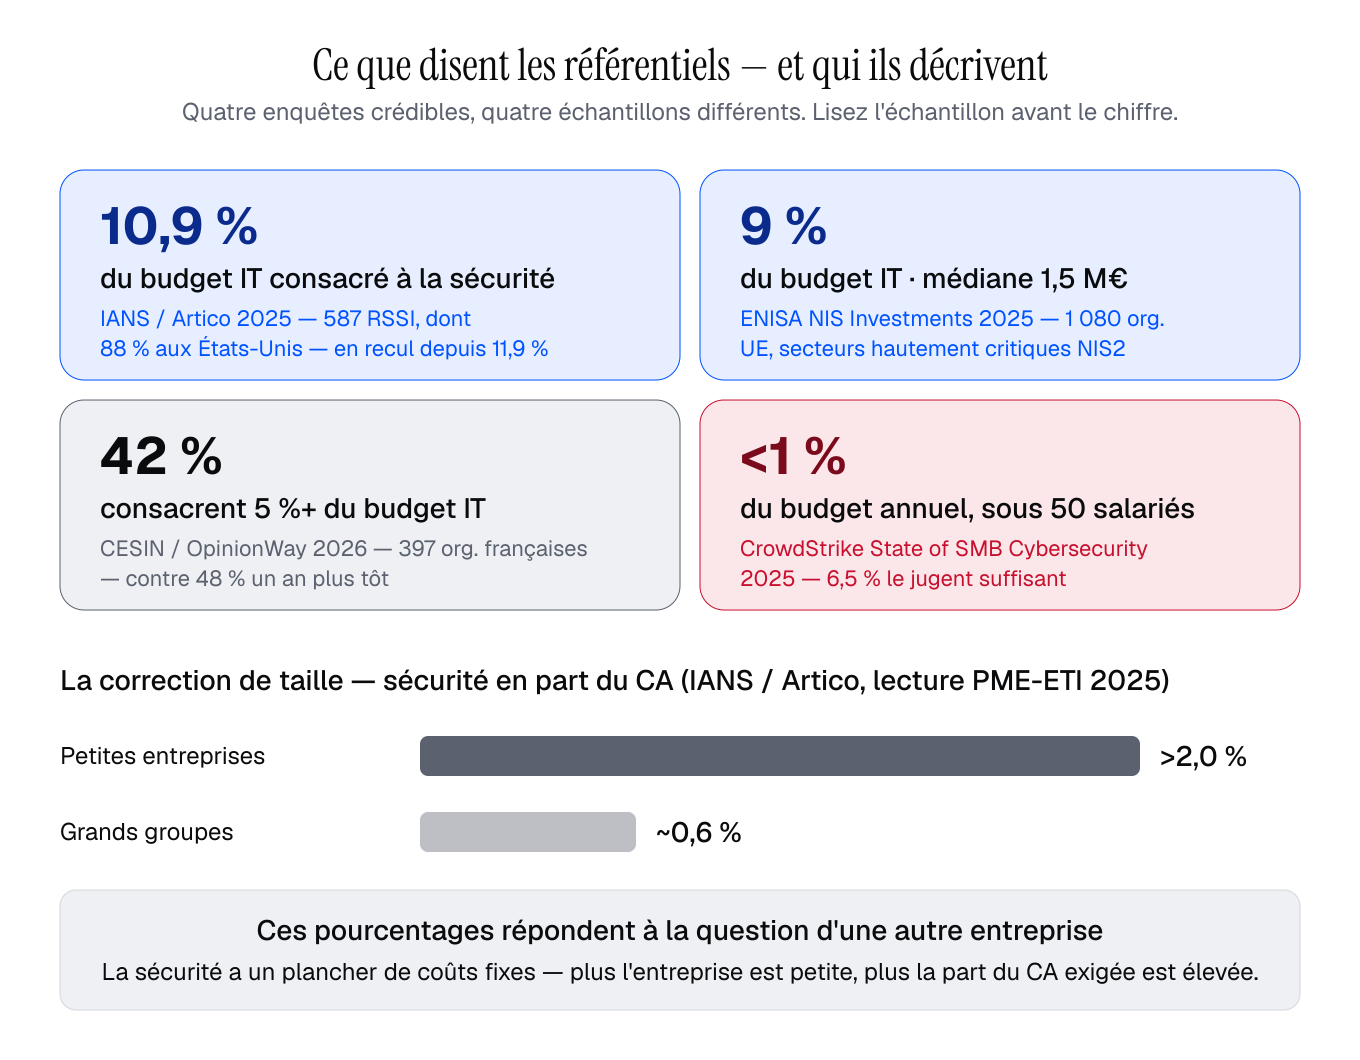 Quatre enquêtes crédibles, quatre réponses différentes — parce que quatre échantillons différents. Plus l’entreprise est petite, plus la part du chiffre d’affaires exigée par la sécurité est élevée.
Pourquoi les pourcentages trompent les petites entreprises
Trois raisons, toutes mécaniques plutôt que polémiques.
La sécurité a un plancher de coûts fixes. Le MFA, la détection managée, des sauvegardes testées et quelqu’un de compétent pour faire tourner l’ensemble coûtent à peu près la même chose à 60 salariés qu’à 600. Rapporté à un petit chiffre d’affaires, ce plancher représente un gros pourcentage ; rapporté à un grand, une erreur d’arrondi. La lecture 2025 que IANS et Artico consacrent aux RSSI de PME et d’ETI — une publication distincte du benchmark à 587 RSSI cité plus haut — le montre précisément : les plus petites entreprises consacrent plus de 2 % de leur chiffre d’affaires à la sécurité, quand les plus grandes tournent plutôt autour de 0,6 %. Mêmes contrôles, dénominateur différent.
Votre budget informatique est un dénominateur flou. « 10 % du budget IT » suppose une ligne budgétaire IT propre. La plupart des PME font tourner leur informatique entre un prestataire externe, des abonnements SaaS éparpillés dans les services et une personne en interne déjà débordée. Dix pour cent d’un chiffre que personne ne sait énoncer, ce n’est pas une cible — c’est un alibi.
Les pourcentages, réduits à petite échelle, deviennent absurdes. Une entreprise de 3 M€ de chiffre d’affaires appliquant la moyenne grands comptes de 0,69 % du CA budgéterait 20 700 € par an pour tout — licences, services, formation, et l’aide extérieure dont elle aura besoin le jour où quelque chose tourne mal. Le calcul est juste, et la conclusion est fausse.
Ce que l’argent achète, dans l’ordre
Avant de demander combien, fixez l’ordre du quoi. La dépense de sécurité se construit en trois barreaux, et l’échelle ne fonctionne que gravie depuis le bas.
Barreau 1 — Les fondations. MFA partout, correctifs appliqués selon un calendrier, protection des postes, sauvegardes hors ligne testées, gestionnaire de mots de passe et sensibilisation des équipes. C’est la couche qui bat les attaques qui touchent réellement les PME — le phishing et les identifiants volés, pas les zero-days.
Barreau 2 — Détection et réponse. Quelqu’un qui surveille : un contrat de détection et réponse managées (MDR), facturé par utilisateur : le seul tarif public que nous avons trouvé revient à environ 20 $ par utilisateur et par mois, soit à peu près 1 000 $ par mois pour 50 postes et 3 000 $ pour 150, hors serveurs et remises de volume — plus un dispositif de réponse à incident répété au moins une fois.
Barreau 3 — Pilotage et assurance. Quelqu’un qui rend des comptes : un responsable sécurité qui assume les décisions de risque et rapporte à la direction, plus des audits internes indépendants périodiques pour vérifier que les deux premiers barreaux sont réels. Un RSSI à temps plein coûte environ 130 à 200 k€ par an tout compris en France, et en Suisse le seul salaire se situe entre 170 000 et 280 000 CHF ; un service RSSI externalisé (vRSSI) apporte la même responsabilité pour 2 500 à 8 500 €/mois.
Sauter des barreaux est l’échec classique : une plateforme EDR (barreau 2) que personne n’a configurée, achetée par une entreprise aux sauvegardes non testées (barreau 1) et sans propriétaire du risque (barreau 3).
Les fourchettes en euros, par taille d’entreprise
Ce sont nos fourchettes de planification, construites par le bas à partir de prix unitaires publiés — tarifs publics de MDR, guides de salaires de RSSI, taux journaliers des RSSI à temps partagé. Ce ne sont pas des données d’enquête : nous n’avons trouvé aucune enquête européenne ou française qui publie la dépense de sécurité en euros par taille d’entreprise entre 50 et 500 salariés, et c’est précisément ce vide qu’elles comblent. La lecture française la plus proche va dans le même sens : selon le baromètre 2025 de Cybermalveillance.gouv.fr, 77 % des TPE-PME consacrent moins de 2 000 € par an à la sécurité informatique — un échantillon dominé par les entreprises de moins de dix salariés. Montants annuels tout compris : licences, services, formation et expertise externe. Ils excluent les salaires des équipes informatiques ou sécurité internes, qu’une entreprise dotée de sa propre équipe sécurité porte en plus.
| Taille d’entreprise | Plancher (fondations bien tenues) | Défendable (+ détection & réponse) | Réglementé (+ pilotage & audit) |
|---|---|---|---|
| ~50 salariés | 15–30 k€ / an | 40–80 k€ / an | 70–130 k€ / an |
| ~150 salariés | 35–70 k€ / an | 90–180 k€ / an | 150–300 k€ / an |
| ~500 salariés | 100–200 k€ / an | 250–450 k€ / an | 400–700 k€ / an |
Deux vérifications de cohérence. Face au chiffre d’affaires : une entreprise de 150 personnes réalisant 20 M€ au niveau « défendable » atterrit à 0,45–0,9 % du CA — de part et d’autre de la moyenne IANS de 0,69 %, mais obtenue par le bas. Face à la menace : la dernière fois qu’IBM a publié une ventilation par effectif, la violation moyenne dans une organisation de moins de 500 salariés coûtait 3,31 M$ (2023). Son édition 2026 ne ventile plus par taille et situe la moyenne mondiale, toutes organisations confondues, à 4,99 M$. Dans les deux cas, à 50 et 150 salariés, tout le budget « défendable » coûte moins cher sur une décennie qu’une seule violation moyenne.
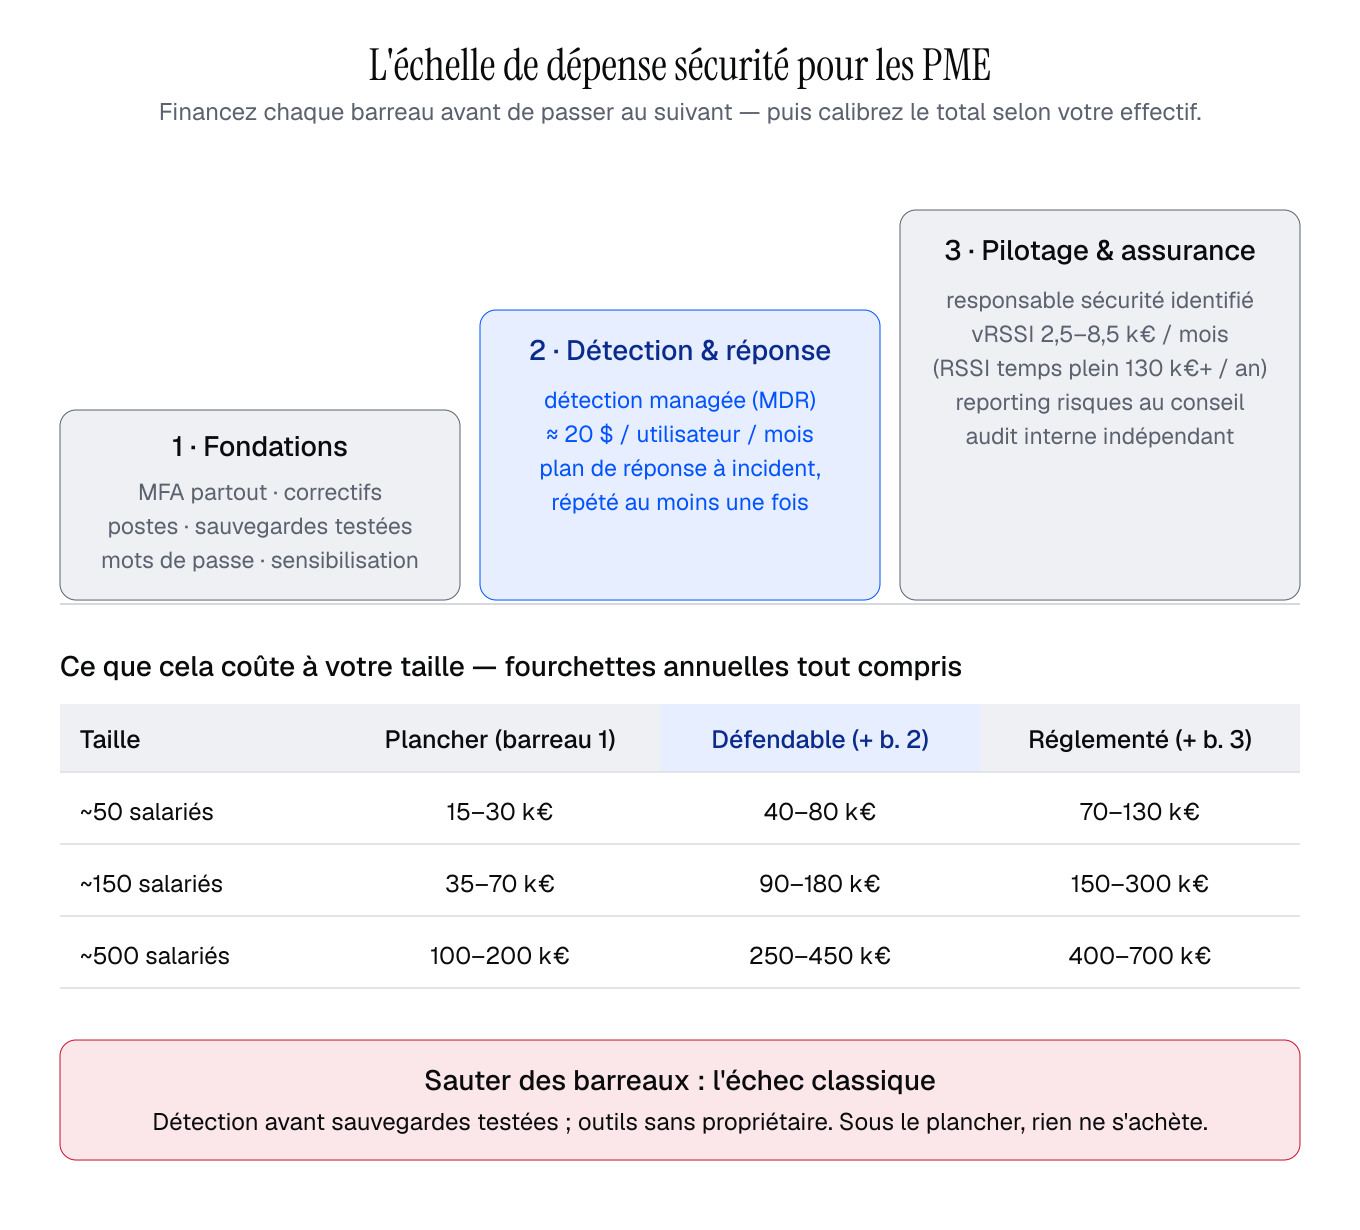 L’échelle de dépense en trois barreaux : financez entièrement chaque barreau avant de passer au suivant.
La réglementation a transformé le plancher en obligation
Si vous entrez dans le champ de NIS2 — et avec 18 secteurs couverts, c’est le cas de bien plus de PME qu’on ne le croit — la question budgétaire ne vous appartient plus entièrement. L’analyse d’impact de la Commission européenne projetait que les entités nouvellement concernées devraient augmenter leurs dépenses de sécurité informatique jusqu’à 22 % dans les années suivant immédiatement la mise en œuvre (12 % pour celles déjà soumises à NIS1). L’enquête d’investissement 2025 de l’ENISA confirme la traction : 70 % des organisations européennes citent la conformité réglementaire comme premier moteur de leur investissement sécurité. En France, la directive n’est toujours pas transposée — la loi résilience, adoptée par le Sénat, a été inscrite le 22 septembre 2026 à l’ordre du jour de la séance publique de l’Assemblée nationale, puis retirée le 6 octobre, sans nouvelle date ; les décrets d’application ne suivront qu’après son adoption définitive — mais l’ANSSI estime déjà entre 15 000 et 18 000 le nombre d’entités qui entreront dans le champ, contre environ 500 sous NIS1. MonEspaceNIS2 permet d’ores et déjà de tester son éligibilité et de se pré-enregistrer ; l’enregistrement ne deviendra obligatoire qu’après l’adoption de la loi et la publication de ses textes réglementaires d’application. Autrement dit : le budget se prépare maintenant, l’obligation arrive ensuite. Nos services de conformité NIS2 existent exactement pour cette conversation — la colonne « réglementé » ci-dessus correspond, de fait, à ce que coûtent les mesures de l’article 21 à l’échelle d’une PME. Budgéter en dessous n’est pas une décision d’économie ; c’est une décision de non-conformité, prise implicitement.
Le test des cinq questions
Les pourcentages répondent aux tableurs ; ces questions répondent à votre conseil. Qu’avons-nous dépensé en sécurité l’an dernier — un seul chiffre tout compris, licences et temps humain inclus ? Quel risque chaque ligne majeure réduit-elle — quelqu’un sait-il le nommer ? Les fondations sont-elles entièrement financées avant tout achat sophistiqué ? Le chiffre survivrait-il à la question d’un régulateur ou d’un client clé en audit ? Et qui le porte — une personne responsable, ou un calendrier de renouvellements ? Comme nous l’avons montré dans Ce qu’un RSSI externalisé fait vraiment au mois 1, au mois 3 et au mois 12, produire ce chiffre défendable devant le conseil est précisément un livrable du premier mois — cela ne prend pas un an, et cela ne commence pas par un achat.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.