Fraude au président
Faux fournisseur, faux président : une fraude sans malware.
Faux RIB, faux président : sans logiciel malveillant, vos outils ne la voient pas, et le droit européen vous laisse la perte. Cinq règles l’arrêtent.
Le courriel le plus coûteux que votre entreprise recevra cette année ne contiendra probablement ni lien piégé, ni pièce jointe piégée, ni logiciel malveillant. Il demandera quelque chose d’ordinaire — un paiement, un changement de coordonnées bancaires — sous l’identité de quelqu’un en qui vos équipes ont déjà confiance.
Les chiffres de la Banque de France en donnent le contexte. Selon le rapport 2025 de l’Observatoire de la sécurité des moyens de paiement (OSMP), publié en septembre 2026, la fraude au virement a progressé de 37 % en un an pour atteindre 485 millions d’euros. La fraude par manipulation — celle où le fraudeur amène la victime à ordonner ou valider elle-même le paiement — représente désormais 41,6 % du montant total des fraudes aux moyens de paiement, contre 32,1 % un an plus tôt. Côté entreprises, la police judiciaire (DNPJ) a été informée de 640 affaires de faux ordres de virement visant des personnes morales en 2025, pour 43 millions d’euros de préjudice.
L’échelle européenne répond à la question qui intéresse un conseil d’administration : qui paie. Dans l’Espace économique européen, les clients — pas les banques — ont supporté environ 85 % des pertes liées à la fraude au virement en 2024, selon le rapport conjoint de l’ABE et de la BCE.
La fraude au président et la fraude au faux fournisseur ne sont pas un problème de piratage que l’on règle en achetant un outil. Ce sont des failles de processus de paiement — et le droit européen a déjà décidé que ce processus, et la perte, sont les vôtres.
Un courriel sur de nouvelles coordonnées bancaires
Prenons un cas fictif, mais typique. Chez un distributeur de 120 salariés, une comptable fournisseurs reçoit une réponse dans un fil d’échanges ancien avec un fournisseur d’emballages. Même fil, même signature, numéros de facture exacts. En pièce jointe, un courrier à en-tête : le fournisseur a changé de banque, merci de mettre à jour son RIB avant la prochaine campagne de paiements.
La fiche fournisseur est modifiée. Le virement groupé du vendredi règle trois factures, 184 000 euros, sur le nouveau compte. Personne ne s’en aperçoit pendant 26 jours, jusqu’à la relance du vrai fournisseur. Entre-temps, l’argent a transité par deux autres comptes.
Rien n’a été piraté chez le distributeur. La messagerie du fournisseur avait été compromise des semaines plus tôt. L’attaquant a lu la correspondance, attendu les échéances, et écrit avec les mots du fournisseur, depuis le compte du fournisseur.
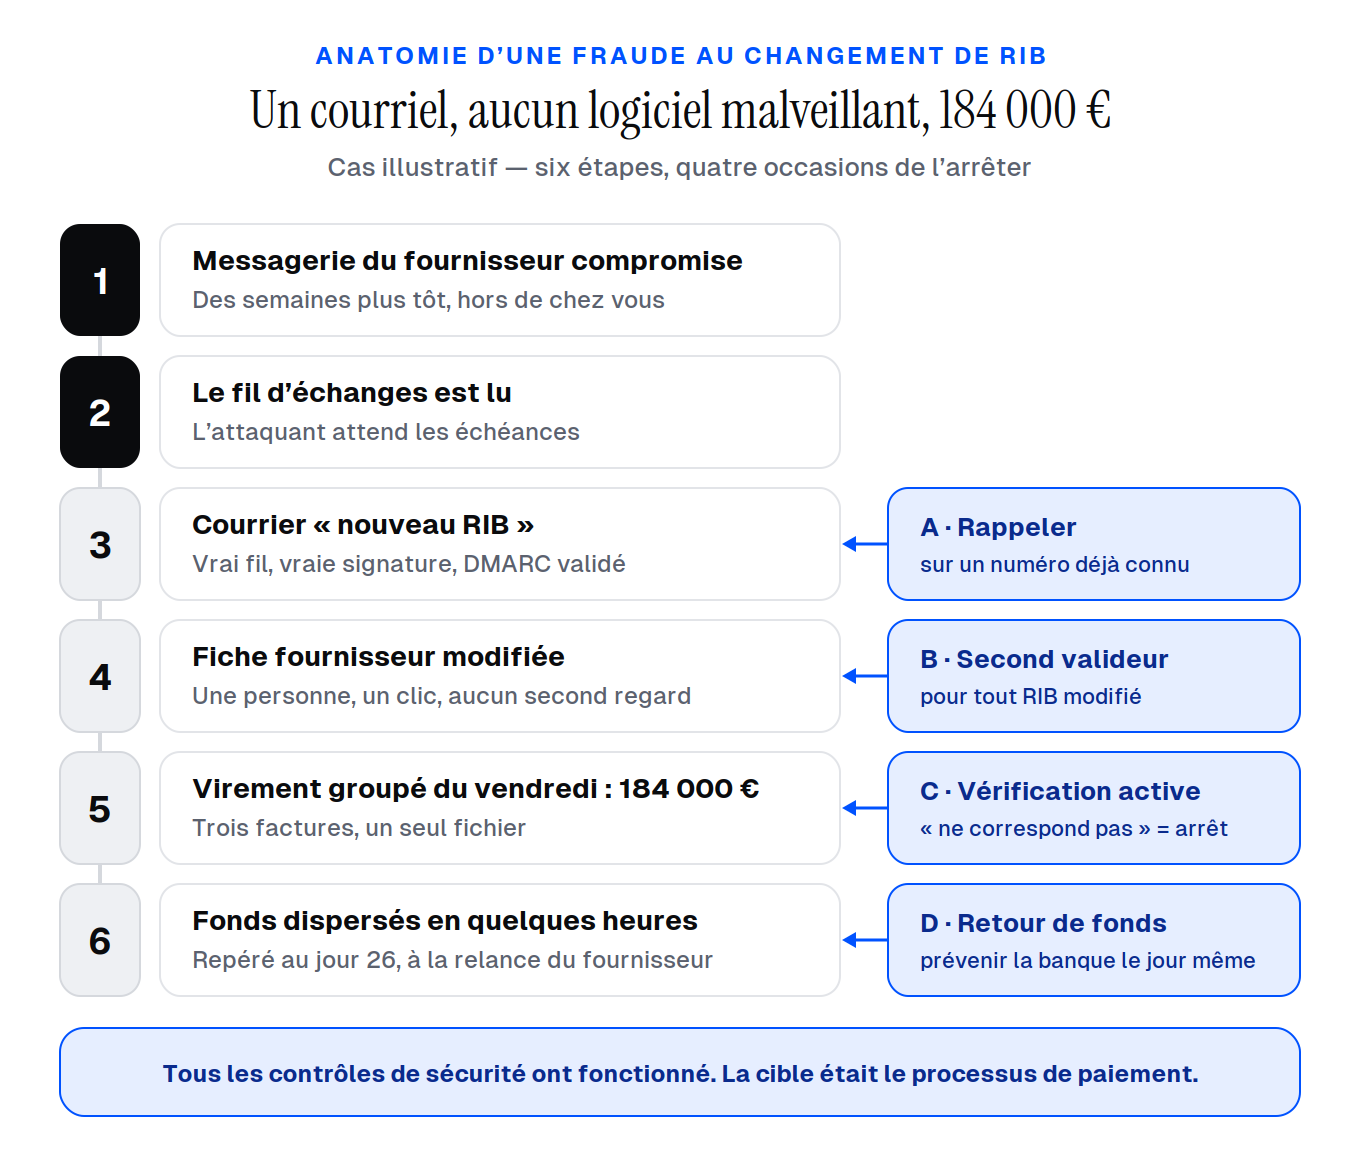 Un RIB modifié, six étapes, aucun logiciel malveillant — et quatre points où une règle l’arrête, ou laisse une chance de récupérer les fonds.
Pourquoi aucun outil ne l’a vu
Les mécanismes d’authentification des courriels — SPF, DKIM, DMARC — vérifient qu’un message provient bien du domaine qu’il annonce. C’était le cas. Aucune charge malveillante à analyser, aucun lien à ouvrir en bac à sable. Tous les contrôles de sécurité ont fonctionné comme prévu, parce qu’aucun n’est conçu pour juger si une demande est honnête.
La fraude au président fonctionne de la même façon, à l’inverse : une instruction urgente et confidentielle qui semble venir de la direction. En mars 2018, la filiale néerlandaise du groupe Pathé a viré 19,2 millions d’euros en une série de paiements étalés sur moins de trois semaines, pour financer une acquisition strictement confidentielle à Dubaï que sa maison mère parisienne n’avait jamais ordonnée. Son directeur général et son directeur financier ont tous deux perdu leur poste. L’étape suivante — un appel de relance avec une voix clonée — mérite un article à part.
Toutes les variantes visent non pas un système, mais deux moments d’un processus de paiement : quand un RIB change, et quand un dirigeant demande de sauter la validation habituelle.
La vérification du bénéficiaire, et ses trois angles morts
Depuis le 9 octobre 2025, les prestataires de services de paiement de la zone euro — en métropole comme dans les DROM — doivent proposer la vérification du bénéficiaire sur chaque virement en euros, instantané ou non (en Bulgarie, entrée dans la zone euro en janvier 2026, au plus tard le 1er janvier 2027). Avant que vous n’autorisiez le paiement, votre banque compare le nom saisi à celui du titulaire de l’IBAN et vous indique s’il correspond, correspond partiellement, ou ne correspond pas (article 5 quater du règlement SEPA, introduit par le règlement (UE) 2024/886 sur les virements instantanés). Le service est gratuit, et dans notre cas illustratif, il aurait probablement signalé le nouveau compte. C’est un vrai progrès, avec trois angles morts.
Elle peut être désactivée pour les virements groupés. Le paragraphe 6 permet à une entreprise qui transmet ses ordres par lots d’y renoncer — c’est précisément ainsi que paient la plupart des services comptables. Si vos paiements partent par fichier de remise, demandez à votre banque s’ils sont vérifiés.
Elle ne couvre que les virements en euros au sein de l’Union. Un virement vers l’Asie ou le Golfe, en euros comme en dollars, n’est pas vérifié. Les banques de l’Union hors zone euro n’y seront tenues qu’au 9 juillet 2027.
Une alerte n’est qu’une alerte. Le payeur peut passer outre. Et le paragraphe 8 est explicite : une banque qui a correctement effectué la vérification n’est pas responsable d’un virement parti vers le mauvais bénéficiaire. Le même paragraphe ne joue en votre faveur que si la banque n’a pas effectué la vérification : elle doit alors vous rembourser sans délai.
Qui paie : presque toujours vous
Le droit au remboursement issu de la deuxième directive sur les services de paiement (DSP2) protège contre les opérations non autorisées — et, sur un compte professionnel, le contrat bancaire peut même restreindre une partie de ces protections. Un virement validé par vos propres équipes, même trompées, est une opération autorisée. Le futur règlement européen sur les services de paiement — accord entre le Conseil et le Parlement en novembre 2025, toujours en attente d’adoption formelle en septembre 2026 — ajoute un remboursement en cas d’usurpation d’identité, mais seulement pour les consommateurs trompés par un fraudeur se faisant passer pour leur propre banque. Une entreprise qui paie un faux fournisseur en est exclue.
Reste l’assurance. Ces pertes relèvent en général d’une assurance fraude plutôt que d’un contrat cyber classique : vérifiez lequel de vos contrats couvre la fraude par ingénierie sociale, et avec quelle sous-limite. Selon le baromètre fraude 2026 d’Allianz Trade, seules 30 % des entreprises interrogées sont assurées contre ce risque — 27 % des TPE. Nous décrivons le schéma plus large dans ce que les assureurs ne vous diront pas sur votre couverture.
Reste enfin la question des dirigeants. En janvier 2016, l’équipementier aéronautique autrichien FACC a révélé avoir perdu environ 50 millions d’euros à la suite de courriels usurpant l’identité de son directeur général. Son conseil de surveillance l’a révoqué, estimant qu’il avait gravement manqué à ses obligations ; le directeur financier était déjà parti.
Quand la messagerie est la vôtre, c’est aussi une violation de données
Dans notre cas, la boîte compromise était celle du fournisseur. Quand c’est l’une des vôtres — un compte de la comptabilité ou de la direction, compromis au moyen d’un mot de passe dérobé par hameçonnage — la fraude devient aussi un incident. Une messagerie regorge de données personnelles : l’article 33 du RGPD fait probablement courir un délai de 72 heures pour notifier la CNIL. Là où NIS2 s’applique — en France, une fois la loi de transposition en vigueur —, l’article 23, paragraphe 3, compte la perte financière parmi les critères d’un incident important.
En France s’ajoute l’article L. 12-10-1 du code des assurances : si la fraude est passée par une intrusion dans votre messagerie, l’indemnisation par l’assureur au titre d’une garantie cyber suppose une plainte déposée dans les 72 heures suivant la découverte de l’intrusion. Nous détaillons comment ces délais s’articulent dans un incident, trois régulateurs.
Cinq règles qui ne coûtent rien
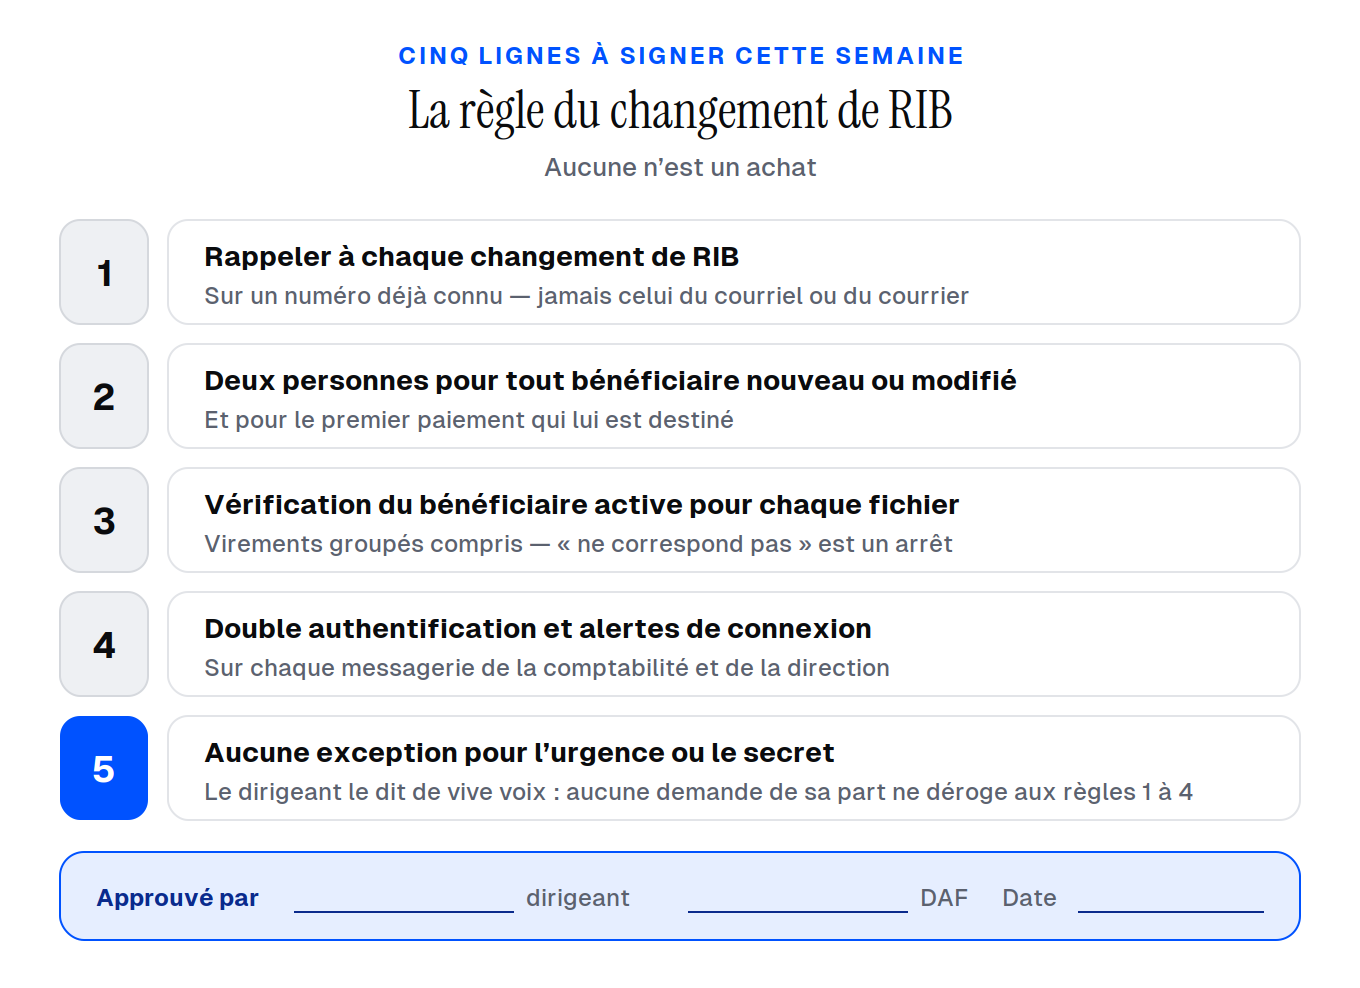 La règle de changement de coordonnées bancaires : cinq lignes qu’un directeur financier peut signer cette semaine. Aucune n’est un achat.
- Rappeler à chaque changement de coordonnées bancaires — sur un numéro déjà connu, jamais celui du courriel ou du courrier.
- Deux personnes pour tout bénéficiaire nouveau ou modifié, et pour le premier paiement qui lui est destiné.
- Garder la vérification du bénéficiaire active pour chaque fichier, virements groupés compris, et traiter un « ne correspond pas » comme un arrêt.
- Authentification multifacteur et alertes de connexion sur chaque messagerie de la comptabilité et de la direction.
- Aucune exception pour l’urgence ou la confidentialité. Le dirigeant le dit lui-même, de vive voix, aux équipes financières : aucune demande venant de lui ne dérogera aux règles 1 à 4.
La première est le contrôle le moins cher qui soit, et moins d’une entreprise sur deux l’applique : selon le baromètre 2026 d’Allianz Trade, 41 % des entreprises rappellent le fournisseur quand ses coordonnées bancaires changent. La cinquième compte le plus, parce que c’est celle que les fraudeurs cherchent à faire tomber. Nos programmes de formation et de sensibilisation font répéter cet appel aux équipes financières jusqu’à ce que refuser devienne un réflexe, et notre service de RSSI externalisé place la règle sous la responsabilité d’une personne nommée et la fait réviser. C’est la même leçon que le courriel de facture du vendredi soir qui ouvre notre anatomie d’une attaque par rançongiciel : l’issue s’est jouée dans un processus, des semaines avant le clic.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.