RGPD
Conformité n’est pas Sécurité.
RGPD, NIS2, PCI DSS et ISO 27001 demandent désormais si vos mesures fonctionnent. Après une violation, une mesure qui n’existe que sur papier échoue deux fois.
En janvier 2026, la CNIL a sanctionné France Travail de 5 millions d’euros après une violation de données. Le constat qui devrait inquiéter tout comité de direction n’est pas le montant. C’est celui-ci : selon la CNIL, « la plupart des mesures de sécurité adéquates avaient été identifiées » par France Travail dans ses analyses d’impact, « sans pour autant avoir été effectivement mises en œuvre ».
C’est exactement le cas que la vieille formule, la conformité n’est pas la sécurité, prétend expliquer. Elle a à moitié raison. Elle a tort sur la conclusion qu’on en tire : l’écart viendrait des référentiels, qui réclament des documents pendant que les attaquants exploitent la réalité. Ce n’est plus une lecture honnête des textes. Les grands référentiels demandent désormais si vos mesures fonctionnent, et après une violation le régulateur les lit exactement ainsi. Une mesure qui n’existe que sur papier échoue face à l’attaquant et face au régulateur en même temps.
L’excuse que donne la formule
Personne de sérieux ne conteste que la conformité est un socle. Le problème de la phrase, c’est ce qu’elle permet à une direction de conclure après un incident : nous avons fait ce que les textes demandaient, et les textes ne suffisaient pas.
Cette conclusion suppose que les textes ne demandaient que des documents. Relisez le RGPD, NIS2, PCI DSS et ISO 27001 tels qu’ils s’appliquent aujourd’hui : chacun pose une seconde question. Non pas l’avez-vous, mais est-ce que cela fonctionne, et comment le savez-vous. Un programme qui ne sait répondre qu’à la première n’est pas sécurisé. Au regard de la plupart de ces textes, il n’est pas conforme non plus.
Quatre textes, une question : est-ce que cela fonctionne
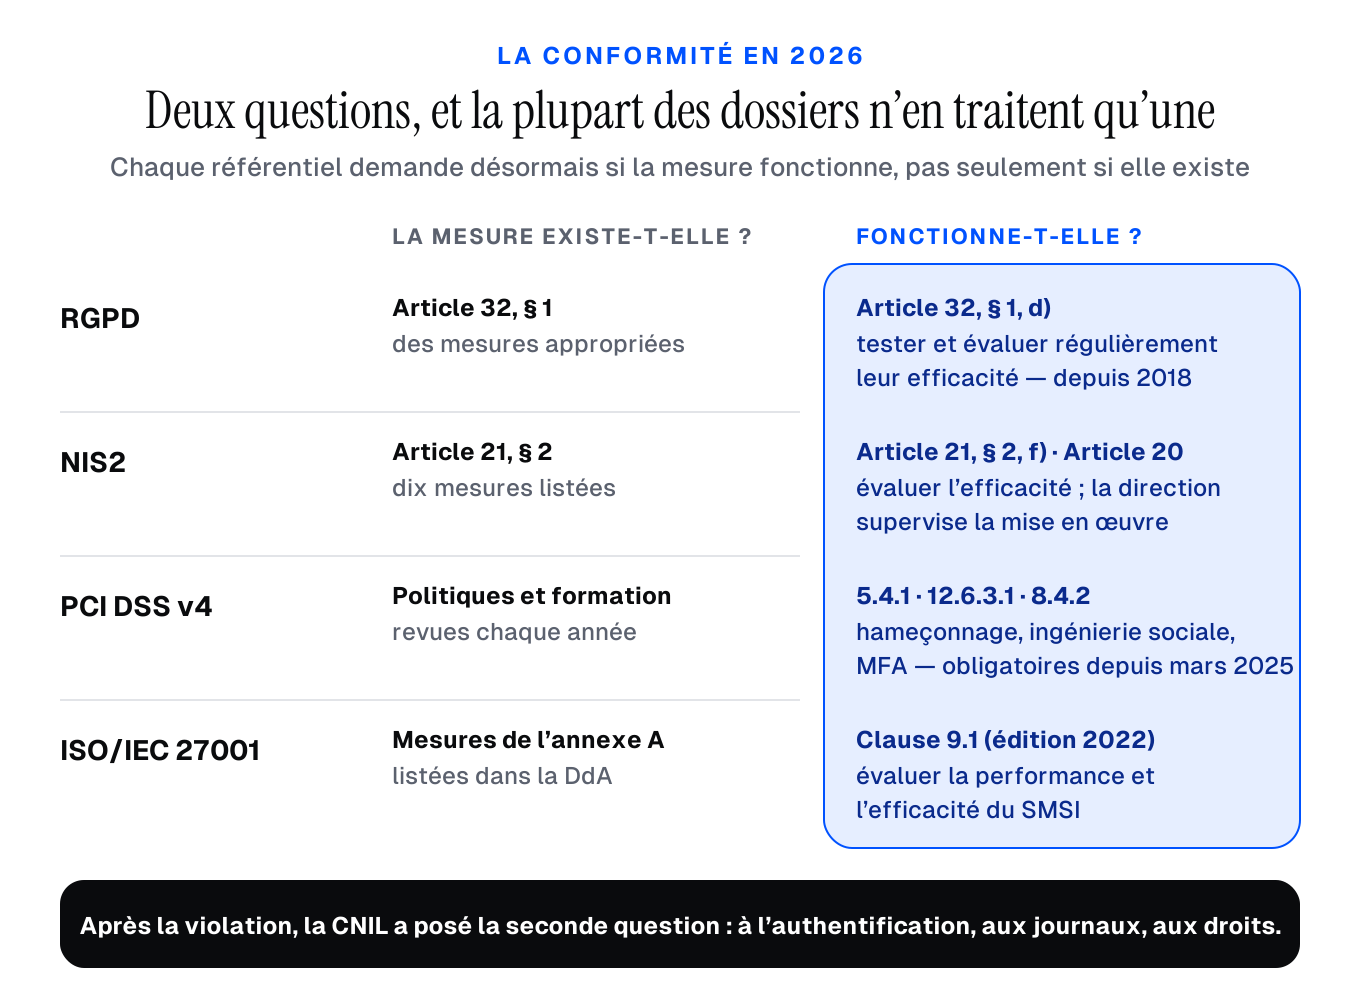 Chaque grand référentiel pose désormais deux questions. La plupart des programmes de conformité ne répondent qu’à la première.
Le RGPD. On résume souvent l’article 32 par « des mesures techniques et organisationnelles appropriées », et on s’arrête là. L’article 32, paragraphe 1, point d), va plus loin : parmi les mesures à mettre en œuvre selon les besoins, il cite « une procédure visant à tester, à analyser et à évaluer régulièrement l’efficacité » de ces mesures. Il s’applique depuis 2018, en France métropolitaine comme dans les DROM, où le RGPD s’applique de plein droit sous le contrôle de la CNIL. Un programme RGPD fait de politiques sans preuves de test ne cache pas une faille de sécurité derrière un dossier conforme. C’est le dossier qui est incomplet.
NIS2. L’article 21, paragraphe 2, énumère dix mesures. Le point f) exige des politiques et des procédures pour évaluer l’efficacité des mesures de gestion des risques, et le point j) l’authentification à plusieurs facteurs ou l’authentification continue, le cas échéant. L’article 20 ajoute deux obligations distinctes : l’organe de direction approuve les mesures et supervise leur mise en œuvre, et il peut être tenu responsable des violations de l’article 21 commises par l’entité. En France, ces obligations s’appliqueront par la loi française de transposition, qui, fin octobre 2026, n’est toujours pas adoptée : le projet de loi Résilience a été retiré de l’ordre du jour de l’Assemblée nationale le 6 octobre 2026, sans nouvelle date à ce jour. Elles s’appliquent déjà en Belgique et au Luxembourg. Le jour où elles s’appliqueront en France, « nous avions une politique » ne répondra pas à « avez-vous supervisé son fonctionnement ».
PCI DSS. On reprochait à PCI DSS d’ignorer l’ingénierie sociale. Ce n’est plus vrai depuis le 31 mars 2025, date à laquelle les exigences différées de la version 4 sont devenues obligatoires. L’exigence 5.4.1 impose des processus et des mécanismes automatisés pour détecter le hameçonnage et en protéger le personnel. L’exigence 12.6.3.1 impose une sensibilisation au hameçonnage et à l’ingénierie sociale. L’exigence 8.4.2 impose l’authentification à plusieurs facteurs pour tout accès non-console à l’environnement des données de titulaires de carte. Si votre évaluation PCI DSS est antérieure à ces exigences, votre idée de ce qu’elle couvre l’est aussi.
ISO/IEC 27001. Dans l’édition 2022, la clause 9.1 impose à l’organisme d’évaluer la performance de la sécurité de l’information et l’efficacité de son système de management. Un certificat n’affirme pas que des mesures existent. Il affirme qu’un système de management mesure si elles fonctionnent.
Ce que la CNIL a vérifié après la violation
La lecture la plus précise de ces textes vient des sanctions, et en 2026 le dossier le plus détaillé reste celui du RGPD, instruit par la CNIL.
La CNIL a sanctionné Free Mobile et Free de 42 millions d’euros au total (27 et 15 millions) pour une violation d’octobre 2024 ayant donné accès à 24 millions de contrats d’abonnés. Au titre de l’article 32, elle a jugé que la procédure d’authentification au VPN n’était pas suffisamment robuste, que les mesures de détection des comportements anormaux étaient inefficaces, et que certaines mesures élémentaires de sécurité n’avaient pas été mises en œuvre.
La décision France Travail a suivi le même mois. Au premier trimestre 2024, les attaquants avaient usurpé, par ingénierie sociale, des comptes de conseillers CAP EMPLOI. La CNIL a relevé une authentification insuffisamment robuste, une journalisation incapable de détecter les comportements anormaux, et des habilitations « définies de manière trop large ». Puis le constat cité en tête de cet article. L’amende s’accompagnait d’une injonction de justifier des mesures correctrices selon un calendrier précis, sous astreinte de 5 000 euros par jour de retard. La CNIL a clos cette injonction le 23 septembre 2026, sans liquider l’astreinte, les corrections ayant été justifiées.
Lues ensemble, les deux décisions portent sur trois choses : la façon dont on se connecte à distance et la capacité des journaux à repérer un intrus, dans les deux cas, et l’adéquation des droits d’accès aux besoins de chacun, chez France Travail. Aucune n’a rien d’exotique. Dans les deux cas, la question de la CNIL était de savoir si la mesure avait fonctionné le jour venu.
Là où les référentiels s’arrêtent vraiment
Les référentiels ont de vraies limites, et il vaut mieux les nommer précisément que vaguement.
C’est vous qui tracez le périmètre. PCI DSS couvre l’environnement des données de carte ; un certificat ISO 27001 couvre le périmètre que vous avez choisi de certifier. Une attaque peut toucher un système situé hors des deux.
L’audit procède par échantillon. Un auditeur de certification examine un échantillon de preuves en quelques jours. Un attaquant n’a besoin que d’un compte que l’échantillon n’a jamais touché.
Aucun référentiel ne nomme votre adversaire. Ils sont neutres vis-à-vis de la menace, par construction. Décider qui viendrait vous chercher, et comment, revient à votre analyse de risques — précisément l’étape le plus souvent bâclée.
Ce sont des raisons de lire les référentiels correctement, pas de les écarter. Le travail fait pour un régulateur sert le plus souvent les autres : nous montrons comment les mêmes preuves répondent à ISO 27001, à NIS2 et à DORA dans Un SMSI, trois régulateurs : les neuf mêmes documents.
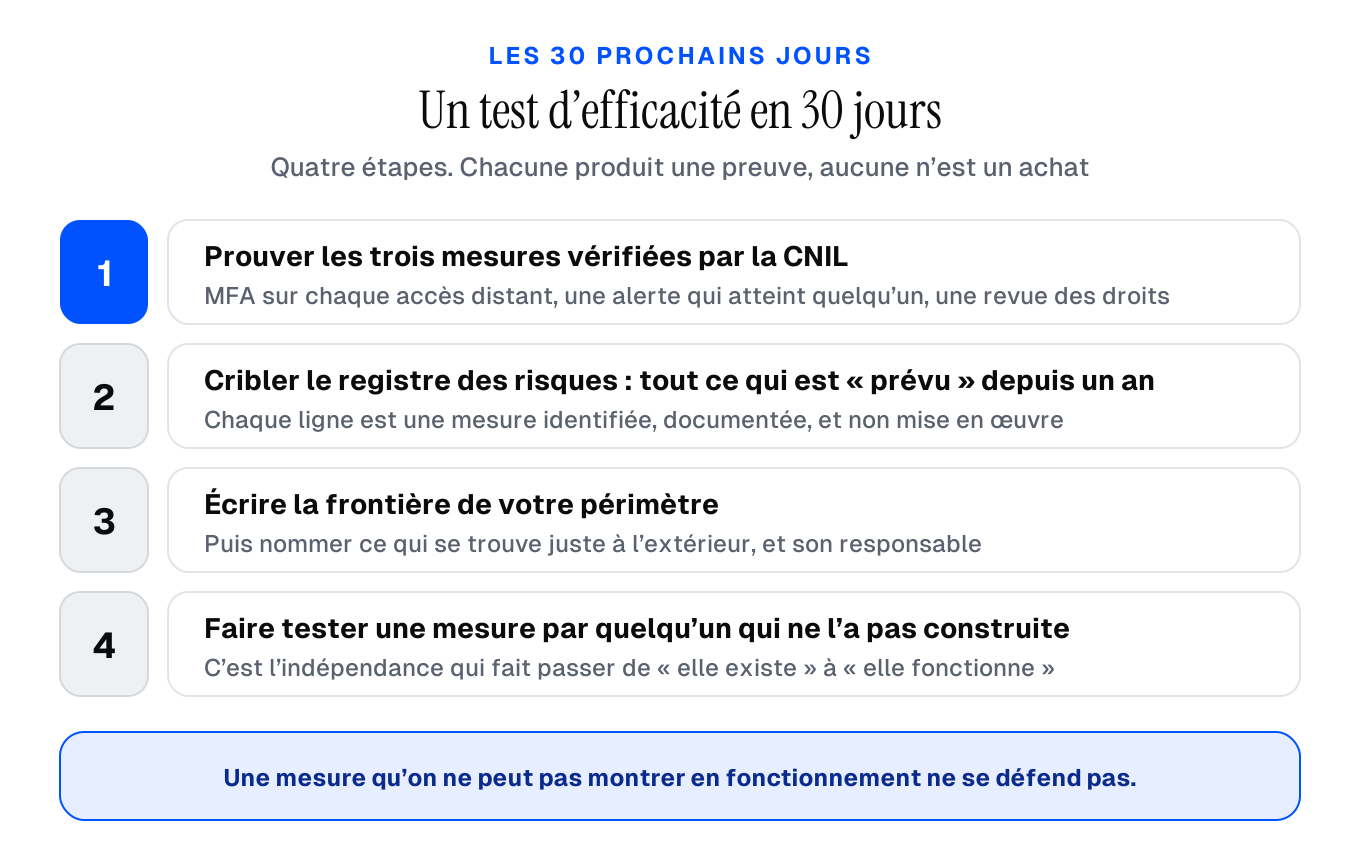 Un test d’efficacité en 30 jours. Il demande des preuves, pas de nouveaux outils.
- Prouvez les trois mesures que la CNIL a vérifiées. Listez chaque point d’accès à distance et montrez l’authentification à plusieurs facteurs sur chacun. Déclenchez un événement de test et vérifiez qu’une alerte parvient à une personne. Revoyez les droits d’accès d’un système sensible au regard de ce dont chaque utilisateur a réellement besoin.
- Passez le registre des risques au crible : tout ce qui est « prévu » depuis plus d’un an. Chaque ligne est une mesure identifiée, documentée, et non mise en œuvre. C’est le constat France Travail, écrit de votre main.
- Écrivez la frontière de votre périmètre. Puis nommez ce qui se trouve juste à l’extérieur, et qui en est responsable.
- Faites tester une mesure par quelqu’un qui ne l’a pas construite. C’est l’indépendance qui transforme une mesure qui existe en une mesure dont on a montré qu’elle fonctionne. C’est le cœur de notre accompagnement NIS2 et de nos audits internes.
Aucune de ces étapes n’exige un achat. Chacune produit une preuve que vous pouvez présenter à un conseil d’administration, à un auditeur ou à la CNIL.
Passer à l'étape suivante
Parlez à un praticien de la sécurité, pas à un commercial.
Vingt-cinq minutes, sans présentation commerciale, sans séquence de relance. Nous parlons de votre situation, de votre horizon réglementaire à court terme et de la pertinence d'un accompagnement.